托管式 KYC
由 Noxtica 托管的身份验证
企业使用 Noxtica 让客户直接在浏览器中验证身份 — 无需安装应用。
决定由您作出,我们为您提供证据。
- 无需安装应用
- 带签名的 webhook 和状态 API
- 人工审核流程
- 由您的团队作出决定
让客户在浏览器中完成身份核验
Noxtica 托管完整的客户流程:摄像头指引、证件与自拍采集、活体检测步骤以及结果页面。您的服务器创建会话并读取结果。客户始终留在浏览器中。
无需应用,流程顺畅
客户可在手机或电脑上打开链接。无需安装任何内容;电脑用户还可以扫描 QR 码,在手机上继续。
由您的团队作出决定
证件、人脸和活体检测会生成带原因的自动化信号,由您组织中的人员审核。Noxtica 不会自动批准任何人。
采集内容不会经过您的服务器
托管页面采集证据并加密上传。您的服务器不会直接收到客户的回答或采集内容。
每个案例都有审计记录
每次验证都会保留核验原因、版本化审核记录,以及 Backoffice 中每项决定对应的审计条目。
一次集成,两种启动方式
您可以通过 API 从后端创建会话,也可以在 Backoffice 中发送一次性邀请,无需编写代码。
按需为您开通
身份验证按租户开通,并受控提供。您的客户团队会确认适用于您组织和司法管辖区的具体安排。
从 API 调用到验证结果
整个流程分为八个步骤。由您的服务器发起并完成。客户的操作发生在 Noxtica 托管的页面上。
创建会话
您的服务器调用会话 API,并传入您自己的不透明客户引用。响应中包含会话 ID 和一次性链接。
发送链接
将客户重定向至该链接、在新标签页中打开、通过电子邮件或消息发送,或将其显示为 QR 码。
必要时切换到手机
在电脑上,托管页面会提供 QR 码和复制链接选项,让客户可以用手机摄像头继续。
采集证件
实时摄像头指引可帮助客户应对反光、模糊、倾斜和距离问题。采集证件正面;证件类型有背面时,也会采集背面。
拍摄自拍照
采集引导式自拍照,用于与证件上的人像进行比对。
完成活体检测
按照简短指引转动头部并眨眼。服务器会再次核验这些画面。
审核
Noxtica 处理提交内容。采集完成后,案例会留在 Backoffice 的审核队列中,等待您组织中的人员记录决定。
读取结果
您的服务器读取会话状态,或接收带签名的事件后再读取状态。请根据读取返回的状态采取行动。
数据流向
两条路径彼此隔离:您的服务器使用服务器密钥与 Noxtica API 通信,客户使用一次性链接访问托管页面。证据从客户的浏览器直接传至 Noxtica,不会经过您的服务器。
客户看到的页面
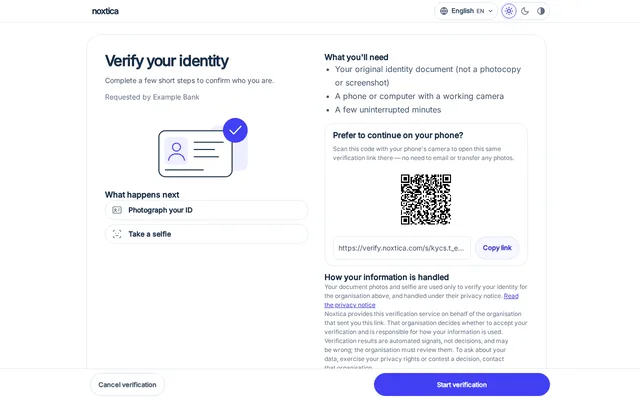
这些页面取自托管流程,使用的是虚构样本证件和虚构人脸。此页面不包含任何真实人物或身份证件。
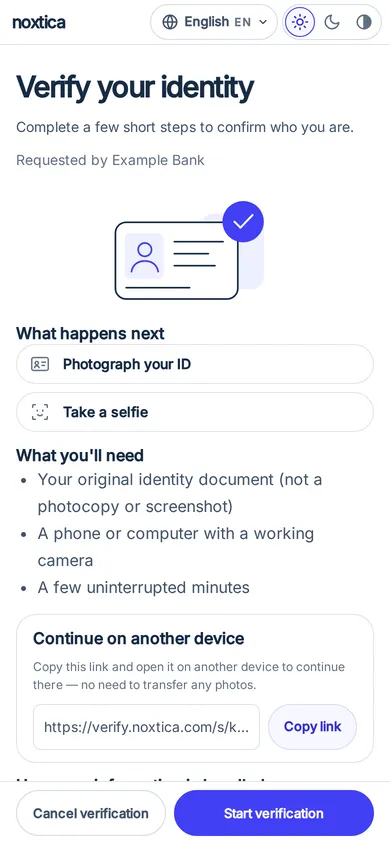
企业信息、核验目的和清晰的开始按钮。 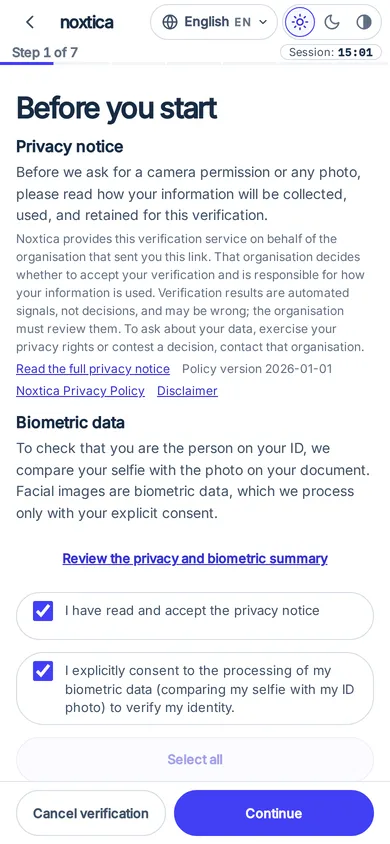
采集开始前显示隐私声明。 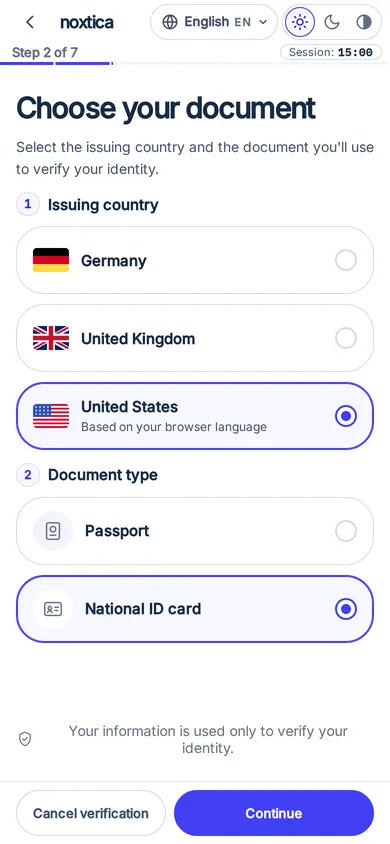
客户选择证件类型和签发国家/地区。 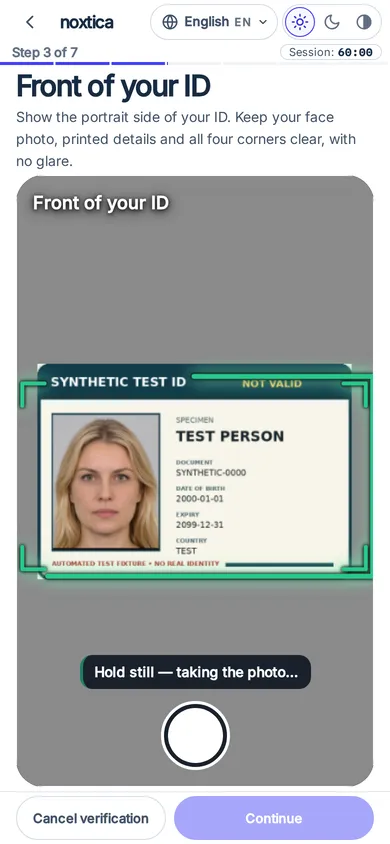
虚构样本证件卡上的实时指引。 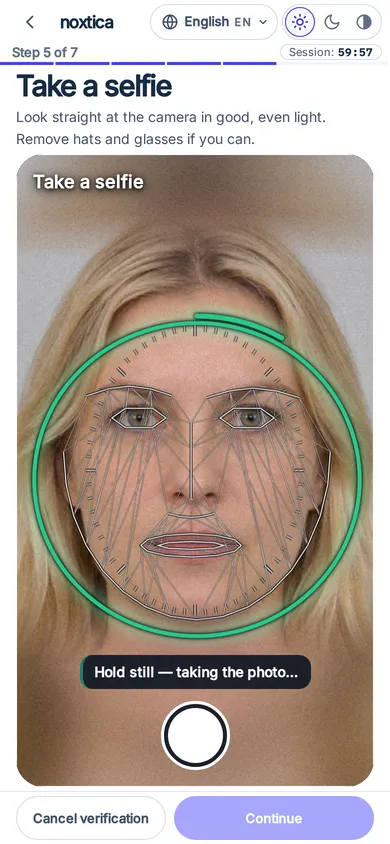
引导式自拍,画面中为虚构人脸。 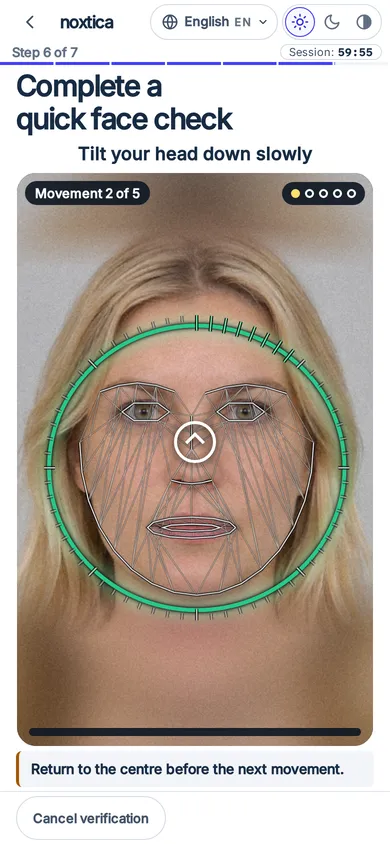
简短的引导式活体检测序列。 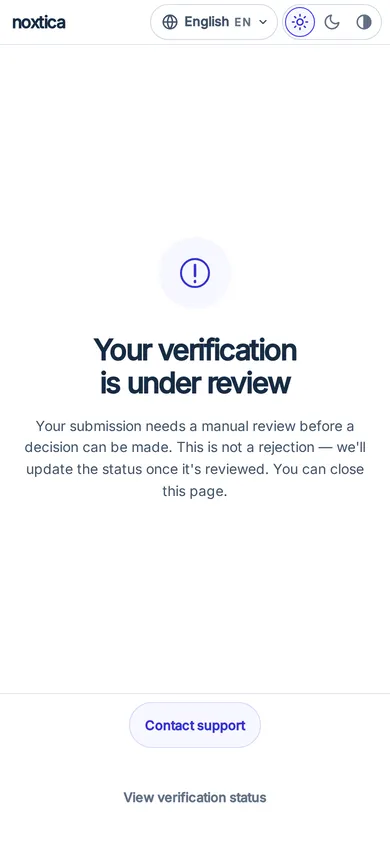
结果页面:审核中,并非批准。
无障碍体验,支持 36 种语言
页面会以用户设备的语言打开,并为阿拉伯语、波斯语和希伯来语提供从右向左的布局。内置浅色、深色和高对比度主题、屏幕阅读器标签、键盘操作支持和减少动态效果选项。
支持的证件和国家/地区
- 护照
- 国民身份证
- 驾驶证
- 居留许可
您可以选择每次验证接受上述四种证件中的哪些类型。护照采集资料页;其他三种证件采集正反两面。
签发国家/地区按账户配置,并非固定的公开列表;客户看到的国家/地区名称会以其自己的语言显示。在向客户承诺支持范围前,请先咨询我们,确认您服务的市场是否适用。
可选的额外步骤仅适用于已为您组织启用的项目。
核验项目关注的内容
以下每项核验都会为审核人员和您自己的风险规则提供证据,但都不会直接作出决定。
证件核验
系统会读取证件、识别证件类型,并在证件包含机读区时对其进行验证。系统还会检查是否存在翻拍屏幕或打印件的迹象;如果照片中没有显示身份证件,则会提示重新拍摄。
人脸比对
系统会将证件上的人像与自拍照进行比对。比对结果较弱时会作为审核证据,但不会自动拒绝此人。
活体检测
按照引导转动头部并眨眼,以证明已完成要求的动作。服务器会再次核验相关画面;浏览器端只能让结果变差,不能挽回未通过的核验。
呈现攻击信号
呈现攻击检测仅供参考。Noxtica 会报告检测结果,但绝不让其单独作出决定。分数仅供参考,并不代表真人或欺骗判定,案例仍会进入审核。
不进行全自动批准
Noxtica 绝不会将一组核验结果直接转化为批准。自动处理结束后,案例会等待您组织中的人员审核。
只有 completed 表示批准。读取到后续状态之前,请将其他状态都视为尚未批准。
无论核验结果多好,托管验证都不会因此自动变为已验证。
审核中时不要自动拒绝。审核状态表示暂时无法确定,应由人员查看。
您的服务器可以读取的状态
pending- 会话已创建,链接尚未打开。
opened- 客户已打开链接。
verifying- 正在处理提交内容。
review_pending- 处理已完成,需要在 Backoffice 审核队列中作出决定。这不表示拒绝,也不表示批准。
completed- 审核决定已批准该会话。
unverified- 处理已完成,结果为否定。
error- 由于故障或拒绝,处理未能完成。
expired- 链接已过期,或完成时限已到。
您的审核人员
采集完成后,案例会留在 Backoffice 的 KYC 审核队列中。管理员选择“批准”或“覆盖”,任一操作都会完成会话。记录升级处理不会改变会话状态。作出决定需要管理员角色和强化验证;每项决定都会生成版本化审核记录和审计条目。
面向开发者
两次调用和一个事件。以下内容均为虚构示例:密钥、ID 和客户引用。
curl -X POST https://collect.noxtica.com/v1/kyc/sessions \
  -H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: 7d9e2c64-example-0001" \
  -d '{
    "subjectRef": "cust_4821",
    "purpose": "Open your account",
    "returnUrl": "https://merchant.example.com/kyc/return"
}'{
"ok": true,
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"url": "https://verify.noxtica.com/s/<one-time-token>",
"expiresAt": 1790762445000,
"requestId": "req-example"
}curl https://collect.noxtica.com/v1/kyc/sessions/3fa85f64-5717-4562-b3fc-2c963f66afa6 \
-H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY"
# { "ok": true, "session": { "status": "review_pending", ... } }POST /your/webhook (headers: X-Noxtica-Signature, X-Noxtica-Timestamp,
X-Noxtica-Event, X-Noxtica-Delivery)
{
"id": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example",
"type": "kyc.session.completed",
"created_at": 1790762445000,
"tenant_id": "t_example",
"data": {
"schemaVersion": "1",
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"status": "completed",
"verificationId": "9b1c4e52-example-verification",
"reasonCodes": [],
"occurredAt": 1790762445000,
"deliveryId": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example"
}
}import { createHmac, timingSafeEqual } from 'node:crypto';
// HMAC-SHA256 over `${timestamp}.${rawBody}`, sent as "sha256=<hex>".
export function isValid(secret, timestamp, rawBody, header) {
const expected = 'sha256=' + createHmac('sha256', secret)
.update(`${timestamp}.${rawBody}`).digest('hex');
const a = Buffer.from(expected);
const b = Buffer.from(header);
return a.length === b.length && timingSafeEqual(a, b);
}须知
- 发送 Idempotency-Key 请求头后,即使重试也会返回同一会话,不会再次暴露链接。
- 带签名的事件只用于通知,不代表权威结果。请先验证签名并记录投递 ID,再读取会话状态并据此采取行动。
- 事件不会包含您的客户引用、姓名或证件信息。
- 返回链接必须使用已为您的组织登记的主机名。请逐步延长间隔轮询状态,因为请求会受到速率限制。
数据保护
以下内容根据公开文档说明产品当前的行为。法律条款请参阅隐私政策、数据处理附录和子处理方列表。
先征得同意
打开摄像头前,托管页面会显示隐私声明,其中包含您的企业名称、用途和隐私链接。您组织中的授权人员必须先记录法律依据;记录完成前,系统会拒绝创建会话。
在浏览器中加密
照片和视频画面会在上传前于客户浏览器中加密,且仅用于此次验证。原始媒体在 Backoffice 中保持加密状态。
按租户隔离
每个会话及每次读取都属于一个组织。读取属于其他组织的会话状态时,系统会返回“未找到”,与未知 ID 的处理方式完全相同。
受控访问证据
只有管理员可以打开原始证据;每次打开都需要强化验证并记入审计。如果无法写入审计条目,系统会阻止查看。其他角色只能看到调查结果和测量数据,无法查看原始内容。
事件不含个人数据
Webhook 事件包含 ID、状态和原因代码,不包含姓名、证件信息或您的客户引用。
短期有效的链接
从未打开的链接会随其会话一起过期。客户首次打开链接后,完成流程的时间会受到限制;等待审核的会话在等待期间不会过期。
保留与删除
Noxtica 不会自动删除 KYC 验证详情或证据,也不会为其设定保留期限。在租户管理员删除之前,这些内容会一直保留在您的租户中。
管理员可在 Backoffice 中删除验证记录,操作时必须填写原因、输入确认文字并完成强化验证。删除会移除验证记录、相关会话、证据文件、记录和审核决定,且无法撤销。计费使用记录、法律依据凭证、不透明客户引用和审计记录会保留。服务器 API 密钥无法删除验证记录。
数据主体删除请求通过 Backoffice 处理:由另一名管理员批准,法律保留会阻止删除,每项数据都会生成凭证;带签名的事件会报告处理结果,但不包含主体 ID。
在您服务的每个司法管辖区,您负责提供通知、取得同意并确保收集客户身份验证证据具有合法依据。Noxtica 不是消费者报告机构。请勿将结果用于信贷、保险、就业或住房资格评估。
开始使用
身份验证按租户开通。请与团队沟通并确认您的使用场景和司法管辖区,随后由您的客户团队为您开通该模块。
- 与团队沟通您的使用场景以及所服务的市场。
- 您的客户团队会为您开通该模块;您组织中的授权人员在 Backoffice 中记录法律依据和托管页面设置。
- 通过 API 创建会话,或在 Backoffice 中发送一次性邀请。
常见问题
Noxtica 会批准或拒绝我的客户吗?
不会。Noxtica 会返回附有原因的自动化信号,采集完成后案例会留在您的审核队列中。只有 completed 状态表示批准;该状态会在您组织中的管理员批准或覆盖后出现。
客户需要安装应用吗?
不需要。整个流程可在当前版本的手机或桌面浏览器中完成。在电脑上,客户可以扫描 QR 码并在手机上继续。部分应用内浏览器不受支持,此时页面会提示客户在自己的浏览器中打开链接。
支持哪些证件?
护照、国民身份证、驾驶证和居留许可。您可以选择每种验证接受的证件类型,签发国家/地区则按账户配置。
如何获取验证结果?
从您的服务器读取会话状态,或接收带签名的事件后再读取状态。请依据读取返回的状态采取行动,不要依据事件正文。
活体检测能证明此人是真人吗?
不能。活体检测和呈现攻击结果只是审核证据。呈现攻击检测仅供参考:分数只是信息,并不代表真人或欺骗判定,案例仍会进入审核。
图像和结果会保留多久?
Noxtica 不会自动删除验证详情或证据,也不会设定保留期限。在租户管理员通过 Backoffice 删除之前,这些内容会一直保留在您的租户中。
我可以将托管页面嵌入自己的网站吗?
默认方式是整页重定向或在新标签页中打开。除非您的组织已启用嵌入,否则托管页面会拒绝在 iframe 中显示。
我可以自行启用身份验证吗?
目前不可以。该功能按租户开通,并受控提供。请联系团队,讨论您的使用场景和司法管辖区。
结果能作为法律身份凭证吗?
不能。结果具有概率性,可能出现误判,不能作为法律身份凭证。任何不利决定影响客户之前,都应由您组织中的人员进行审核。
你们提供企业验证吗?
提供。企业验证(KYB)和商户入驻(KYM)可按需提供,并可为您的账户申请启用。