KYC מתארח
אימות זהות באתר של Noxtica
עסקים משתמשים ב-Noxtica כדי לאמת את זהות לקוחותיהם ישירות בדפדפן — ללא צורך בהתקנת אפליקציה.
ההחלטה בידיכם. אנחנו מספקים לכם את הראיות.
- אין צורך להתקין אפליקציה
- webhooks חתומים ו־API לבדיקת סטטוס
- אפשרות לבדיקה אנושית
- הצוות שלכם מחליט
בדיקות זהות שהלקוחות משלימים בדפדפן
Noxtica מארחת את כל מסע הלקוח: הנחיות השימוש במצלמה, צילום המסמך והסלפי, שלב בדיקת הנוכחות של אדם אמיתי ומסך התוצאה. השרת שלכם יוצר הפעלה וקורא את התוצאה. הלקוח נשאר בדפדפן לכל אורך התהליך.
בלי אפליקציה, בלי חיכוך
הלקוח פותח קישור בטלפון או במחשב. אין מה להתקין, ומשתמש במחשב יכול להמשיך בטלפון באמצעות קוד QR.
הצוות שלכם מחליט
בדיקות המסמך, הפנים והנוכחות של אדם אמיתי מפיקות אותות אוטומטיים עם הסברים. אדם בארגון שלכם בודק אותם. Noxtica לעולם לא מאשרת אנשים באופן אוטומטי.
הצילומים לא עוברים בשרתים שלכם
הדף המתארח אוסף את הראיות ומעלה אותן כשהן מוצפנות. השרת שלכם לא מקבל את תשובות הלקוח או את הצילומים ישירות.
אפשר לבקר כל תיק
כל אימות כולל את הסיבות לתוצאה, רשומת בדיקה עם גרסה ורישום ביקורת לכל החלטה ב־Backoffice שלכם.
אינטגרציה אחת, שתי דרכים להתחיל
צרו הפעלות מהשרת שלכם באמצעות ה־API, או שלחו הזמנות חד־פעמיות דרך ה־Backoffice בלי לכתוב קוד.
הפעלה עבורכם
אימות זהות מופעל לכל לקוח עסקי בכפוף לזמינות מבוקרת. צוות החשבון שלכם יאשר מה חל על הארגון ועל תחום השיפוט שלכם.
מקריאת API ועד לתוצאה
התהליך כולל שמונה שלבים. השרת שלכם מתחיל אותו ומסיים אותו. שלבי הלקוח מתבצעים בדף ש־Noxtica מארחת.
יוצרים הפעלה
השרת שלכם שולח בקשה ל־API של ההפעלות עם מזהה לקוח אטום משלכם. התשובה כוללת מזהה הפעלה וקישור לשימוש חד־פעמי.
שולחים את הקישור
הפנו את הלקוח, פתחו כרטיסייה חדשה, שלחו את הקישור בדוא״ל או בהודעה, או הציגו אותו כקוד QR.
עוברים לטלפון לפי הצורך
במחשב, הדף המתארח מציג קוד QR ואפשרות להעתיק את הקישור, כדי שהלקוח יוכל להמשיך במצלמת הטלפון.
מצלמים את המסמך
הנחיות בזמן אמת במצלמה עוזרות להתמודד עם השתקפויות, טשטוש, הטיה ומרחק. מצלמים את החזית, ואת הגב אם סוג המסמך כולל גב.
מצלמים סלפי
מצלמים סלפי בהנחיה, לצורך השוואת הפנים עם התמונה שבמסמך.
משלימים את בדיקת הנוכחות
רצף קצר ומונחה של תנועות ראש ומצמוץ. השרת בודק את התמונות שוב.
בודקים
Noxtica מעבדת את ההגשה. צילום שהושלם ממתין בתור הבדיקה ב־Backoffice שלכם עד שאדם בארגון יתעד החלטה.
קוראים את התוצאה
השרת שלכם קורא את סטטוס ההפעלה, או מקבל אירוע חתום ואז קורא את הסטטוס. פעלו לפי הסטטוס שהתקבל בקריאה.
לאן הנתונים עוברים
שני מסלולים נפרדים: השרת שלכם מתקשר עם ה־API של Noxtica באמצעות מפתח שרת, והלקוח משתמש בדף המתארח באמצעות קישור חד־פעמי. הראיות עוברות מדפדפן הלקוח ל־Noxtica, ולא דרך השרתים שלכם.
מה הלקוח שלכם רואה
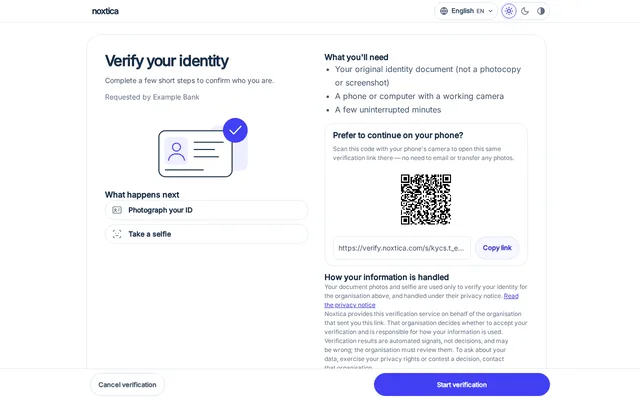
המסכים האלה צולמו מתוך התהליך המתארח, עם מסמך דוגמה ופנים שנוצרו באופן מלאכותי. בדף הזה לא מופיעים אדם אמיתי או מסמך זהות אמיתי.
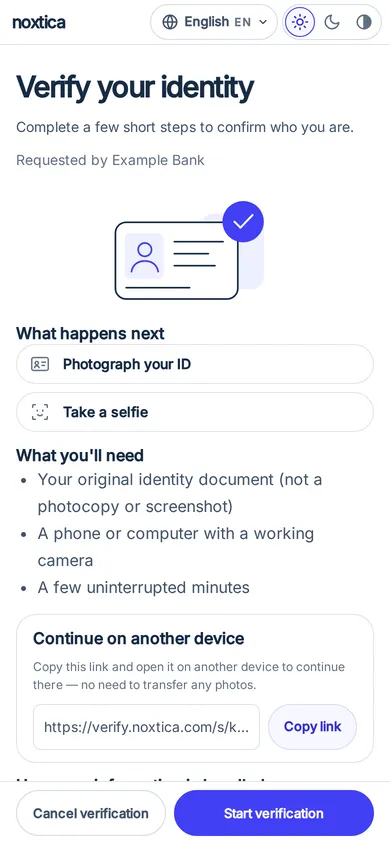
העסק, מטרת הבדיקה וכפתור התחלה ברור. 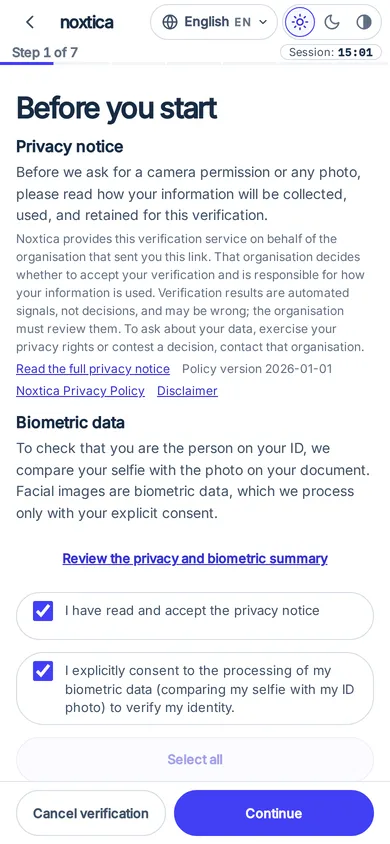
הודעת פרטיות לפני שמצלמים דבר. 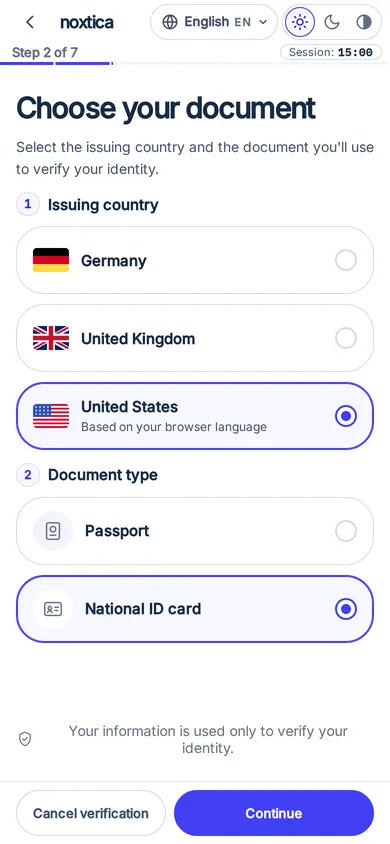
הלקוח בוחר את סוג המסמך ואת המדינה שהנפיקה אותו. 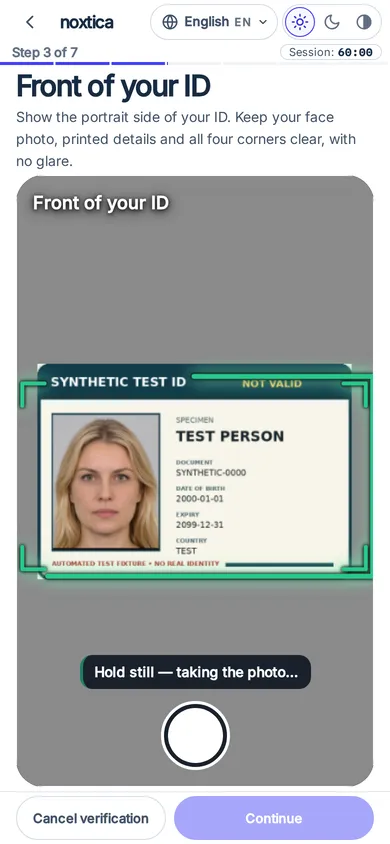
הנחיות בזמן אמת על כרטיס דוגמה מלאכותי. 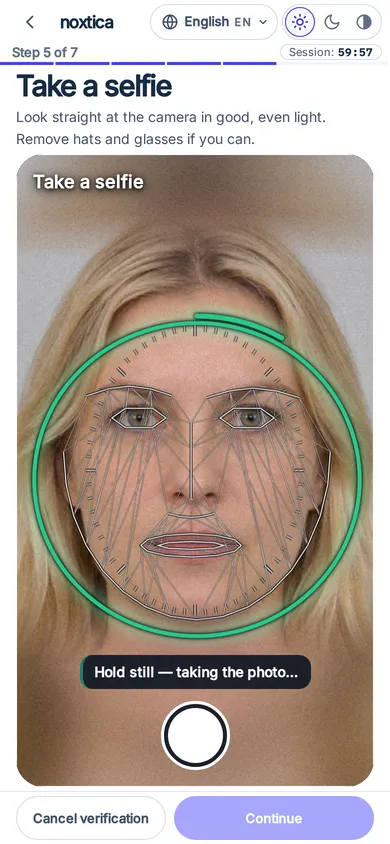
צילום סלפי מונחה עם פנים מלאכותיות. 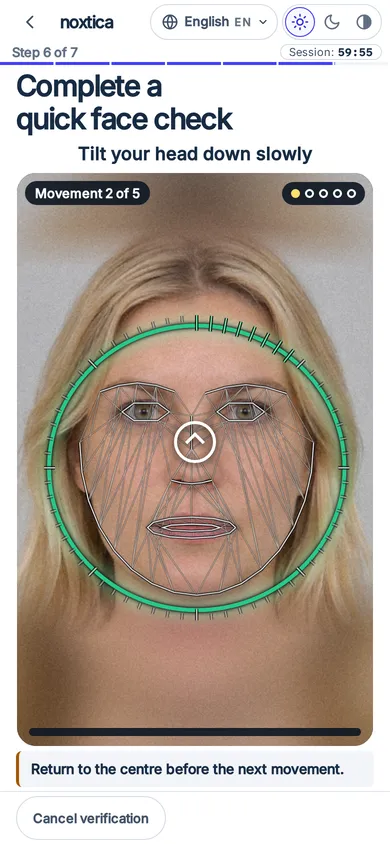
רצף קצר ומונחה לבדיקת הנוכחות. 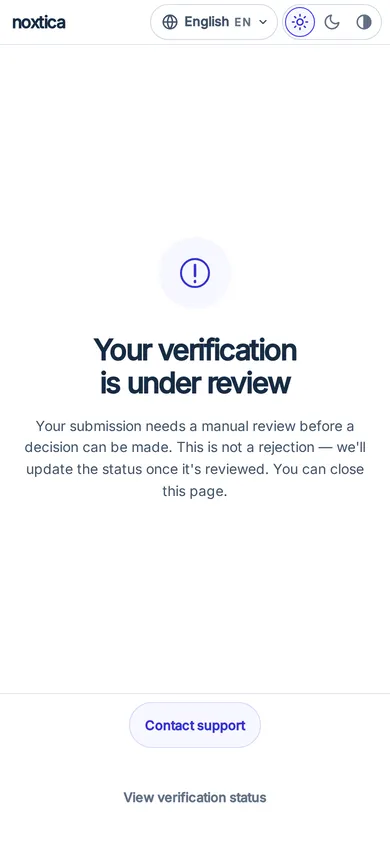
מסך התוצאה: בבדיקה, לא אישור.
נגיש, ב-36 שפות
העמוד נפתח בשפת המכשיר של האדם, עם פריסה מימין לשמאל לערבית, לפרסית ולעברית. תמיכה בערכות נושא בהירות, כהות ובניגודיות גבוהה, בתוויות לקוראי מסך, במקלדת ובהפחתת תנועה מובנית בעמוד.
מסמכים ומדינות נתמכים
- דרכון
- תעודת זהות
- רישיון נהיגה
- אשרת שהייה
אתם בוחרים אילו מארבעת סוגי המסמכים יתקבלו בכל אימות. בדרכון מצלמים את עמוד הפרטים. בשלושת הסוגים האחרים מצלמים את החזית ואת הגב.
המדינות המנפיקות מוגדרות לכל חשבון, ולא קבועות ברשימה ציבורית, והלקוח רואה את שמות המדינות בשפתו. שאלו אותנו על השווקים שבהם אתם פועלים לפני שתבטיחו ללקוחות שלכם כיסוי.
שלבים נוספים אופציונליים זמינים רק אם הופעלו עבור הארגון שלכם.
מה הבדיקות בוחנות
כל בדיקה שלהלן מפיקה ראיות עבור הבודק שלכם ועבור כללי הסיכון שלכם. אף אחת מהן אינה החלטה.
בדיקות מסמך
המסמך נקרא, סוגו מסווג, ואזור ה־MRZ מאומת אם קיים כזה במסמך. המערכת מחפשת סימנים לצילום מחדש של מסך או למסמך מודפס, ומסמנת לצילום חוזר תמונה שאינה מציגה מסמך זהות.
התאמת פנים
התמונה שבמסמך מושווית לסלפי. התאמה חלשה היא ראיה עבור הבודק, ולא דחייה אוטומטית של האדם.
בדיקת נוכחות
רצף מונחה של תנועות ראש ומצמוץ מראה שהתנועה המבוקשת התבצעה. השרת בודק את התמונות שוב, והדפדפן יכול רק להחמיר את התוצאה, ולא להציל בדיקה שנכשלה.
אותות לזיהוי מתקפת הצגה
זיהוי מתקפת הצגה הוא ייעוצי. Noxtica מדווחת על התוצאה ולא מאפשרת לה להכריע. הציון הוא מידע, ולא קביעה שמדובר באדם אמיתי או בזיוף, והתיק נשאר בבדיקה.
אין אישור אוטומטי מלא
Noxtica לעולם לא הופכת סדרת תוצאות בדיקה לאישור. העיבוד האוטומטי מסתיים כשהתיק ממתין לאדם בארגון שלכם.
רק completed פירושו אישור. התייחסו לכל סטטוס אחר כלא מאושר, עד שתקראו סטטוס מאוחר יותר.
שום תוצאת בדיקה, טובה ככל שתהיה, אינה מאמתת לבדה אימות מתארח.
אל תדחו אוטומטית כשנדרשת בדיקה. פירוש הדבר שאין תשובה ודאית ושאדם צריך לבדוק את התיק.
סטטוסים שהשרת שלכם יכול לקרוא
pending- ההפעלה קיימת והקישור עדיין לא נפתח.
opened- הלקוח פתח את הקישור.
verifying- ההגשה נמצאת בעיבוד.
review_pending- העיבוד הסתיים ונדרשת החלטה בתור הבדיקה של ה־Backoffice שלכם. אין בכך דחייה או אישור.
completed- החלטה אישרה את ההפעלה.
unverified- העיבוד הסתיים בתוצאה שלילית.
error- העיבוד לא הושלם עקב תקלה או סירוב.
expired- תוקף הקישור או הזמן להשלמת התהליך פג.
הבודקים שלכם
צילום שהושלם ממתין בתור בדיקת KYC ב־Backoffice. מנהל מערכת בוחר באישור או בשינוי החלטה, וכל אחת מהפעולות משלימה את ההפעלה. תיעוד הסלמה משאיר אותה כפי שהיא. ההחלטות דורשות הרשאת מנהל ובדיקת אימות נוספת, וכל החלטה יוצרת רשומת בדיקה עם גרסה ורישום ביקורת.
למפתחים
שתי קריאות ואירוע אחד. כל מה שמופיע להלן מלאכותי: המפתח, המזהים ומזהה הלקוח הם דוגמאות.
curl -X POST https://collect.noxtica.com/v1/kyc/sessions \
  -H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: 7d9e2c64-example-0001" \
  -d '{
    "subjectRef": "cust_4821",
    "purpose": "Open your account",
    "returnUrl": "https://merchant.example.com/kyc/return"
}'{
"ok": true,
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"url": "https://verify.noxtica.com/s/<one-time-token>",
"expiresAt": 1790762445000,
"requestId": "req-example"
}curl https://collect.noxtica.com/v1/kyc/sessions/3fa85f64-5717-4562-b3fc-2c963f66afa6 \
-H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY"
# { "ok": true, "session": { "status": "review_pending", ... } }POST /your/webhook (headers: X-Noxtica-Signature, X-Noxtica-Timestamp,
X-Noxtica-Event, X-Noxtica-Delivery)
{
"id": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example",
"type": "kyc.session.completed",
"created_at": 1790762445000,
"tenant_id": "t_example",
"data": {
"schemaVersion": "1",
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"status": "completed",
"verificationId": "9b1c4e52-example-verification",
"reasonCodes": [],
"occurredAt": 1790762445000,
"deliveryId": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example"
}
}import { createHmac, timingSafeEqual } from 'node:crypto';
// HMAC-SHA256 over `${timestamp}.${rawBody}`, sent as "sha256=<hex>".
export function isValid(secret, timestamp, rawBody, header) {
const expected = 'sha256=' + createHmac('sha256', secret)
.update(`${timestamp}.${rawBody}`).digest('hex');
const a = Buffer.from(expected);
const b = Buffer.from(header);
return a.length === b.length && timingSafeEqual(a, b);
}כדאי לדעת
- שלחו כותרת Idempotency-Key; ניסיון חוזר יחזיר את אותה הפעלה בלי לחשוף שוב את הקישור.
- אירוע חתום הוא התראה, לא מקור סמכות. אמתו אותו, תעדו את מזהה המסירה, ואז קראו את סטטוס ההפעלה ופעלו לפיו.
- אירועים לעולם אינם כוללים את מזהה הלקוח שלכם, שם או ערך מתוך מסמך.
- הקישור להחזרה חייב להשתמש במארח שרשום עבור הארגון שלכם. בדקו את הסטטוס בהדרגה עם השהיה מתארכת, כי חלות מגבלות קצב.
הגנה על נתונים
המידע שלהלן מתאר את אופן פעולת המוצר כיום, לפי התיעוד הציבורי. לתנאים המשפטיים, קראו את מדיניות הפרטיות, את התוספת לעיבוד נתונים ואת רשימת מעבדי המשנה.
הסכמה תחילה
לפני פתיחת המצלמה, הדף המתארח מציג הודעת פרטיות עם שם העסק שלכם, מטרת הבדיקה וקישור למדיניות הפרטיות שלכם. אדם מורשה בארגון שלכם מתעד תחילה את הבסיס המשפטי, ויצירת הפעלות נדחית עד לתיעוד שלו.
מוצפן בדפדפן
תמונות וקטעי וידאו מוצפנים בדפדפן הלקוח לפני ההעלאה ומשמשים רק לאימות הזה. המדיה המקורית נשארת מוצפנת ב־Backoffice.
הפרדה בין לקוחות עסקיים
כל הפעלה וכל קריאה שייכות לארגון אחד. קריאת סטטוס של הפעלה ששייכת לארגון אחר מחזירה הודעה שלא נמצא, בדיוק כמו מזהה לא מוכר.
גישה מבוקרת לראיות
רק מנהלי מערכת יכולים לפתוח ראיות מקוריות. כל פתיחה דורשת בדיקת אימות נוספת ומתועדת בביקורת, והצפייה נחסמת אם אי אפשר לכתוב את רישום הביקורת. בעלי תפקידים אחרים רואים ממצאים ומדידות, ולא את המקור.
אין מידע אישי באירועים
אירועי webhook כוללים מזהים, סטטוסים וקודי סיבה. הם אינם כוללים שמות, ערכים מתוך מסמכים או את מזהה הלקוח שלכם.
קישורים קצרי תוקף
קישור שלא נפתח פג יחד עם ההפעלה שלו. לאחר שהלקוח פותח אותו לראשונה, הזמן להשלמת התהליך מוגבל, והפעלה שממתינה לבדיקה אינה פגה בזמן ההמתנה.
שמירה ומחיקה
Noxtica אינה מוחקת באופן אוטומטי פרטי אימות KYC או ראיות, ואינה קובעת עבורם מועד שמירה. הם נשארים אצלכם עד שמנהל מערכת של הארגון שלכם מוחק אותם.
מנהל מערכת מוחק אימות ב־Backoffice, תוך ציון סיבה, הקלדת אישור ובדיקת אימות נוספת. המחיקה מסירה את האימות, ההפעלות, קובצי הראיות והרשומות שלו, וכן את החלטות הבדיקה. אי אפשר לבטל אותה. רשומות השימוש לצורכי חיוב, אישורי הבסיס המשפטי, מזהה הלקוח האטום ונתיב הביקורת נשארים. אי אפשר למחוק אימות באמצעות מפתח API של שרת.
מחיקת מידע של נושא מידע מתבצעת כבקשה ב־Backoffice: מנהל מערכת אחר מאשר אותה, שמירה משפטית חוסמת אותה, נוצר אישור לכל פריט ואירוע חתום מדווח על התוצאה בלי מזהה של נושא המידע.
האחריות להודעות, להסכמות ולבסיס המשפטי לאיסוף ראיות זהות מלקוחותיכם בכל תחום שיפוט שבו אתם פועלים היא שלכם. Noxtica אינה סוכנות לדיווח צרכני. אל תשתמשו בתוצאות לקביעת זכאות לאשראי, לביטוח, לתעסוקה או לדיור.
מעבר ליחידים: אימות עסקים וסוחרים
אימות עסקים (KYB) וקליטת סוחרים (KYM). זמינים. מופעלים עבור החשבון שלכם לפי בקשה. ה־API הציבורי של KYB מופעל לכל חשבון בנפרד.
תחילת העבודה
אימות זהות מופעל לכל לקוח עסקי בנפרד. שוחחו עם הצוות, אשרו את תרחיש השימוש ואת תחום השיפוט, וצוות החשבון שלכם יפעיל עבורכם את המודול.
- שוחחו עם הצוות על תרחיש השימוש שלכם ועל השווקים שבהם אתם פועלים.
- צוות החשבון שלכם יפעיל את המודול, ואדם מורשה בארגון שלכם יתעד ב־Backoffice את הבסיס המשפטי ואת הגדרות הדף המתארח.
- צרו הפעלה באמצעות ה־API, או שלחו הזמנה חד־פעמית דרך ה־Backoffice.
שאלות נפוצות
האם Noxtica מאשרת או דוחה את הלקוחות שלי?
לא. Noxtica מחזירה אותות אוטומטיים עם הסברים, וצילום שהושלם ממתין בתור הבדיקה שלכם. רק הסטטוס completed פירושו אישור, והוא מופיע לאחר שמנהל מערכת בארגון שלכם מאשר או משנה את ההחלטה.
האם הלקוח צריך להתקין אפליקציה?
לא. התהליך פועל בדפדפן עדכני בטלפון או במחשב. במחשב, הלקוח יכול לסרוק קוד QR ולהמשיך בטלפון. יש דפדפנים בתוך אפליקציות שאינם נתמכים, ובמקרה כזה הדף יבקש מהלקוח לפתוח את הקישור בדפדפן שלו.
אילו מסמכים נתמכים?
דרכונים, תעודות זהות, רישיונות נהיגה ואשרות שהייה. אתם בוחרים אילו סוגים יתקבלו בכל אימות, והמדינות המנפיקות מוגדרות לכל חשבון.
איך מקבלים את התוצאה?
קראו את סטטוס ההפעלה מהשרת שלכם, או קבלו אירוע חתום ואז קראו את הסטטוס. פעלו לפי הסטטוס שהתקבל בקריאה, ולא לפי גוף האירוע.
האם בדיקת נוכחות מוכיחה שהאדם אמיתי?
לא. תוצאות בדיקת הנוכחות וזיהוי מתקפות הצגה הן ראיות עבור הבודק. זיהוי מתקפות הצגה הוא ייעוצי: הציון הוא מידע, ולא קביעה שמדובר באדם אמיתי או בזיוף, והתיק נשאר בבדיקה.
כמה זמן נשמרים התמונות והתוצאות?
Noxtica אינה מוחקת פרטי אימות או ראיות באופן אוטומטי ואינה קובעת להם מועד שמירה. הם נשארים אצלכם עד שמנהל מערכת של הארגון שלכם מוחק אותם דרך ה־Backoffice.
אפשר להטמיע את הדף המתארח באתר שלי?
כברירת מחדל, מפנים לדף מלא או פותחים כרטיסייה חדשה. הדף המתארח מסרב להיטען בתוך iframe, אלא אם הטמעה זמינה עבור הארגון שלכם.
אפשר להפעיל אימות זהות בעצמי?
לא כרגע. אימות זהות מופעל לכל לקוח עסקי בנפרד, בכפוף לזמינות מבוקרת. צרו קשר עם הצוות כדי לדון בתרחיש השימוש ובתחום השיפוט שלכם.
האם התוצאות הן הוכחה משפטית לזהות?
לא. התוצאות הסתברותיות, הן עלולות לטעות לשני הכיוונים ואינן הוכחה משפטית לזהות. אדם בארגון שלכם צריך לבדוק כל החלטה שלילית לפני שהיא משפיעה על לקוח.
האם אתם מציעים אימות עסקים?
כן. אימות עסקים (KYB) וקליטת סוחרים (KYM): זמינים ומופעלים עבור החשבון שלכם לפי בקשה.