KYC hospedado
Verificação de identidade hospedada pela Noxtica
Empresas usam a Noxtica para verificar a identidade dos clientes diretamente no navegador — sem precisar instalar um aplicativo.
A decisão é sua. Nós fornecemos as evidências.
- Nenhum aplicativo para instalar
- Webhooks assinados e uma API de status
- Um processo de análise humana
- Feito para sua equipe decidir
Verificações de identidade que seus clientes concluem no navegador
A Noxtica hospeda toda a jornada do cliente: as orientações para usar a câmera, a captura do documento e da selfie, a etapa de verificação de presença real e a tela de resultado. Seu servidor cria uma sessão e consulta o resultado. Seu cliente permanece no navegador.
Sem aplicativo, sem complicações
O cliente abre um link no celular ou computador. Não há nada para instalar, e quem estiver no computador pode continuar no celular usando um código QR.
Sua equipe decide
As verificações de documento, rosto e presença real geram sinais automatizados com justificativas. Uma pessoa da sua organização os analisa. A Noxtica nunca aprova ninguém automaticamente.
A captura não passa pelos seus servidores
A página hospedada coleta as evidências e as envia de forma selada. Seu servidor nunca recebe as respostas do cliente nem a captura diretamente.
Cada caso pode ser auditado
Cada verificação mantém suas justificativas, um registro de análise com versão e uma entrada de auditoria para cada decisão no seu Backoffice.
Uma integração, duas formas de começar
Crie sessões pelo seu backend usando a API ou envie convites de uso único pelo Backoffice sem escrever código.
Disponibilizado para você
A verificação de identidade é disponibilizada por organização, conforme a disponibilidade controlada. Sua equipe de atendimento confirma o que se aplica à sua organização e jurisdição.
Da chamada à API ao resultado
O processo inteiro tem oito etapas. Seu servidor inicia e conclui o processo. As etapas do cliente acontecem na página hospedada pela Noxtica.
Criar uma sessão
Seu servidor chama a API de sessões com uma referência opaca própria para o cliente. A resposta inclui um ID de sessão e um link de uso único.
Enviar o link
Redirecione o cliente, abra uma nova aba, envie o link por e-mail ou mensagem, ou mostre-o como um código QR.
Continuar no celular, se necessário
No computador, a página hospedada oferece um código QR e a opção de copiar o link para que o cliente continue usando a câmera do celular.
Capturar o documento
As orientações em tempo real pela câmera ajudam a evitar reflexos, desfoque, inclinação e distância inadequada. A frente é capturada e, quando o tipo de documento tiver verso, ele também é capturado.
Tirar uma selfie
Uma selfie guiada é capturada para comparação do rosto com a foto do documento.
Concluir a etapa de presença real
Uma breve sequência guiada de movimentos da cabeça e uma piscada. Os quadros são verificados novamente no servidor.
Análise
A Noxtica processa o envio. Uma captura concluída aguarda na fila de análise do seu Backoffice até que alguém da sua organização registre uma decisão.
Consultar o resultado
Seu servidor consulta o status da sessão ou recebe um evento assinado e, em seguida, consulta o status. Tome medidas com base no status retornado pela consulta.
Para onde os dados vão
Dois caminhos separados: seu servidor se comunica com a API da Noxtica usando uma chave de servidor, e o cliente acessa a página hospedada por meio de um link de uso único. As evidências vão do navegador do cliente para a Noxtica. Elas não passam pelos seus servidores.
O que seu cliente vê
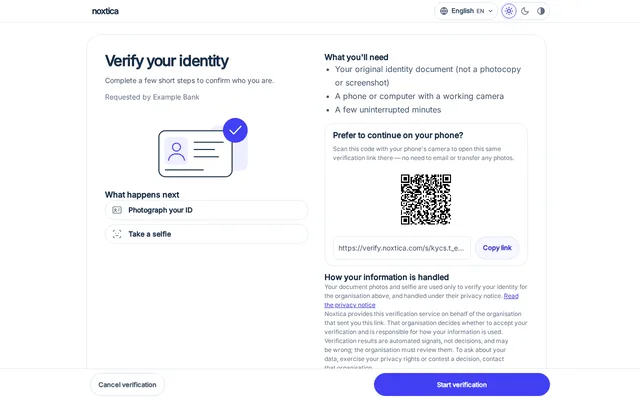
Estas telas foram obtidas do fluxo hospedado com um documento de exemplo sintético e um rosto sintético. Esta página não mostra nenhuma pessoa nem documento de identidade reais.
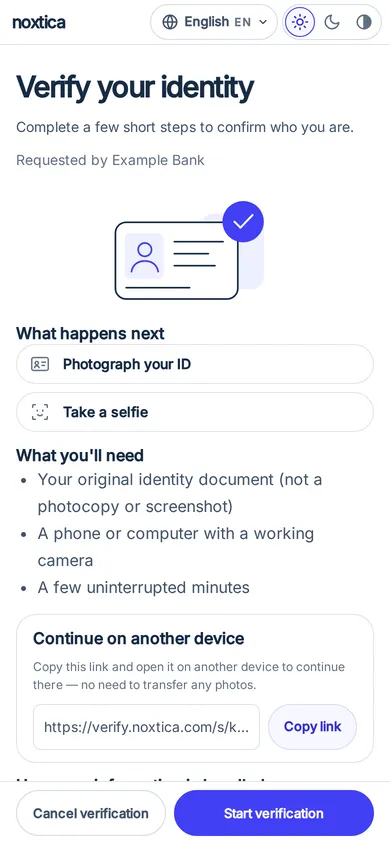
A empresa, o objetivo e um botão simples para começar. 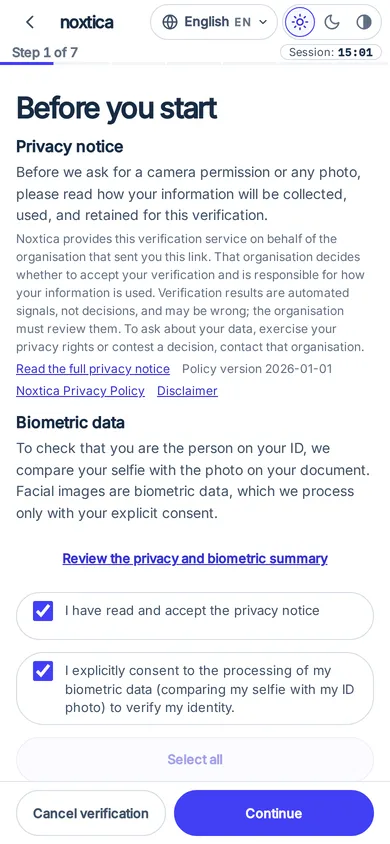
Um aviso de privacidade antes de qualquer captura. 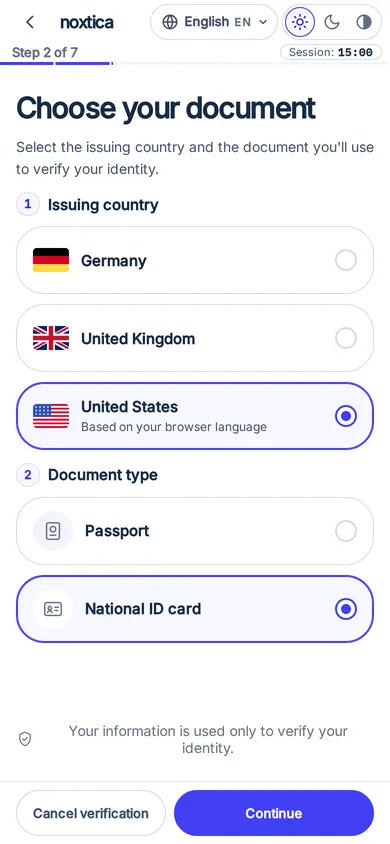
O cliente escolhe o tipo de documento e o país emissor. 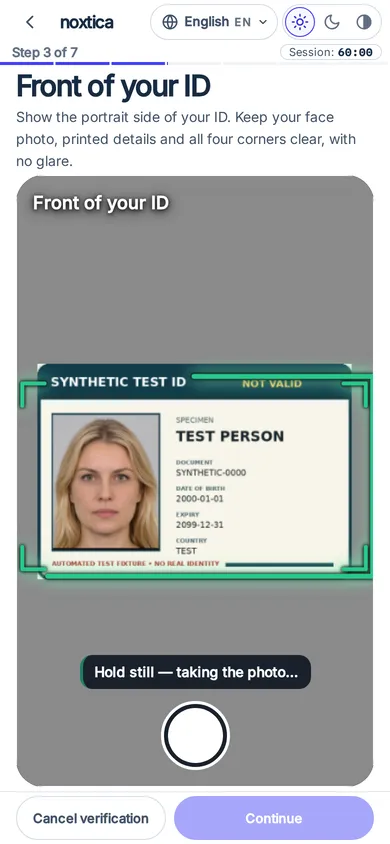
Orientações em tempo real sobre um cartão de exemplo sintético. 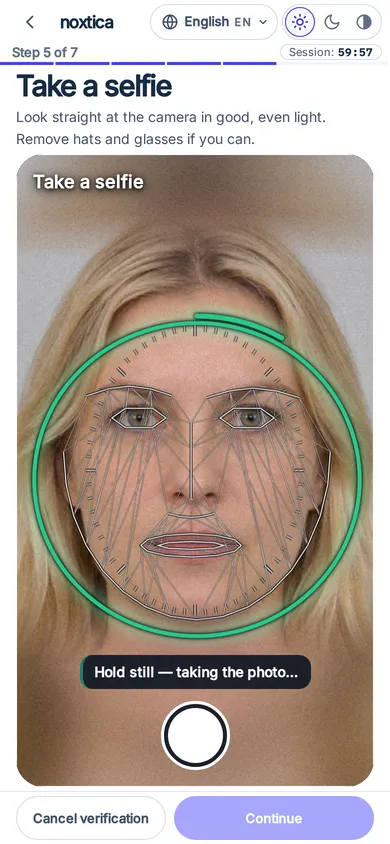
Uma selfie guiada, exibida com um rosto sintético. 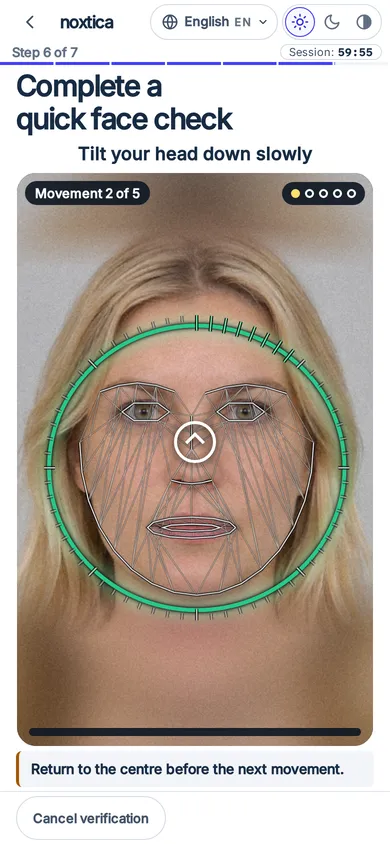
Uma breve sequência guiada de presença real. 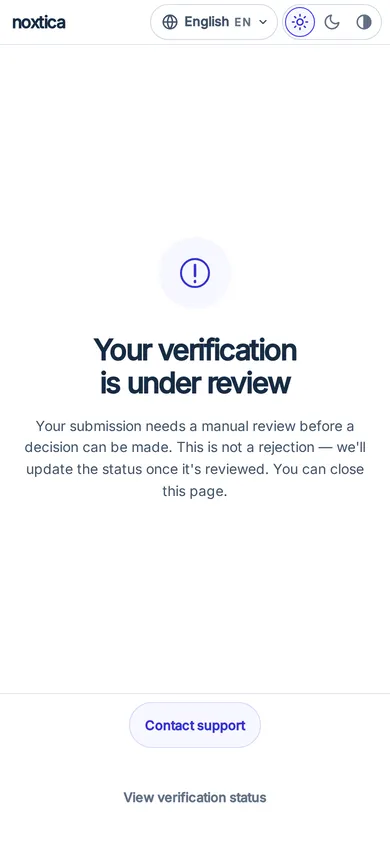
A tela de resultado: em análise, sem aprovação.
Acessível, em 36 idiomas
A página é aberta no idioma do dispositivo da pessoa, com layouts da direita para a esquerda para árabe, persa e hebraico. Os temas claro, escuro e de alto contraste, os rótulos para leitores de tela, o suporte ao teclado e a redução de movimento estão integrados.
Documentos e países compatíveis
- Passaporte
- Carteira de identidade nacional
- Carteira de habilitação
- Autorização de residência
Você escolhe quais desses quatro tipos de documento cada verificação aceita. O passaporte é capturado pela página de dados. Os outros três são capturados na frente e no verso.
Os países emissores são configurados por conta, não definidos em uma lista pública, e o cliente vê os nomes dos países no próprio idioma. Consulte-nos sobre os mercados em que atua antes de prometer cobertura aos seus clientes.
As etapas extras opcionais se aplicam apenas quando estão habilitadas para sua organização.
O que as verificações avaliam
Cada verificação abaixo produz evidências para quem analisa o caso e para suas próprias regras de risco. Nenhuma delas é uma decisão.
Verificações de documentos
O documento é lido, seu tipo é classificado e a zona de leitura óptica é validada quando o documento possui uma. São procurados sinais de uma tela fotografada novamente ou de uma impressão, e uma foto que não mostre um documento de identidade é sinalizada para nova captura.
Correspondência facial
A foto do documento é comparada com a selfie. Uma correspondência fraca é uma evidência para análise. Isso não significa uma rejeição automática da pessoa.
Presença real
Uma sequência guiada de movimentos da cabeça e uma piscada indica que o movimento solicitado ocorreu. Os quadros são verificados novamente no servidor, e o navegador só pode piorar o resultado, nunca reverter uma verificação reprovada.
Sinais de ataque de apresentação
A detecção de ataque de apresentação é apenas consultiva. A Noxtica informa o resultado e nunca permite que ele decida. A pontuação é uma informação, não um veredito de pessoa real ou fraude, e mantém o caso em análise.
Nenhuma aprovação totalmente automatizada
A Noxtica nunca transforma um conjunto de resultados de verificações em uma aprovação. O processamento automatizado termina com o caso aguardando a análise de uma pessoa da sua organização.
Somente completed é uma aprovação. Considere todos os outros status como não aprovados até consultar um status posterior.
Nenhum resultado de verificação, por melhor que seja, confirma sozinho uma verificação hospedada.
Não rejeite automaticamente durante a análise. O status de análise significa que não há uma resposta confiável; uma pessoa deve avaliar o caso.
Status que seu servidor pode consultar
pending- A sessão existe e o link ainda não foi aberto.
opened- O cliente abriu o link.
verifying- O envio está sendo processado.
review_pending- O processamento foi concluído e é necessária uma decisão na fila de análise do seu Backoffice. Não é uma rejeição nem uma aprovação.
completed- Uma decisão aprovou a sessão.
unverified- O processamento foi concluído com um resultado negativo.
error- Não foi possível concluir o processamento devido a uma falha ou recusa.
expired- O link expirou ou o prazo para concluir terminou.
Quem analisa os casos
Uma captura concluída aguarda na fila de análise KYC do Backoffice. Um administrador seleciona Aprovar ou Substituir, e qualquer uma das opções conclui a sessão. Registrar escalonamento mantém a sessão como está. As decisões exigem a função de administrador e uma verificação adicional, e cada uma gera um registro de análise com versão e uma entrada de auditoria.
Para desenvolvedores
Duas chamadas e um evento. Tudo abaixo é sintético: a chave, os IDs e a referência do cliente são exemplos.
curl -X POST https://collect.noxtica.com/v1/kyc/sessions \
  -H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: 7d9e2c64-example-0001" \
  -d '{
    "subjectRef": "cust_4821",
    "purpose": "Open your account",
    "returnUrl": "https://merchant.example.com/kyc/return"
}'{
"ok": true,
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"url": "https://verify.noxtica.com/s/<one-time-token>",
"expiresAt": 1790762445000,
"requestId": "req-example"
}curl https://collect.noxtica.com/v1/kyc/sessions/3fa85f64-5717-4562-b3fc-2c963f66afa6 \
-H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY"
# { "ok": true, "session": { "status": "review_pending", ... } }POST /your/webhook (headers: X-Noxtica-Signature, X-Noxtica-Timestamp,
X-Noxtica-Event, X-Noxtica-Delivery)
{
"id": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example",
"type": "kyc.session.completed",
"created_at": 1790762445000,
"tenant_id": "t_example",
"data": {
"schemaVersion": "1",
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"status": "completed",
"verificationId": "9b1c4e52-example-verification",
"reasonCodes": [],
"occurredAt": 1790762445000,
"deliveryId": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example"
}
}import { createHmac, timingSafeEqual } from 'node:crypto';
// HMAC-SHA256 over `${timestamp}.${rawBody}`, sent as "sha256=<hex>".
export function isValid(secret, timestamp, rawBody, header) {
const expected = 'sha256=' + createHmac('sha256', secret)
.update(`${timestamp}.${rawBody}`).digest('hex');
const a = Buffer.from(expected);
const b = Buffer.from(header);
return a.length === b.length && timingSafeEqual(a, b);
}Bom saber
- Envie um cabeçalho Idempotency-Key; uma nova tentativa retorna a mesma sessão sem expor o link novamente.
- Um evento assinado é uma notificação, não uma fonte de autoridade. Verifique-o, registre o ID de entrega, depois consulte o status da sessão e aja com base nele.
- Os eventos nunca incluem a referência do cliente, um nome ou um dado de documento.
- O link de retorno deve usar um host registrado para sua organização. Consulte o status com intervalos crescentes, pois há limites de requisição.
Proteção de dados
A seguir, descrevemos como o produto funciona hoje, conforme a documentação pública. Para conhecer os termos legais, consulte a política de privacidade, o adendo de tratamento de dados e a lista de subprocessadores.
Consentimento em primeiro lugar
Antes de abrir a câmera, a página hospedada exibe um aviso de privacidade com o nome da sua empresa, o objetivo e o link para sua política de privacidade. Primeiro, uma pessoa autorizada da sua organização registra a base legal; até que isso seja feito, a criação de sessões é recusada.
Selados no navegador
As fotos e os quadros de vídeo são criptografados no navegador do cliente antes do envio e usados somente para aquela verificação. A mídia original permanece selada no Backoffice.
Isolamento por organização
Cada sessão e cada consulta pertencem a uma organização. A consulta do status de uma sessão pertencente a outra organização retorna não encontrado, exatamente como um ID desconhecido.
Acesso controlado às evidências
Somente administradores podem abrir as evidências originais; cada abertura exige uma verificação adicional e é auditada, e a visualização é bloqueada se não for possível gravar a entrada de auditoria. Outras funções veem constatações e medições, não os originais.
Nenhum dado pessoal nos eventos
Os eventos de webhook incluem IDs, status e códigos de motivo. Não incluem nomes, dados de documentos nem a referência do seu cliente.
Links com validade limitada
Um link que nunca é aberto expira junto com a sessão. Depois que o cliente o abre pela primeira vez, o prazo para concluir é limitado; uma sessão aguardando análise não expira enquanto estiver aguardando.
Retenção e exclusão
A Noxtica não exclui automaticamente os detalhes nem as evidências de verificações KYC e não define um prazo de retenção para eles. Eles permanecem na sua organização até que um administrador da organização os exclua.
Um administrador exclui uma verificação no Backoffice informando um motivo, digitando uma confirmação e passando por uma verificação adicional. A exclusão remove a verificação, suas sessões, arquivos de evidência, registros e decisões de análise. Ela não pode ser desfeita. Os registros de uso para cobrança, comprovantes de base legal, a referência opaca do cliente e a trilha de auditoria permanecem. Nenhuma chave de API de servidor pode excluir uma verificação.
A eliminação de dados do titular é solicitada no Backoffice: outro administrador aprova a solicitação, um bloqueio legal impede a eliminação, cada item gera um comprovante e um evento assinado informa o resultado sem incluir um ID do titular.
Você é responsável pelos avisos, consentimentos e pela base legal para coletar evidências de identidade dos seus clientes em cada jurisdição onde atua. A Noxtica não é uma agência de informações de crédito ao consumidor. Não use os resultados para determinar elegibilidade para crédito, seguro, emprego ou moradia.
Além de pessoas físicas: verificação de empresas e comerciantes
Verificação de empresas (KYB) e integração de comerciantes (KYM). Disponível. Habilitado para sua conta mediante solicitação. A API pública de KYB é habilitada por conta.
Começar
A verificação de identidade é disponibilizada por organização. Converse com a equipe, confirme seu caso de uso e sua jurisdição, e sua equipe de atendimento disponibilizará o módulo para você.
- Converse com a equipe sobre seu caso de uso e os mercados em que atua.
- Sua equipe de atendimento disponibiliza o módulo, e uma pessoa autorizada da sua organização registra a base legal e as configurações da página hospedada no Backoffice.
- Crie uma sessão pela API ou envie um convite de uso único pelo Backoffice.
Perguntas frequentes
A Noxtica aprova ou rejeita meus clientes?
Não. A Noxtica retorna sinais automatizados com suas justificativas, e uma captura concluída aguarda na sua fila de análise. Somente o status completed indica uma aprovação, que ocorre depois que um administrador da sua organização aprova ou substitui a decisão.
O cliente precisa instalar um aplicativo?
Não. O fluxo funciona em um navegador atual para celular ou computador. No computador, o cliente pode escanear um código QR para continuar no celular. Alguns navegadores integrados a aplicativos não são compatíveis; nesse caso, a página pede que o cliente abra o link no próprio navegador.
Quais documentos são compatíveis?
Passaportes, carteiras de identidade nacionais, carteiras de habilitação e autorizações de residência. Você escolhe os tipos aceitos em cada verificação, e os países emissores são configurados por conta.
Como consulto o resultado?
Consulte o status da sessão pelo seu servidor ou receba um evento assinado e, em seguida, consulte o status. Tome medidas com base no status retornado pela consulta, não no corpo do evento.
A verificação de presença real prova que a pessoa é real?
Não. Os resultados de presença real e de ataque de apresentação são evidências para análise. A detecção de ataque de apresentação é apenas consultiva: a pontuação é uma informação, não um veredito de pessoa real ou fraude, e mantém o caso em análise.
Por quanto tempo as imagens e os resultados são mantidos?
A Noxtica não exclui automaticamente os detalhes nem as evidências das verificações e não define um prazo de retenção. Eles permanecem na sua organização até que um administrador da organização os exclua pelo Backoffice.
Posso incorporar a página hospedada ao meu site?
Por padrão, o fluxo usa um redirecionamento de página inteira ou uma nova aba. A página hospedada recusa a incorporação em iframe, a menos que esse recurso esteja disponível para sua organização.
Posso habilitar a verificação de identidade por conta própria?
Não no momento. Ela é disponibilizada por organização, conforme a disponibilidade controlada. Entre em contato com a equipe para conversar sobre seu caso de uso e sua jurisdição.
Os resultados são prova legal de identidade?
Não. Os resultados são probabilísticos, podem estar errados nos dois sentidos e não constituem prova legal de identidade. Uma pessoa da sua organização deve analisar qualquer decisão desfavorável antes que ela afete um cliente.
Vocês oferecem verificação de empresas?
Sim. Verificação de empresas (KYB) e integração de comerciantes (KYM): disponível, habilitado para sua conta mediante solicitação.