KYC ospitato
Verifica dell'identità ospitata da Noxtica
Le aziende usano Noxtica per verificare l'identità dei clienti direttamente nel browser — senza installare app.
La decisione spetta a te. Noi ti forniamo le prove.
- Nessuna app da installare
- Webhook firmati e API di stato
- Un percorso di revisione umana
- Progettato perché sia il tuo team a decidere
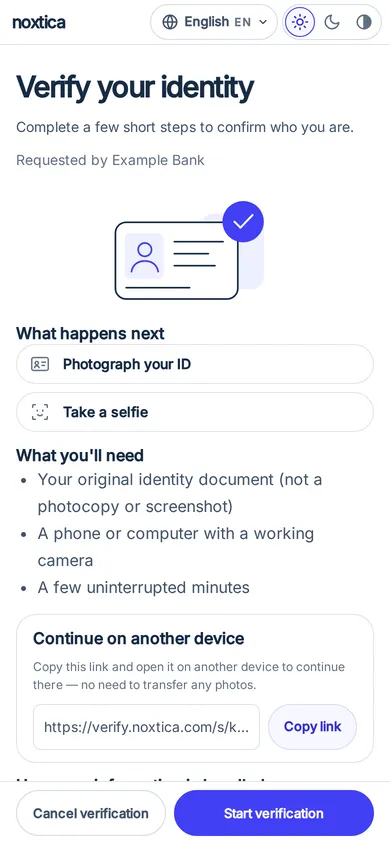
Verifiche d’identità che i tuoi clienti completano nel browser
Noxtica ospita l’intero percorso del cliente: le indicazioni per la fotocamera, l’acquisizione del documento e del selfie, la fase di verifica della presenza reale e la schermata dell’esito. Il tuo server crea una sessione e ne legge l’esito. Il cliente non esce mai dal browser.
Nessuna app, nessun ostacolo
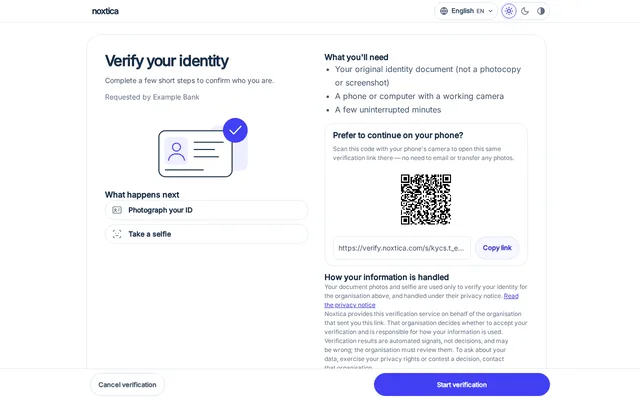
Il cliente apre un link da telefono o computer. Non deve installare nulla e, se usa un computer, può continuare con il telefono tramite un codice QR.
Decide il tuo team
I controlli su documento, volto e presenza reale producono indicatori automatici con le relative motivazioni. Una persona della tua organizzazione li esamina. Noxtica non approva mai nessuno automaticamente.
Le acquisizioni non passano dai tuoi server
La pagina ospitata raccoglie le prove e le carica in forma sigillata. Il tuo server non riceve mai le risposte del cliente né le acquisizioni direttamente.
Ogni caso è verificabile
Ogni verifica conserva le motivazioni, un verbale di revisione versionato e una voce di audit per ogni decisione presa in Backoffice.
Un’integrazione, due modalità
Crea sessioni dal tuo backend con l’API oppure invia inviti monouso da Backoffice senza scrivere codice.
Attivazione su richiesta
La verifica d’identità viene attivata per tenant secondo disponibilità controllata. Il tuo team account confermerà cosa si applica alla tua organizzazione e alla tua giurisdizione.
Dalla chiamata API all’esito
Il percorso comprende otto passaggi. Il tuo server lo avvia e lo conclude. Il cliente completa i propri passaggi nella pagina ospitata da Noxtica.
Crea una sessione
Il tuo server chiama l’API delle sessioni usando un tuo riferimento cliente opaco. La risposta contiene un ID di sessione e un link monouso.
Invia il link
Reindirizza il cliente, apri una nuova scheda, invia il link via e-mail o messaggio oppure mostralo come codice QR.
Passa al telefono, se serve
Da computer, la pagina ospitata offre un codice QR e la possibilità di copiare il link, così il cliente può continuare usando la fotocamera del telefono.
Acquisisci il documento
Le indicazioni in tempo reale della fotocamera aiutano a evitare riflessi, sfocatura, inclinazione e distanza eccessiva. Si acquisisce il fronte e, se previsto per quel tipo di documento, anche il retro.
Scatta un selfie
Si acquisisce un selfie guidato da confrontare con il ritratto sul documento.
Completa la verifica della presenza reale
Una breve sequenza guidata di movimenti della testa e un battito di ciglia. I fotogrammi vengono ricontrollati sul server.
Esamina il caso
Noxtica elabora l’invio. Al termine dell’acquisizione, il caso resta in attesa nella coda di revisione di Backoffice finché una persona della tua organizzazione non registra una decisione.
Leggi l’esito
Il tuo server legge lo stato della sessione oppure riceve un evento firmato e poi legge lo stato. Agisci in base allo stato restituito dalla lettura.
Dove vanno i dati
Due percorsi separati: il tuo server comunica con l’API Noxtica usando una chiave server, mentre il cliente accede alla pagina ospitata con un link monouso. Le prove passano dal browser del cliente a Noxtica, senza transitare dai tuoi server.
Cosa vede il tuo cliente
Queste schermate provengono dal flusso ospitato e mostrano un documento campione e un volto sintetici. In questa pagina non compare alcuna persona reale né alcun documento d’identità reale.
L’azienda, lo scopo e un semplice pulsante per iniziare. 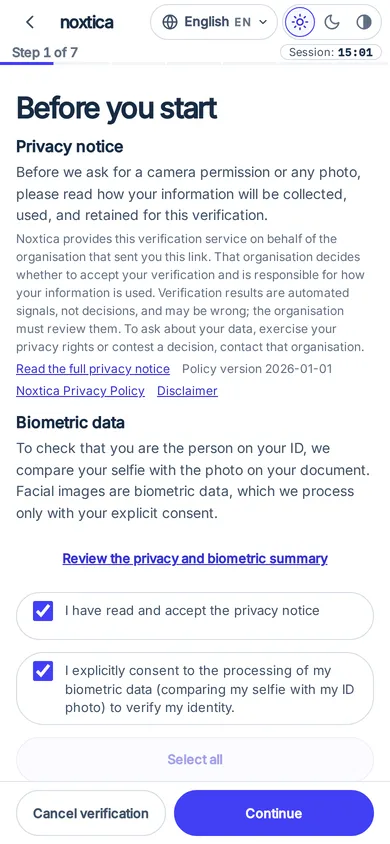
Un’informativa sulla privacy prima di qualsiasi acquisizione. 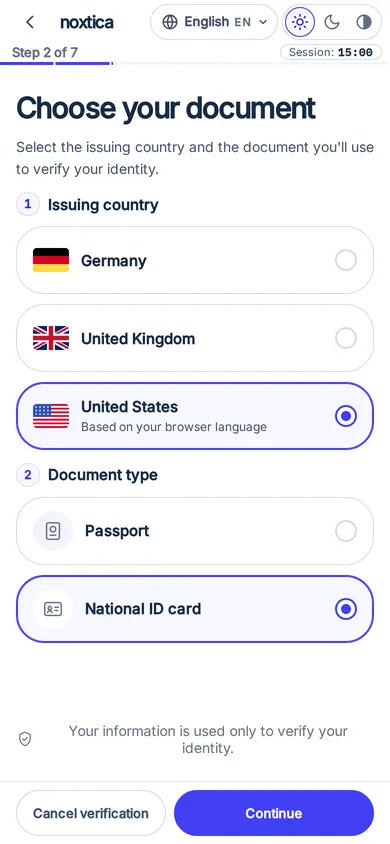
Il cliente sceglie il tipo di documento e il Paese di rilascio. 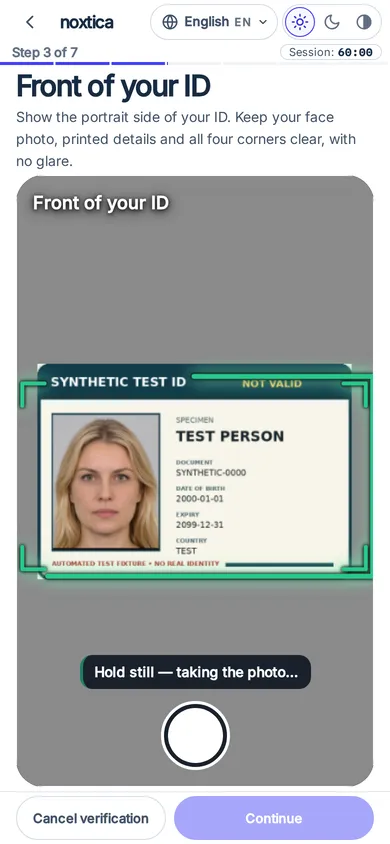
Indicazioni in tempo reale su una carta campione sintetica. 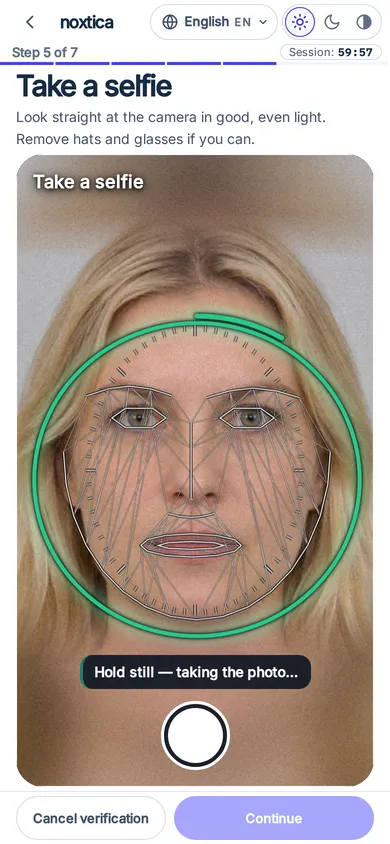
Un selfie guidato con un volto sintetico. 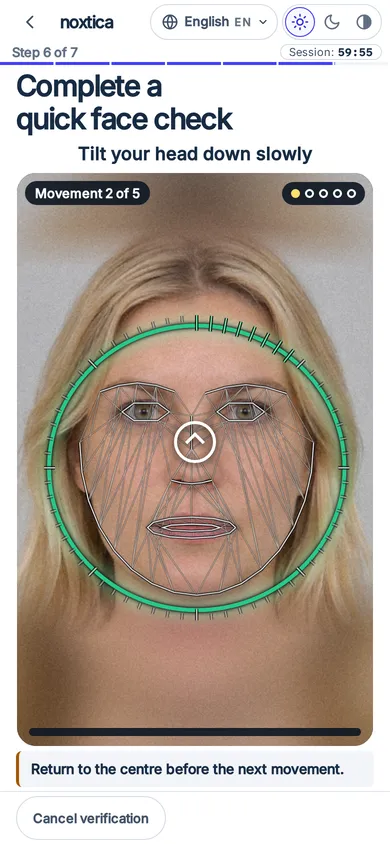
Una breve sequenza guidata per verificare la presenza reale. 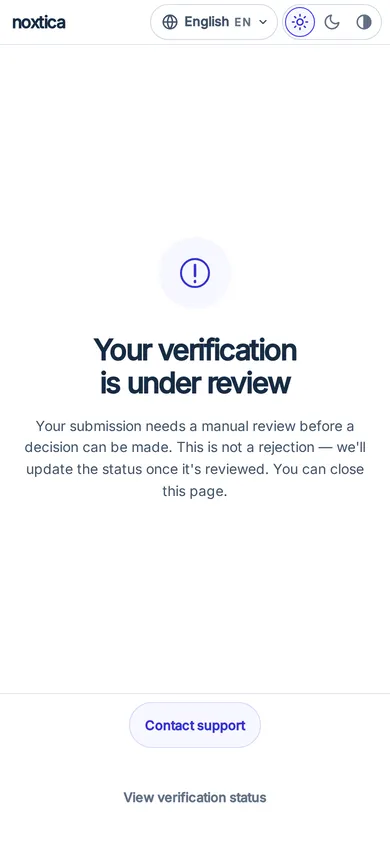
La schermata dell’esito: in revisione, non approvata.
Accessibile, in 36 lingue
La pagina si apre nella lingua del dispositivo della persona, con layout da destra a sinistra per arabo, persiano ed ebraico. Sono integrate modalità chiara, scura e ad alto contrasto, etichette per lettori di schermo, supporto per la tastiera e opzioni per ridurre il movimento.
Documenti e Paesi supportati
- Passaporto
- Carta d’identità nazionale
- Patente di guida
- Permesso di soggiorno
Scegli quali dei quattro tipi di documento accettare per ogni verifica. Del passaporto si acquisisce la pagina dei dati. Per gli altri tre si acquisiscono fronte e retro.
I Paesi di rilascio vengono configurati per account, non sono definiti da un elenco pubblico, e il cliente visualizza i nomi dei Paesi nella propria lingua. Chiedici informazioni sui mercati in cui operi prima di promettere una copertura ai tuoi clienti.
Gli eventuali passaggi aggiuntivi si applicano solo se sono abilitati per la tua organizzazione.
Cosa verificano i controlli
Ogni controllo qui sotto produce prove per chi esamina il caso e per le tue regole di rischio. Nessuno di questi controlli prende una decisione.
Controlli sul documento
Il documento viene letto e classificato per tipo; la zona a lettura ottica (MRZ) viene convalidata quando presente. Si cercano segni di una schermata fotografata di nuovo o di una stampa, e una foto che non mostra un documento d’identità viene segnalata per una nuova acquisizione.
Confronto del volto
Il ritratto sul documento viene confrontato con il selfie. Una corrispondenza debole è un elemento utile a chi esamina il caso, non un rifiuto automatico della persona.
Verifica della presenza reale
Una sequenza guidata di movimenti della testa e un battito di ciglia mostrano che il movimento richiesto è avvenuto. I fotogrammi vengono ricontrollati sul server; il browser può solo peggiorare un esito, mai far superare un controllo non riuscito.
Indicatori di attacco di presentazione
Il rilevamento degli attacchi di presentazione ha valore consultivo. Noxtica ne comunica l’esito, ma non lascia che determini una decisione. Il punteggio è un’informazione, non un verdetto di persona reale o di falsificazione, e il caso resta in revisione.
Nessuna approvazione completamente automatizzata
Noxtica non trasforma mai un insieme di risultati dei controlli in un’approvazione. Al termine dell’elaborazione automatica, il caso resta in attesa dell’intervento di una persona della tua organizzazione.
Solo completed indica un’approvazione. Considera ogni altro stato come non approvato finché non ne leggi uno successivo.
Nessun risultato dei controlli, per quanto positivo, rende da solo verificata una verifica ospitata.
Non rifiutare automaticamente i casi in revisione. La revisione significa che non c’è una risposta certa: una persona deve esaminare il caso.
Stati leggibili dal tuo server
pending- La sessione esiste e il link non è ancora stato aperto.
opened- Il cliente ha aperto il link.
verifying- L’invio è in fase di elaborazione.
review_pending- L’elaborazione è terminata e serve una decisione nella coda di revisione di Backoffice. Non è un rifiuto né un’approvazione.
completed- Una decisione ha approvato la sessione.
unverified- L’elaborazione è terminata con esito negativo.
error- L’elaborazione non è riuscita a terminare a causa di un errore o di un rifiuto.
expired- Il link è scaduto o è terminato il tempo disponibile per completare la procedura.
Chi esamina i casi
Al termine dell’acquisizione, il caso resta nella coda di revisione KYC di Backoffice. Un amministratore seleziona «Approva» o «Deroga» e, in entrambi i casi, completa la sessione. Registrare un’escalation lascia invariato lo stato. Per decidere servono il ruolo di amministratore e una verifica rafforzata; ogni decisione genera un verbale di revisione versionato e una voce di audit.
Per gli sviluppatori
Due chiamate e un evento. Tutto ciò che segue è fittizio: la chiave, gli ID e il riferimento cliente sono esempi.
curl -X POST https://collect.noxtica.com/v1/kyc/sessions \
  -H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: 7d9e2c64-example-0001" \
  -d '{
    "subjectRef": "cust_4821",
    "purpose": "Open your account",
    "returnUrl": "https://merchant.example.com/kyc/return"
}'{
"ok": true,
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"url": "https://verify.noxtica.com/s/<one-time-token>",
"expiresAt": 1790762445000,
"requestId": "req-example"
}curl https://collect.noxtica.com/v1/kyc/sessions/3fa85f64-5717-4562-b3fc-2c963f66afa6 \
-H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY"
# { "ok": true, "session": { "status": "review_pending", ... } }POST /your/webhook (headers: X-Noxtica-Signature, X-Noxtica-Timestamp,
X-Noxtica-Event, X-Noxtica-Delivery)
{
"id": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example",
"type": "kyc.session.completed",
"created_at": 1790762445000,
"tenant_id": "t_example",
"data": {
"schemaVersion": "1",
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"status": "completed",
"verificationId": "9b1c4e52-example-verification",
"reasonCodes": [],
"occurredAt": 1790762445000,
"deliveryId": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example"
}
}import { createHmac, timingSafeEqual } from 'node:crypto';
// HMAC-SHA256 over `${timestamp}.${rawBody}`, sent as "sha256=<hex>".
export function isValid(secret, timestamp, rawBody, header) {
const expected = 'sha256=' + createHmac('sha256', secret)
.update(`${timestamp}.${rawBody}`).digest('hex');
const a = Buffer.from(expected);
const b = Buffer.from(header);
return a.length === b.length && timingSafeEqual(a, b);
}Da sapere
- Invia un’intestazione Idempotency-Key: in caso di nuovo tentativo riceverai la stessa sessione, senza che il link venga esposto di nuovo.
- Un evento firmato è una notifica, non una fonte autorevole. Verificalo, registra l’ID di consegna, poi leggi lo stato della sessione e agisci in base a quello.
- Gli eventi non contengono mai il riferimento cliente, un nome o un dato del documento.
- Il link di ritorno deve usare un host registrato per la tua organizzazione. Interroga lo stato aumentando progressivamente l’intervallo, perché si applicano limiti di frequenza.
Protezione dei dati
Di seguito è descritto il comportamento attuale del prodotto, secondo la documentazione pubblica. Per i termini legali, consulta l’informativa sulla privacy, l’addendum sul trattamento dei dati e l’elenco dei sub-responsabili.
Prima il consenso
Prima di attivare la fotocamera, la pagina ospitata mostra un’informativa sulla privacy con il nome della tua azienda, lo scopo e il link alla tua informativa. Prima, una persona autorizzata della tua organizzazione registra la base giuridica; finché non viene registrata, la creazione della sessione è rifiutata.
Dati sigillati nel browser
Foto e fotogrammi video vengono cifrati nel browser del cliente prima del caricamento e usati solo per quella verifica. I file originali restano sigillati in Backoffice.
Isolamento per tenant
Ogni sessione e ogni lettura appartengono a una sola organizzazione. La lettura dello stato di una sessione appartenente a un’altra organizzazione restituisce «non trovato», proprio come per un ID sconosciuto.
Accesso controllato alle prove
Solo gli amministratori possono aprire le prove originali; ogni apertura richiede una verifica rafforzata ed è sottoposta ad audit. La visualizzazione viene bloccata se non è possibile registrare la relativa voce di audit. Gli altri ruoli vedono risultati e misurazioni, non gli originali.
Nessun dato personale negli eventi
Gli eventi webhook contengono ID, stati e codici motivazione, ma non nomi, dati del documento o il riferimento cliente.
Link a scadenza breve
Un link mai aperto scade insieme alla sessione. Dopo la prima apertura da parte del cliente, il tempo per completare la procedura è limitato. Una sessione in attesa di revisione non scade durante l’attesa.
Conservazione e cancellazione
Noxtica non cancella automaticamente i dettagli delle verifiche KYC né le prove e non ne stabilisce una data di conservazione. Restano nel tuo tenant finché un amministratore del tenant non li cancella.
Un amministratore cancella una verifica in Backoffice indicandone il motivo, digitando una conferma e completando una verifica rafforzata. La cancellazione rimuove la verifica, le sessioni, i file delle prove, i record e le decisioni di revisione. È irreversibile. Restano i record di utilizzo per la fatturazione, le ricevute della base giuridica, il riferimento cliente opaco e la traccia di audit. Nessuna chiave API server può cancellare una verifica.
La cancellazione dei dati dell’interessato viene gestita come richiesta in Backoffice: un amministratore diverso la approva, un blocco legale ne impedisce l’esecuzione, ogni elemento genera una ricevuta e un evento firmato comunica l’esito senza includere l’ID dell’interessato.
Sei responsabile delle informative, dei consensi e della base giuridica per raccogliere prove d’identità dai tuoi clienti in ogni giurisdizione in cui operi. Noxtica non è un’agenzia di informazioni sui consumatori. Non usare i risultati per valutare l’idoneità a ottenere credito, assicurazioni, lavoro o alloggio.
Oltre le persone: verifica delle aziende e dei commercianti
Verifica delle aziende (KYB) e onboarding dei commercianti (KYM). Disponibile. Abilitabile per il tuo account su richiesta. L’API pubblica KYB viene abilitata per account.
Per iniziare
La verifica d’identità viene attivata per tenant. Parla con il team, conferma il tuo caso d’uso e la giurisdizione; il tuo team account attiverà il modulo per te.
- Parla con il team del tuo caso d’uso e dei mercati in cui operi.
- Il tuo team account attiva il modulo e una persona autorizzata della tua organizzazione registra in Backoffice la base giuridica e le impostazioni della pagina ospitata.
- Crea una sessione con l’API oppure invia un invito monouso da Backoffice.
Domande frequenti
Noxtica approva o rifiuta i miei clienti?
No. Noxtica restituisce indicatori automatici con le relative motivazioni e, al termine dell’acquisizione, il caso resta nella tua coda di revisione. Solo lo stato completed indica un’approvazione, dopo che un amministratore della tua organizzazione ha approvato il caso o applicato una deroga.
Il cliente deve installare un’app?
No. Il flusso funziona nei browser attuali per dispositivi mobili e computer. Da computer, il cliente può scansionare un codice QR per continuare sul telefono. Alcuni browser integrati nelle app non sono supportati; in tal caso la pagina chiede al cliente di aprire il link nel proprio browser.
Quali documenti sono supportati?
Passaporti, carte d’identità nazionali, patenti di guida e permessi di soggiorno. Scegli i tipi accettati per ogni verifica; i Paesi di rilascio vengono configurati per account.
Come faccio a conoscere l’esito?
Leggi lo stato della sessione dal tuo server oppure ricevi un evento firmato e poi leggi lo stato. Agisci in base allo stato restituito dalla lettura, non al contenuto dell’evento.
La verifica della presenza reale dimostra che la persona è reale?
No. Gli esiti della verifica della presenza reale e del rilevamento degli attacchi di presentazione sono elementi utili a chi esamina il caso. Il rilevamento degli attacchi di presentazione ha valore consultivo: il punteggio è un’informazione, non un verdetto di persona reale o di falsificazione, e il caso resta in revisione.
Per quanto tempo conservate immagini ed esiti?
Noxtica non cancella automaticamente i dettagli delle verifiche né le prove e non stabilisce una data di conservazione. Restano nel tuo tenant finché un amministratore del tenant non li cancella da Backoffice.
Posso incorporare la pagina ospitata nel mio sito?
L’impostazione predefinita prevede un reindirizzamento a pagina intera o l’apertura di una nuova scheda. La pagina ospitata rifiuta l’incorporamento in un iframe, a meno che tale possibilità non sia abilitata per la tua organizzazione.
Posso attivare autonomamente la verifica d’identità?
Al momento no. Il servizio viene attivato per tenant secondo disponibilità controllata. Contatta il team per discutere il tuo caso d’uso e la tua giurisdizione.
Gli esiti sono prove legali dell’identità?
No. Gli esiti sono probabilistici, possono essere errati in entrambe le direzioni e non costituiscono prove legali dell’identità. Prima che una decisione sfavorevole abbia conseguenze per un cliente, una persona della tua organizzazione dovrebbe esaminarla.
Offrite la verifica delle aziende?
Sì. Verifica delle aziende (KYB) e onboarding dei commercianti (KYM): disponibili e abilitabili per il tuo account su richiesta.