Zdalna weryfikacja KYC
Weryfikacja tożsamości hostowana przez Noxtica
Firmy korzystają z Noxtica, aby weryfikować tożsamość swoich klientów bezpośrednio w przeglądarce — bez instalowania aplikacji.
To Ty podejmujesz decyzję. My przekazujemy Ci dowody.
- Bez instalowania aplikacji
- Podpisane webhooki i API statusu
- Możliwość weryfikacji przez człowieka
- Stworzone z myślą o decyzjach Twojego zespołu
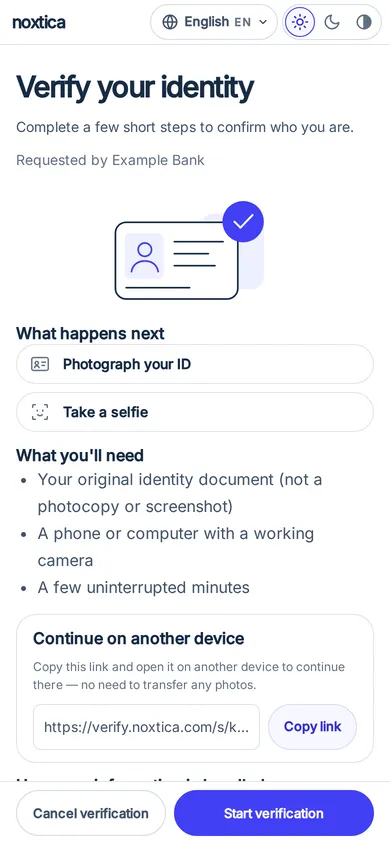
Weryfikacja tożsamości, którą klienci kończą w przeglądarce
Noxtica obsługuje całą ścieżkę klienta: wskazówki dotyczące użycia aparatu, fotografowanie dokumentu i selfie, etap weryfikacji liveness oraz ekran z wynikiem. Twój serwer tworzy sesję i odczytuje jej wynik. Klient przez cały czas korzysta z przeglądarki.
Bez aplikacji i zbędnych przeszkód
Klient otwiera link na telefonie lub komputerze. Nie musi niczego instalować, a użytkownik komputera może przejść na telefon, skanując kod QR.
Decyzję podejmuje Twój zespół
Kontrole dokumentu, twarzy i liveness dostarczają zautomatyzowanych sygnałów wraz z uzasadnieniami. Weryfikuje je osoba z Twojej organizacji. Noxtica nigdy nie zatwierdza nikogo automatycznie.
Dane z procesu nie trafiają na Twoje serwery
Hostowana strona zbiera dane potwierdzające tożsamość i przesyła je w postaci zabezpieczonej. Twój serwer nigdy nie otrzymuje odpowiedzi klienta ani bezpośrednio zebranych materiałów.
Każda sprawa podlega audytowi
Każda weryfikacja zawiera uzasadnienia, wersjonowany zapis weryfikacji oraz wpis audytowy dla każdej decyzji w Twoim Backoffice.
Jedna integracja, dwa sposoby rozpoczęcia
Twórz sesje z zaplecza za pomocą API albo wysyłaj jednorazowe zaproszenia z Backoffice bez pisania kodu.
Aktywacja na Twoje potrzeby
Weryfikacja tożsamości jest udostępniana dla każdego tenanta w ramach kontrolowanej dostępności. Zespół obsługujący Twoje konto potwierdzi, co obowiązuje w Twojej organizacji i jurysdykcji.
Od wywołania API do wyniku
Cały proces składa się z ośmiu kroków. Rozpoczyna go i kończy Twój serwer. Kroki klienta odbywają się na stronie hostowanej przez Noxtica.
Utwórz sesję
Twój serwer wywołuje API sesji, przekazując własny niejawny identyfikator klienta. Odpowiedź zawiera identyfikator sesji i jednorazowy link.
Wyślij link
Przekieruj klienta, otwórz nową kartę, wyślij link e-mailem lub wiadomością albo wyświetl go jako kod QR.
Przejdź na telefon, jeśli to potrzebne
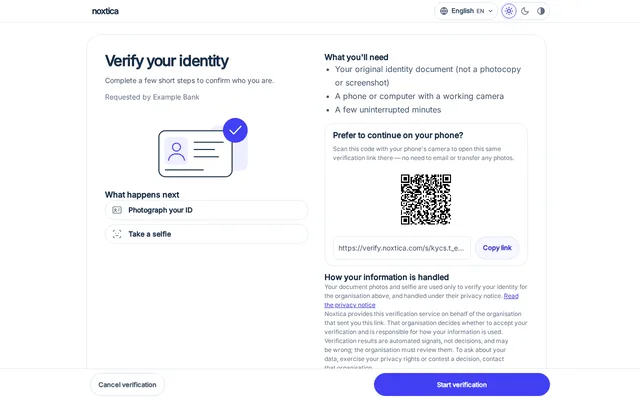
Na komputerze hostowana strona udostępnia kod QR i opcję skopiowania linku, dzięki czemu klient może kontynuować na telefonie i użyć jego aparatu.
Sfotografuj dokument
Wskazówki na żywo pomagają uniknąć odblasków, rozmazania, przechylenia i nieodpowiedniej odległości. Fotografowana jest przednia strona dokumentu, a także tylna, jeśli dany typ dokumentu ją ma.
Zrób selfie
Klient robi selfie zgodnie ze wskazówkami. Posłuży ono do porównania twarzy z portretem na dokumencie.
Przejdź etap liveness
Krótka sekwencja z instrukcjami dotyczącymi ruchów głowy i mrugnięcia. Nagrania są ponownie sprawdzane na serwerze.
Zweryfikuj sprawę
Noxtica przetwarza zgłoszenie. Zakończone fotografowanie oczekuje na weryfikację w kolejce Backoffice, aż ktoś z Twojej organizacji zapisze decyzję.
Odczytaj wynik
Twój serwer odczytuje status sesji albo otrzymuje podpisane zdarzenie, a następnie odczytuje status. Działaj na podstawie statusu zwróconego w odpowiedzi.
Dokąd trafiają dane
Dwie odseparowane ścieżki: Twój serwer komunikuje się z API Noxtica za pomocą klucza serwera, a klient korzysta z hostowanej strony za pomocą jednorazowego linku. Dane potwierdzające tożsamość trafiają z przeglądarki klienta do Noxtica. Nie przechodzą przez Twoje serwery.
Co widzi Twój klient
Te ekrany pochodzą z hostowanego procesu z przykładowym dokumentem i syntetyczną twarzą. Na tej stronie nie ma wizerunku prawdziwej osoby ani prawdziwego dokumentu tożsamości.
Firma, cel i prosty przycisk rozpoczęcia. 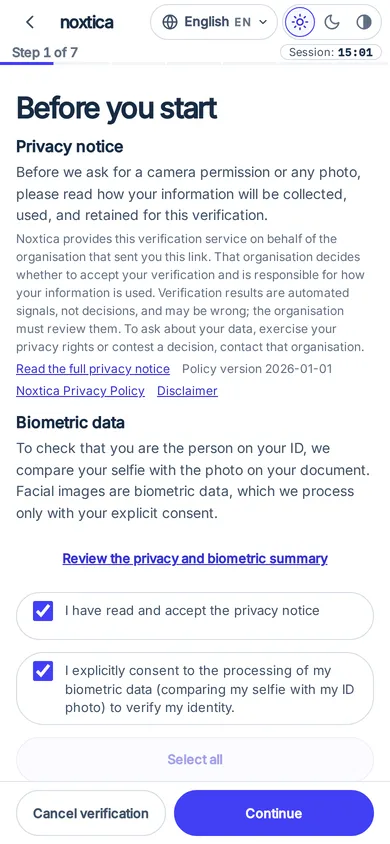
Informacja o prywatności przed rozpoczęciem fotografowania. 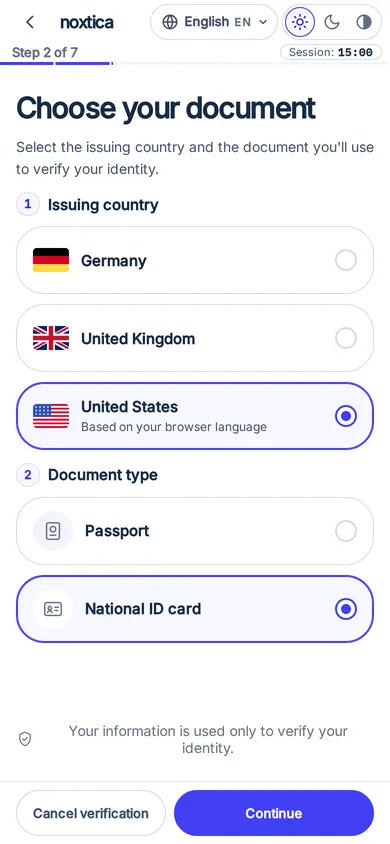
Klient wybiera typ dokumentu i kraj wydania. 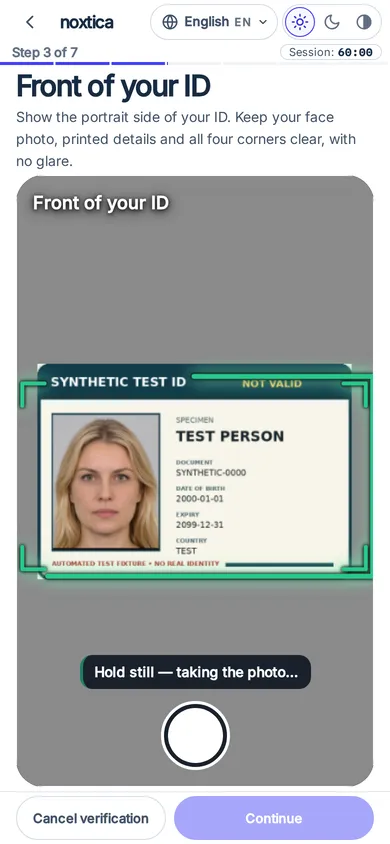
Wskazówki na żywo dotyczące przykładowej karty. 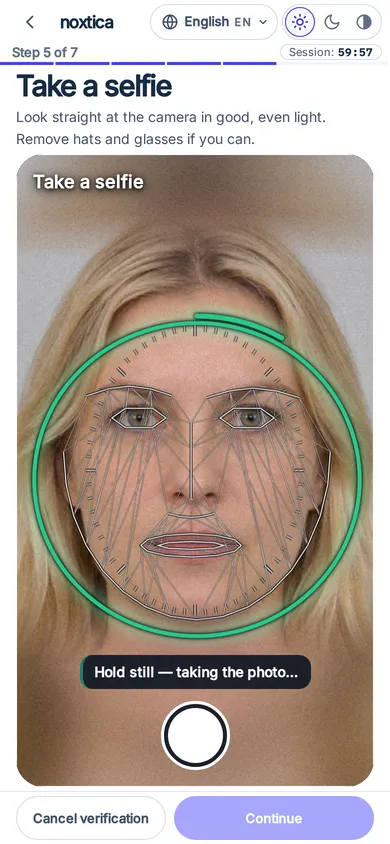
Selfie wykonywane zgodnie ze wskazówkami, z syntetyczną twarzą. 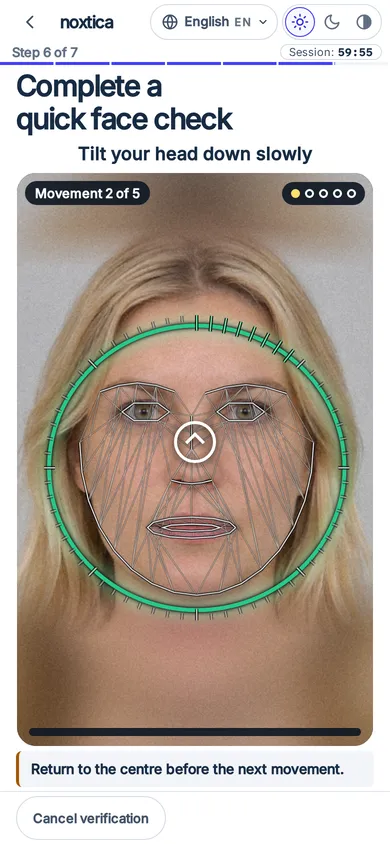
Krótka sekwencja liveness z instrukcjami. 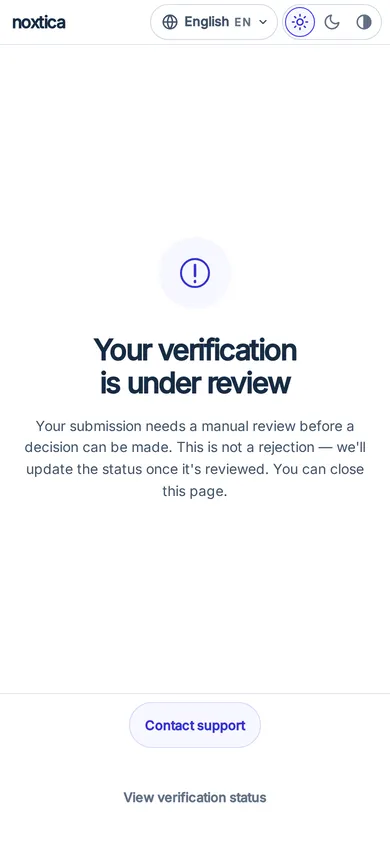
Ekran wyniku: weryfikacja w toku, bez zatwierdzenia.
Dostępna w 36 językach
Strona otwiera się w języku urządzenia danej osoby i obsługuje układy pisma od prawej do lewej dla języka arabskiego, perskiego i hebrajskiego. Wbudowano jasny, ciemny i wysokokontrastowy motyw, etykiety dla czytników ekranu, obsługę klawiatury i ograniczenie animacji.
Obsługiwane dokumenty i kraje
- Paszport
- Dowód osobisty
- Prawo jazdy
- Karta pobytu
Wybierasz, które z tych czterech typów dokumentów są akceptowane w danej weryfikacji. Paszport fotografuje się na stronie z danymi. Pozostałe trzy dokumenty fotografuje się z obu stron.
Kraje wydania są konfigurowane dla każdego konta, a nie ustalane na stałej publicznej liście. Nazwy krajów są wyświetlane klientowi w jego języku. Zapytaj nas o obsługę rynków, na których działasz, zanim obiecasz ją swoim klientom.
Opcjonalne dodatkowe etapy są dostępne wyłącznie wtedy, gdy zostały włączone dla Twojej organizacji.
Co sprawdzają kontrole
Każda z poniższych kontroli dostarcza dowody osobie weryfikującej oraz dane do Twoich własnych reguł ryzyka. Żadna z nich nie podejmuje decyzji.
Kontrola dokumentu
Dokument jest odczytywany, jego typ klasyfikowany, a strefa MRZ weryfikowana, jeśli dokument ją zawiera. System szuka oznak ponownego sfotografowania ekranu lub wydruku, a zdjęcie, na którym nie ma dokumentu tożsamości, oznacza do ponownego wykonania.
Porównanie twarzy
Portret na dokumencie jest porównywany z selfie. Słaba zgodność stanowi informację dla osoby weryfikującej. Nie oznacza automatycznego odrzucenia osoby.
Liveness
Sekwencja z instrukcjami dotyczącymi ruchów głowy i mrugnięcia potwierdza wykonanie wymaganych ruchów. Nagrania są ponownie sprawdzane na serwerze, a przeglądarka może jedynie pogorszyć wynik, nigdy poprawić wyniku niezaliczonej kontroli.
Sygnały ataku prezentacyjnego
Wykrywanie ataków prezentacyjnych ma charakter doradczy. Noxtica przekazuje wynik, ale nigdy nie pozwala, aby samodzielnie przesądził o decyzji. Wynik to informacja, a nie werdykt stwierdzający obecność żywej osoby lub oszustwa. Sprawa nadal wymaga weryfikacji.
Brak w pełni automatycznego zatwierdzania
Noxtica nigdy nie zamienia zestawu wyników kontroli w zatwierdzenie. Po zakończeniu automatycznego procesu sprawa oczekuje na weryfikację przez osobę z Twojej organizacji.
Tylko status completed oznacza zatwierdzenie. Każdy inny status traktuj jako brak zatwierdzenia, dopóki nie odczytasz kolejnego.
Żaden wynik kontroli, nawet bardzo dobry, sam w sobie nie potwierdza tożsamości w hostowanej weryfikacji.
Nie odrzucaj automatycznie sprawy oznaczonej do weryfikacji. Taki status oznacza brak pewnej odpowiedzi i potrzebę sprawdzenia przez człowieka.
Statusy dostępne do odczytu przez Twój serwer
pending- Sesja istnieje, a link nie został jeszcze otwarty.
opened- Klient otworzył link.
verifying- Zgłoszenie jest przetwarzane.
review_pending- Przetwarzanie zakończone. Potrzebna jest decyzja w kolejce weryfikacji Backoffice. To nie oznacza ani odrzucenia, ani zatwierdzenia.
completed- Decyzja zatwierdziła sesję.
unverified- Przetwarzanie zakończyło się wynikiem negatywnym.
error- Nie udało się zakończyć przetwarzania z powodu usterki lub odmowy.
expired- Link wygasł albo upłynął czas na ukończenie procesu.
Osoby weryfikujące
Zakończone fotografowanie oczekuje w kolejce weryfikacji KYC w Backoffice. Administrator wybiera opcję „Zatwierdź” lub „Override”; każda z nich kończy sesję. Zapisanie eskalacji nie zmienia jej statusu. Decyzje wymagają roli administratora i dodatkowej weryfikacji, a każda z nich tworzy wersjonowany zapis weryfikacji oraz wpis audytowy.
Dla programistów
Dwa wywołania i jedno zdarzenie. Wszystko poniżej jest przykładowe: klucz, identyfikatory i identyfikator klienta.
curl -X POST https://collect.noxtica.com/v1/kyc/sessions \
  -H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: 7d9e2c64-example-0001" \
  -d '{
    "subjectRef": "cust_4821",
    "purpose": "Open your account",
    "returnUrl": "https://merchant.example.com/kyc/return"
}'{
"ok": true,
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"url": "https://verify.noxtica.com/s/<one-time-token>",
"expiresAt": 1790762445000,
"requestId": "req-example"
}curl https://collect.noxtica.com/v1/kyc/sessions/3fa85f64-5717-4562-b3fc-2c963f66afa6 \
-H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY"
# { "ok": true, "session": { "status": "review_pending", ... } }POST /your/webhook (headers: X-Noxtica-Signature, X-Noxtica-Timestamp,
X-Noxtica-Event, X-Noxtica-Delivery)
{
"id": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example",
"type": "kyc.session.completed",
"created_at": 1790762445000,
"tenant_id": "t_example",
"data": {
"schemaVersion": "1",
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"status": "completed",
"verificationId": "9b1c4e52-example-verification",
"reasonCodes": [],
"occurredAt": 1790762445000,
"deliveryId": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example"
}
}import { createHmac, timingSafeEqual } from 'node:crypto';
// HMAC-SHA256 over `${timestamp}.${rawBody}`, sent as "sha256=<hex>".
export function isValid(secret, timestamp, rawBody, header) {
const expected = 'sha256=' + createHmac('sha256', secret)
.update(`${timestamp}.${rawBody}`).digest('hex');
const a = Buffer.from(expected);
const b = Buffer.from(header);
return a.length === b.length && timingSafeEqual(a, b);
}Warto wiedzieć
- Wyślij nagłówek Idempotency-Key, a ponowione żądanie zwróci tę samą sesję bez ponownego ujawnienia linku.
- Podpisane zdarzenie to powiadomienie, a nie źródło decyzji. Zweryfikuj je, zapisz identyfikator dostarczenia, a następnie odczytaj status sesji i na tej podstawie podejmij działanie.
- Zdarzenia nigdy nie zawierają identyfikatora klienta, imienia i nazwiska ani danych z dokumentu.
- Link powrotny musi używać hosta zarejestrowanego dla Twojej organizacji. Odczytuj status z coraz dłuższymi przerwami, ponieważ obowiązują limity żądań.
Ochrona danych
Poniższe informacje opisują aktualne działanie produktu zgodnie z dokumentacją publiczną. Warunki prawne znajdziesz w polityce prywatności, umowie powierzenia przetwarzania danych i wykazie podwykonawców przetwarzania.
Najpierw zgoda
Zanim aparat zostanie uruchomiony, hostowana strona wyświetla informację o prywatności z nazwą Twojej firmy, celem i linkiem do polityki prywatności. Upoważniona osoba z Twojej organizacji najpierw zapisuje podstawę prawną. Do tego czasu utworzenie sesji jest odrzucane.
Zabezpieczone w przeglądarce
Zdjęcia i klatki wideo są szyfrowane w przeglądarce klienta przed przesłaniem i używane wyłącznie na potrzeby danej weryfikacji. Oryginalne materiały pozostają zabezpieczone w Backoffice.
Izolacja tenantów
Każda sesja i każdy odczyt należą do jednej organizacji. Odczyt statusu sesji należącej do innej organizacji zwraca informację o nieznalezieniu, tak samo jak w przypadku nieznanego identyfikatora.
Kontrolowany dostęp do danych potwierdzających tożsamość
Oryginalne materiały mogą otwierać wyłącznie administratorzy; każde otwarcie wymaga dodatkowej weryfikacji i jest audytowane. Podgląd jest blokowany, jeśli nie można zapisać wpisu audytowego. Pozostałe role mają dostęp do ustaleń i pomiarów, ale nie do oryginałów.
Brak danych osobowych w zdarzeniach
Zdarzenia webhooków zawierają identyfikatory, statusy i kody przyczyn. Nie zawierają imion i nazwisk, danych z dokumentów ani identyfikatora klienta.
Linki z ograniczonym czasem ważności
Link, który nigdy nie zostanie otwarty, wygasa wraz z sesją. Po pierwszym otwarciu przez klienta czas na ukończenie procesu jest ograniczony, a sesja oczekująca na weryfikację nie wygasa w trakcie oczekiwania.
Przechowywanie i usuwanie
Noxtica nie usuwa automatycznie danych weryfikacji KYC ani materiałów potwierdzających tożsamość i nie ustala ich okresu przechowywania. Pozostają one w obrębie Twojego tenanta, dopóki administrator tenanta ich nie usunie.
Administrator usuwa weryfikację w Backoffice, podając powód i wpisując potwierdzenie oraz przechodząc dodatkową weryfikację. Usunięcie obejmuje weryfikację, jej sesje, pliki z materiałami, zapisy i decyzje weryfikacyjne. Tej czynności nie można cofnąć. Zapisy użycia na potrzeby rozliczeń, potwierdzenia podstawy prawnej, niejawny identyfikator klienta i ścieżka audytu pozostają. Żaden klucz API serwera nie umożliwia usunięcia weryfikacji.
Usunięcie danych osoby, której dane dotyczą, jest realizowane jako żądanie w Backoffice: zatwierdza je inny administrator, blokuje je blokada prawna, każdy element pozostawia potwierdzenie, a podpisane zdarzenie informuje o wyniku bez identyfikatora osoby.
Odpowiadasz za informacje, zgody i podstawę prawną zbierania od klientów danych potwierdzających tożsamość w każdej obsługiwanej jurysdykcji. Noxtica nie jest agencją informacji kredytowej. Nie używaj wyników do oceny uprawnień do kredytu, ubezpieczenia, zatrudnienia ani mieszkania.
Nie tylko osoby: weryfikacja firm i sprzedawców
Weryfikacja firm (KYB) i wdrażanie sprzedawców (KYM). Dostępne. Włączane na żądanie dla Twojego konta. Publiczne API KYB jest włączane dla poszczególnych kont.
Rozpocznij
Weryfikacja tożsamości jest udostępniana dla każdego tenanta. Porozmawiaj z zespołem, potwierdź przypadek użycia i jurysdykcję, a zespół obsługujący Twoje konto aktywuje moduł.
- Porozmawiaj z zespołem o przypadku użycia i rynkach, na których działasz.
- Zespół obsługujący Twoje konto aktywuje moduł, a upoważniona osoba z Twojej organizacji zapisuje podstawę prawną i ustawienia hostowanej strony w Backoffice.
- Utwórz sesję za pomocą API albo wyślij jednorazowe zaproszenie z Backoffice.
Często zadawane pytania
Czy Noxtica zatwierdza lub odrzuca moich klientów?
Nie. Noxtica zwraca zautomatyzowane sygnały wraz z uzasadnieniami, a zakończone fotografowanie oczekuje w kolejce do weryfikacji. Tylko status completed oznacza zatwierdzenie. Pojawia się po zatwierdzeniu lub użyciu opcji Override przez administratora Twojej organizacji.
Czy klient musi zainstalować aplikację?
Nie. Proces działa w aktualnej przeglądarce mobilnej lub komputerowej. Na komputerze klient może zeskanować kod QR i kontynuować na telefonie. Niektóre przeglądarki wbudowane w aplikacje nie są obsługiwane; w takim przypadku strona prosi klienta o otwarcie linku we własnej przeglądarce.
Jakie dokumenty są obsługiwane?
Paszporty, dowody osobiste, prawa jazdy i karty pobytu. Wybierasz typy akceptowane w danej weryfikacji, a kraje wydania są konfigurowane dla każdego konta.
Jak sprawdzić wynik?
Odczytaj status sesji z poziomu serwera albo odbierz podpisane zdarzenie, a następnie odczytaj status. Działaj na podstawie statusu zwróconego w odpowiedzi, a nie treści zdarzenia.
Czy liveness potwierdza, że osoba jest prawdziwa?
Nie. Wyniki kontroli liveness i ataków prezentacyjnych są informacją dla osoby weryfikującej. Wykrywanie ataków prezentacyjnych ma charakter doradczy: wynik to informacja, a nie werdykt stwierdzający obecność żywej osoby lub oszustwa; sprawa nadal wymaga weryfikacji.
Jak długo przechowywane są zdjęcia i wyniki?
Noxtica nie usuwa automatycznie danych weryfikacji ani materiałów potwierdzających tożsamość i nie ustala ich okresu przechowywania. Pozostają one w obrębie Twojego tenanta, dopóki administrator tenanta nie usunie ich z Backoffice.
Czy mogę osadzić hostowaną stronę we własnej witrynie?
Domyślnie stosuje się przekierowanie na osobną stronę albo otwarcie nowej karty. Hostowana strona odmawia wyświetlania w ramce iframe, chyba że osadzanie jest dostępne dla Twojej organizacji.
Czy mogę samodzielnie włączyć weryfikację tożsamości?
Obecnie nie. Weryfikacja jest udostępniana dla każdego tenanta w ramach kontrolowanej dostępności. Skontaktuj się z zespołem, aby omówić przypadek użycia i jurysdykcję.
Czy wyniki są prawnym potwierdzeniem tożsamości?
Nie. Wyniki mają charakter probabilistyczny, mogą być błędne w obie strony i nie stanowią prawnego potwierdzenia tożsamości. Osoba z Twojej organizacji powinna zweryfikować każdą negatywną decyzję, zanim wpłynie ona na klienta.
Czy oferujecie weryfikację firm?
Tak. Weryfikacja firm (KYB) i wdrażanie sprzedawców (KYM) są dostępne i włączane na żądanie dla Twojego konta.