Gehostete KYC-Prüfung
Identitätsprüfung mit Noxtica
Unternehmen nutzen Noxtica, um die Identität ihrer Kunden direkt im Browser zu prüfen — ohne App-Installation.
Sie treffen die Entscheidung. Wir liefern Ihnen die Nachweise.
- Keine App zu installieren
- Signierte Webhooks und eine Status-API
- Ein Prozess mit manueller Prüfung
- Ihr Team trifft die Entscheidung
Identitätsprüfungen, die Ihre Kunden im Browser abschließen
Noxtica hostet den gesamten Kundenprozess: die Kameraanleitung, die Aufnahme des Dokuments und des Selfies, den Liveness-Schritt und den Ergebnisbildschirm. Ihr Server erstellt eine Sitzung und ruft das Ergebnis ab. Ihre Kunden bleiben im Browser.
Keine App, keine Hürden
Der Kunde öffnet einen Link auf einem Smartphone oder Computer. Es muss nichts installiert werden, und am Computer kann der Kunde per QR-Code auf einem Smartphone fortfahren.
Ihr Team entscheidet
Dokumenten-, Gesichts- und Liveness-Prüfungen liefern automatisierte Signale mit Begründungen. Eine Person in Ihrer Organisation prüft sie. Noxtica genehmigt niemanden automatisch.
Aufnahmen bleiben außerhalb Ihrer Server
Die gehostete Seite erfasst die Nachweise und lädt sie versiegelt hoch. Ihr Server erhält weder die Antworten des Kunden noch die Aufnahmen direkt.
Jeder Fall ist nachvollziehbar
Zu jeder Verifizierung gehören die Begründungen, ein versionierter Prüfdatensatz und ein Audit-Eintrag für jede Entscheidung in Ihrem Backoffice.
Eine Integration, zwei Zugangswege
Erstellen Sie Sitzungen über die API in Ihrem Backend oder versenden Sie einmalige Einladungen über das Backoffice – ganz ohne Code.
Für Sie freigeschaltet
Die Identitätsprüfung wird pro Mandant bei kontrollierter Verfügbarkeit bereitgestellt. Ihr Account-Team bestätigt, was für Ihre Organisation und Ihren Rechtsraum gilt.
Vom API-Aufruf zum Ergebnis
Der gesamte Ablauf umfasst acht Schritte. Ihr Server startet und beendet ihn. Die Schritte des Kunden finden auf der von Noxtica gehosteten Seite statt.
Sitzung erstellen
Ihr Server ruft die Sitzungs-API mit einer eigenen undurchsichtigen Kundenreferenz auf. Die Antwort enthält eine Sitzungs-ID und einen einmalig verwendbaren Link.
Link versenden
Leiten Sie den Kunden weiter, öffnen Sie einen neuen Tab, senden Sie den Link per E-Mail oder Nachricht oder zeigen Sie ihn als QR-Code an.
Bei Bedarf zum Smartphone wechseln
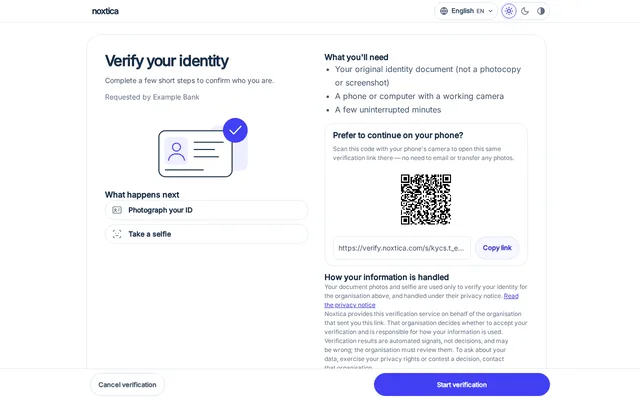
Am Computer bietet die gehostete Seite einen QR-Code und eine Option zum Kopieren des Links, damit der Kunde mit der Smartphone-Kamera fortfahren kann.
Dokument aufnehmen
Die Live-Kameraanleitung hilft bei Spiegelungen, Unschärfe, Neigung und Abstand. Die Vorderseite wird aufgenommen, bei Dokumenttypen mit Rückseite auch diese.
Selfie aufnehmen
Für den Gesichtsabgleich mit dem Porträt auf dem Dokument wird ein Selfie mit Anleitung aufgenommen.
Liveness-Schritt abschließen
Eine kurze, angeleitete Abfolge aus Kopfbewegungen und Blinzeln. Die Bilder werden auf dem Server erneut geprüft.
Prüfen
Noxtica verarbeitet die Übermittlung. Eine abgeschlossene Aufnahme wartet in der Prüfwarteschlange Ihres Backoffice, bis jemand in Ihrer Organisation eine Entscheidung erfasst.
Ergebnis abrufen
Ihr Server ruft den Sitzungsstatus ab oder empfängt ein signiertes Ereignis und ruft anschließend den Status ab. Maßgeblich ist der zurückgegebene Status.
Wohin die Daten fließen
Zwei getrennte Wege: Ihr Server kommuniziert mit einem Serversschlüssel mit der Noxtica API, der Kunde über einen einmaligen Link mit der gehosteten Seite. Die Nachweise gehen vom Browser des Kunden direkt an Noxtica. Sie laufen nicht über Ihre Server.
Was Ihre Kunden sehen
Diese Bildschirme stammen aus dem gehosteten Ablauf und zeigen ein synthetisches Musterdokument sowie ein synthetisches Gesicht. Auf dieser Seite sind weder echte Personen noch echte Ausweisdokumente zu sehen.
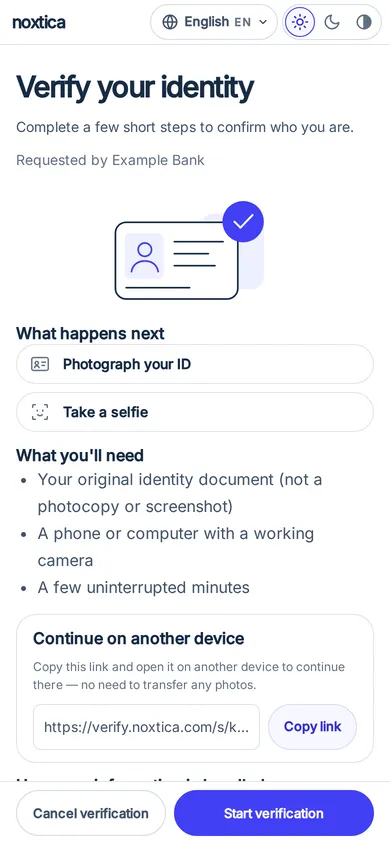
Das Unternehmen, der Zweck und eine klare Startschaltfläche. 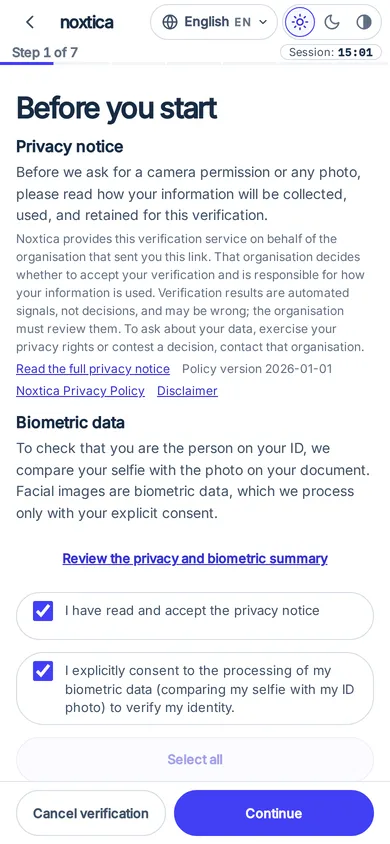
Ein Datenschutzhinweis, bevor etwas aufgenommen wird. 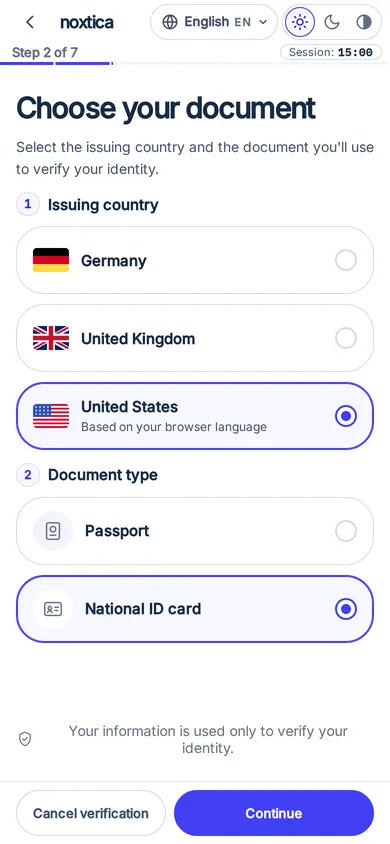
Der Kunde wählt den Dokumenttyp und das Ausstellungsland. 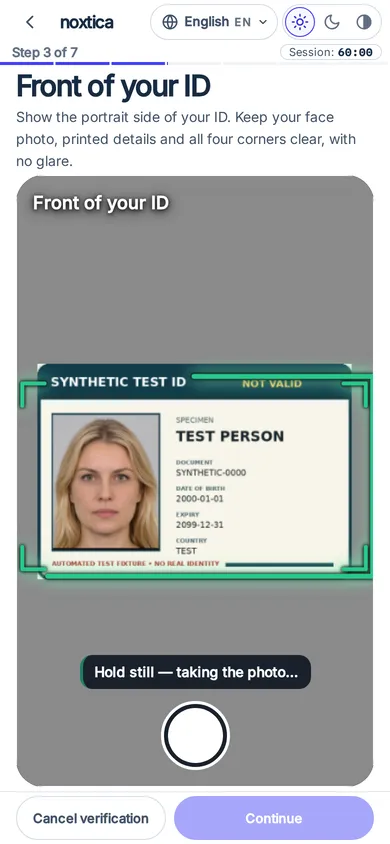
Live-Anleitung mit einer synthetischen Musterkarte. 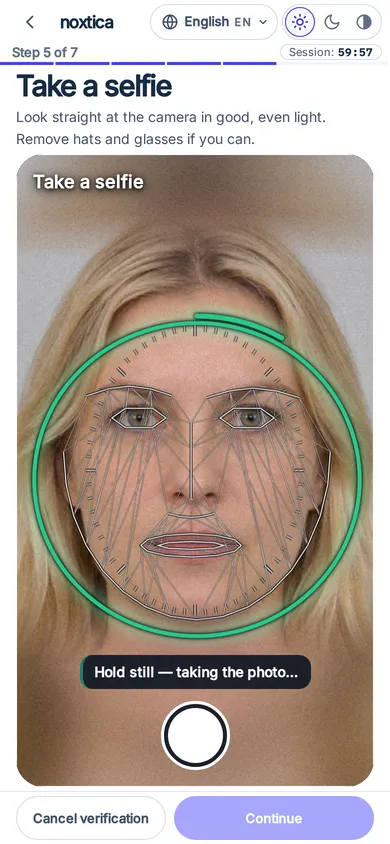
Ein angeleitetes Selfie mit einem synthetischen Gesicht. 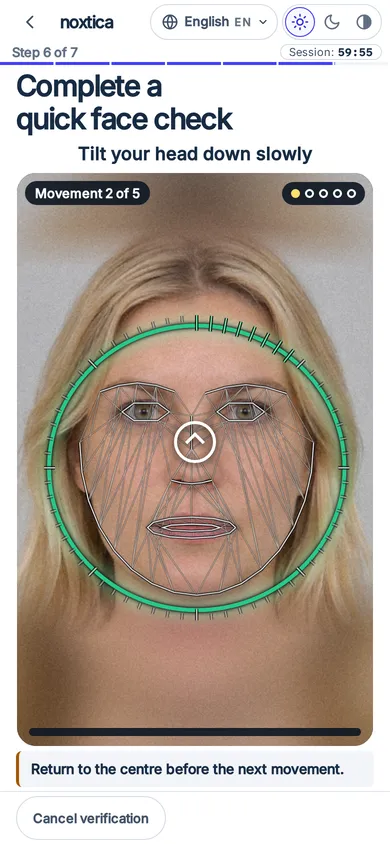
Eine kurze, angeleitete Liveness-Sequenz. 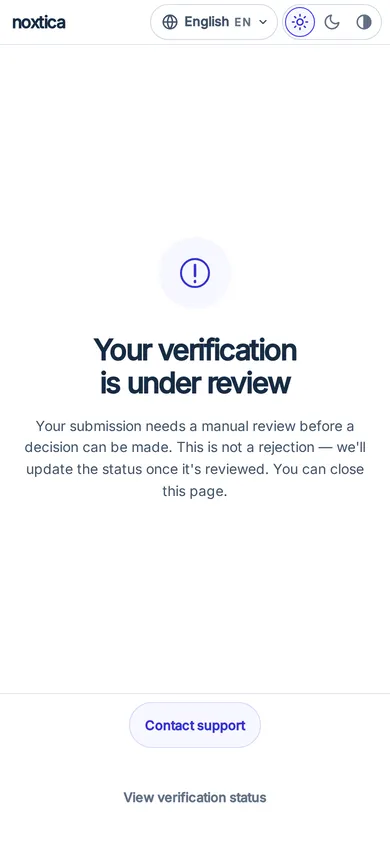
Der Ergebnisbildschirm: in Prüfung, keine Genehmigung.
Barrierefrei und in 36 Sprachen
Die Seite öffnet sich in der Gerätesprache der Person und unterstützt Layouts von rechts nach links für Arabisch, Persisch und Hebräisch. Helle, dunkle und kontrastreiche Designs, Beschriftungen für Screenreader, Tastaturbedienung und reduzierte Animationen sind integriert.
Unterstützte Dokumente und Länder
- Reisepass
- Personalausweis
- Führerschein
- Aufenthaltstitel
Sie legen fest, welche dieser vier Dokumenttypen bei jeder Verifizierung akzeptiert werden. Bei Reisepässen wird die Datenseite aufgenommen. Die anderen drei Dokumenttypen werden von vorn und hinten aufgenommen.
Die Ausstellungsstaaten werden pro Konto konfiguriert und sind nicht in einer öffentlichen Liste festgelegt. Dem Kunden werden die Ländernamen in seiner eigenen Sprache angezeigt. Fragen Sie uns nach den Märkten, in denen Sie tätig sind, bevor Sie Ihren Kunden eine Abdeckung zusagen.
Optionale zusätzliche Schritte gelten nur, wenn sie für Ihre Organisation aktiviert sind.
Was bei den Prüfungen untersucht wird
Jede der folgenden Prüfungen liefert Nachweise für Ihre prüfende Person und Ihre eigenen Risikoregeln. Keine davon ist eine Entscheidung.
Dokumentenprüfungen
Das Dokument wird ausgelesen, sein Typ klassifiziert und, sofern vorhanden, die maschinenlesbare Zone (MRZ) geprüft. Es wird nach Anzeichen für einen erneut fotografierten Bildschirm oder einen Ausdruck gesucht. Ein Foto, das kein Ausweisdokument zeigt, wird markiert und muss erneut aufgenommen werden.
Gesichtsabgleich
Das Porträt auf dem Dokument wird mit dem Selfie verglichen. Eine geringe Übereinstimmung ist ein Hinweis für die prüfende Person. Sie führt nicht automatisch zur Ablehnung der Person.
Liveness
Eine angeleitete Abfolge aus Kopfbewegungen und Blinzeln zeigt, dass die angeforderte Bewegung ausgeführt wurde. Die Bilder werden auf dem Server erneut geprüft. Der Browser kann ein Ergebnis nur verschlechtern, niemals eine fehlgeschlagene Prüfung ausgleichen.
Signale zu Präsentationsangriffen
Die Erkennung von Präsentationsangriffen dient nur als Hinweis. Noxtica meldet das Ergebnis, lässt es aber niemals entscheiden. Der Wert ist eine Information, kein Urteil darüber, ob eine Person echt ist oder ein Täuschungsversuch vorliegt, und der Fall bleibt in Prüfung.
Keine vollautomatische Genehmigung
Noxtica wandelt eine Reihe von Prüfergebnissen niemals in eine Genehmigung um. Nach dem automatisierten Ablauf wartet der Fall auf eine Person in Ihrer Organisation.
Nur completed bedeutet eine Genehmigung. Betrachten Sie jeden anderen Status als nicht genehmigt, bis Sie einen späteren Status abgerufen haben.
Kein noch so gutes Prüfergebnis verifiziert für sich allein eine gehostete Verifizierung.
Lehnen Sie einen Fall mit dem Status review nicht automatisch ab. review bedeutet, dass keine sichere Antwort vorliegt und eine Person den Fall prüfen sollte.
Statuswerte, die Ihr Server abrufen kann
pending- Die Sitzung besteht, der Link wurde aber noch nicht geöffnet.
opened- Der Kunde hat den Link geöffnet.
verifying- Die Übermittlung wird verarbeitet.
review_pending- Die Verarbeitung ist abgeschlossen. In Ihrer Prüfwarteschlange im Backoffice ist eine Entscheidung erforderlich. Das bedeutet weder Ablehnung noch Genehmigung.
completed- Eine Entscheidung hat die Sitzung genehmigt.
unverified- Die Verarbeitung ist mit einem negativen Ergebnis abgeschlossen.
error- Die Verarbeitung konnte aufgrund eines Fehlers oder einer Ablehnung nicht abgeschlossen werden.
expired- Der Link ist abgelaufen oder die Frist für den Abschluss ist verstrichen.
Ihre prüfenden Personen
Eine abgeschlossene Aufnahme wartet in der KYC-Prüfwarteschlange im Backoffice. Ein Administrator wählt „Genehmigen“ oder „Übersteuern“; beides schließt die Sitzung ab. Eine erfasste Eskalation ändert den Status nicht. Für Entscheidungen sind die Administratorrolle und eine zusätzliche Bestätigungsprüfung erforderlich. Jede Entscheidung erzeugt einen versionierten Prüfdatensatz und einen Audit-Eintrag.
Für Entwickler
Zwei Aufrufe und ein Ereignis. Alle folgenden Angaben sind synthetisch: Schlüssel, IDs und Kundenreferenz sind Beispiele.
curl -X POST https://collect.noxtica.com/v1/kyc/sessions \
  -H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: 7d9e2c64-example-0001" \
  -d '{
    "subjectRef": "cust_4821",
    "purpose": "Open your account",
    "returnUrl": "https://merchant.example.com/kyc/return"
}'{
"ok": true,
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"url": "https://verify.noxtica.com/s/<one-time-token>",
"expiresAt": 1790762445000,
"requestId": "req-example"
}curl https://collect.noxtica.com/v1/kyc/sessions/3fa85f64-5717-4562-b3fc-2c963f66afa6 \
-H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY"
# { "ok": true, "session": { "status": "review_pending", ... } }POST /your/webhook (headers: X-Noxtica-Signature, X-Noxtica-Timestamp,
X-Noxtica-Event, X-Noxtica-Delivery)
{
"id": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example",
"type": "kyc.session.completed",
"created_at": 1790762445000,
"tenant_id": "t_example",
"data": {
"schemaVersion": "1",
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"status": "completed",
"verificationId": "9b1c4e52-example-verification",
"reasonCodes": [],
"occurredAt": 1790762445000,
"deliveryId": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example"
}
}import { createHmac, timingSafeEqual } from 'node:crypto';
// HMAC-SHA256 over `${timestamp}.${rawBody}`, sent as "sha256=<hex>".
export function isValid(secret, timestamp, rawBody, header) {
const expected = 'sha256=' + createHmac('sha256', secret)
.update(`${timestamp}.${rawBody}`).digest('hex');
const a = Buffer.from(expected);
const b = Buffer.from(header);
return a.length === b.length && timingSafeEqual(a, b);
}Gut zu wissen
- Senden Sie einen Idempotency-Key-Header. Bei einem erneuten Versuch wird dieselbe Sitzung zurückgegeben, ohne den Link erneut offenzulegen.
- Ein signiertes Ereignis ist eine Benachrichtigung, keine maßgebliche Quelle. Prüfen Sie es, speichern Sie die Zustellungs-ID und rufen Sie dann den Sitzungsstatus ab. Maßgeblich ist dieser Status.
- Ereignisse enthalten weder Ihre Kundenreferenz noch einen Namen oder Dokumentdaten.
- Der Rückleitungslink muss einen für Ihre Organisation registrierten Host verwenden. Rufen Sie den Status mit zunehmend längeren Abständen ab, da Ratenbegrenzungen gelten.
Datenschutz
Im Folgenden wird das aktuelle Produktverhalten gemäß der öffentlichen Dokumentation beschrieben. Rechtliche Bedingungen finden Sie in der Datenschutzerklärung, dem Zusatz zur Auftragsverarbeitung und der Liste der Unterauftragsverarbeiter.
Einwilligung zuerst
Bevor die Kamera aktiviert wird, zeigt die gehostete Seite einen Datenschutzhinweis mit Ihrem Unternehmensnamen, dem Zweck und Ihrem Datenschutzlink. Eine autorisierte Person in Ihrer Organisation erfasst zuerst die Rechtsgrundlage. Bis dahin wird das Erstellen von Sitzungen abgelehnt.
Im Browser versiegelt
Fotos und Videobilder werden vor dem Upload im Browser des Kunden verschlüsselt und ausschließlich für diese Verifizierung verwendet. Das Originalmaterial bleibt im Backoffice versiegelt.
Nach Mandant getrennt
Jede Sitzung und jeder Abruf gehört zu genau einer Organisation. Ein Statusabruf für eine Sitzung einer anderen Organisation gibt „nicht gefunden“ zurück, genau wie bei einer unbekannten ID.
Kontrollierter Zugriff auf Nachweise
Nur Administratoren können Originalnachweise öffnen. Für jedes Öffnen ist eine zusätzliche Bestätigungsprüfung erforderlich und es wird protokolliert. Eine Ansicht wird blockiert, wenn der Audit-Eintrag nicht geschrieben werden kann. Andere Rollen sehen Befunde und Messwerte, aber keine Originale.
Keine personenbezogenen Daten in Ereignissen
Webhook-Ereignisse enthalten IDs, Statuswerte und Begründungscodes. Sie enthalten weder Namen noch Dokumentdaten oder Ihre Kundenreferenz.
Kurzlebige Links
Ein Link, der nie geöffnet wird, läuft zusammen mit seiner Sitzung ab. Nach dem ersten Öffnen durch den Kunden ist die Abschlussfrist begrenzt. Eine Sitzung, die auf Prüfung wartet, läuft währenddessen nicht ab.
Aufbewahrung und Löschung
Noxtica löscht weder Details zu KYC-Verifizierungen noch Nachweise automatisch und legt dafür keine Aufbewahrungsfrist fest. Sie bleiben in Ihrem Mandanten, bis ein Mandantenadministrator sie löscht.
Ein Administrator löscht eine Verifizierung im Backoffice mit einer Begründung, einer Bestätigung durch Texteingabe und einer zusätzlichen Bestätigungsprüfung. Dabei werden die Verifizierung, ihre Sitzungen, Nachweisdateien, Datensätze und Prüfentscheidungen gelöscht. Die Löschung kann nicht rückgängig gemacht werden. Abrechnungsnutzungsdaten, Belege zur Rechtsgrundlage, die undurchsichtige Kundenreferenz und der Audit-Trail bleiben erhalten. Mit einem Server-API-Schlüssel kann keine Verifizierung gelöscht werden.
Die Löschung personenbezogener Daten betroffener Personen wird im Backoffice beantragt: Ein anderer Administrator genehmigt den Antrag, eine rechtliche Aufbewahrungspflicht verhindert die Löschung, für jedes Element wird ein Beleg erstellt und ein signiertes Ereignis meldet das Ergebnis ohne Betroffenen-ID.
Sie sind in jedem Ihrer Rechtsräume für die Hinweise, Einwilligungen und Rechtsgrundlagen zur Erhebung von Identitätsnachweisen Ihrer Kunden verantwortlich. Noxtica ist keine Verbraucherauskunftei. Verwenden Sie die Ergebnisse nicht zur Beurteilung der Anspruchsberechtigung für Kredite, Versicherungen, Beschäftigung oder Wohnraum.
Mehr als Einzelpersonen: Unternehmens- und Händlerprüfung
Unternehmensprüfung (KYB) und Händler-Onboarding (KYM). Auf Anfrage für Ihr Konto verfügbar und freischaltbar. Die öffentliche KYB-API wird pro Konto freigeschaltet.
Erste Schritte
Die Identitätsprüfung wird pro Mandant bereitgestellt. Sprechen Sie mit dem Team, bestätigen Sie Ihren Anwendungsfall und Rechtsraum, und Ihr Account-Team schaltet das Modul für Sie frei.
- Besprechen Sie mit dem Team Ihren Anwendungsfall und die Märkte, in denen Sie tätig sind.
- Ihr Account-Team stellt das Modul bereit. Eine autorisierte Person in Ihrer Organisation erfasst die Rechtsgrundlage und die Einstellungen der gehosteten Seite im Backoffice.
- Erstellen Sie eine Sitzung über die API oder versenden Sie eine einmalige Einladung über das Backoffice.
Häufig gestellte Fragen
Genehmigt oder lehnt Noxtica meine Kunden ab?
Nein. Noxtica gibt automatisierte Signale mit Begründungen zurück, und eine abgeschlossene Aufnahme wartet in Ihrer Prüfwarteschlange. Nur der Status completed bedeutet eine Genehmigung. Er wird angezeigt, nachdem ein Administrator in Ihrer Organisation den Fall genehmigt oder übersteuert hat.
Muss der Kunde eine App installieren?
Nein. Der Ablauf funktioniert in aktuellen Mobil- und Desktopbrowsern. Am Computer kann der Kunde einen QR-Code scannen und auf einem Smartphone fortfahren. Einige In-App-Browser werden nicht unterstützt. In diesem Fall fordert die Seite den Kunden auf, den Link im eigenen Browser zu öffnen.
Welche Dokumente werden unterstützt?
Reisepässe, Personalausweise, Führerscheine und Aufenthaltstitel. Sie legen fest, welche Dokumenttypen bei jeder Verifizierung akzeptiert werden. Die Ausstellungsstaaten werden pro Konto konfiguriert.
Wie erfahre ich das Ergebnis?
Rufen Sie den Sitzungsstatus von Ihrem Server ab oder empfangen Sie ein signiertes Ereignis und rufen Sie anschließend den Status ab. Maßgeblich ist der zurückgegebene Status, nicht der Ereignisinhalt.
Beweist Liveness, dass die Person echt ist?
Nein. Liveness- und Präsentationsangriffsergebnisse dienen als Nachweise für die prüfende Person. Die Erkennung von Präsentationsangriffen dient nur als Hinweis: Der Wert ist eine Information, kein Urteil darüber, ob eine Person echt ist oder ein Täuschungsversuch vorliegt, und der Fall bleibt in Prüfung.
Wie lange werden Bilder und Ergebnisse aufbewahrt?
Noxtica löscht weder Verifizierungsdetails noch Nachweise automatisch und legt keine Aufbewahrungsfrist fest. Sie bleiben in Ihrem Mandanten, bis ein Mandantenadministrator sie im Backoffice löscht.
Kann ich die gehostete Seite in meine eigene Website einbetten?
Standardmäßig wird die Seite vollständig weitergeleitet oder in einem neuen Tab geöffnet. Die gehostete Seite erlaubt keine Einbettung in ein iframe, sofern diese Funktion nicht für Ihre Organisation verfügbar ist.
Kann ich die Identitätsprüfung selbst aktivieren?
Derzeit nicht. Sie wird pro Mandant bei kontrollierter Verfügbarkeit bereitgestellt. Kontaktieren Sie das Team, um Ihren Anwendungsfall und Rechtsraum zu besprechen.
Sind die Ergebnisse ein rechtlicher Identitätsnachweis?
Nein. Ergebnisse sind probabilistisch, können in beide Richtungen falsch sein und sind kein rechtlicher Identitätsnachweis. Eine Person in Ihrer Organisation sollte jede negative Entscheidung prüfen, bevor sie sich auf einen Kunden auswirkt.
Bieten Sie Unternehmensprüfungen an?
Ja. Unternehmensprüfung (KYB) und Händler-Onboarding (KYM) sind auf Anfrage für Ihr Konto verfügbar und freischaltbar.