KYC میزبانیشده
احراز هویت با میزبانی Noxtica
کسبوکارها از Noxtica برای احراز هویت مشتریانشان مستقیماً در مرورگر استفاده میکنند — نیازی به نصب برنامه نیست.
تصمیم با شماست. ما مدارک را در اختیارتان میگذاریم.
- نیازی به نصب اپلیکیشن نیست
- وبهوکهای امضاشده و API وضعیت
- مسیر بازبینی انسانی
- طراحیشده برای تصمیمگیری تیم شما
بررسی هویت که مشتریانتان در مرورگر تکمیل میکنند
Noxtica تمام مسیر مشتری را میزبانی میکند: راهنمایی دوربین، ثبت تصویر مدرک و سلفی، مرحلهٔ بررسی زندهبودن و صفحهٔ نتیجه. سرور شما یک نشست ایجاد میکند و نتیجه را میخواند. مشتری شما از مرورگر خارج نمیشود.
بدون اپلیکیشن، بدون دردسر
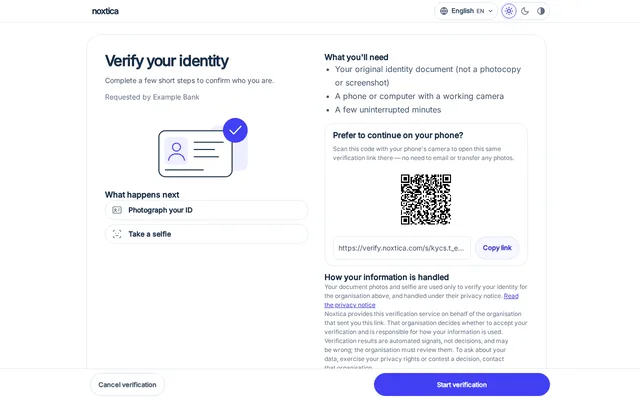
مشتری پیوند را با تلفن یا رایانه باز میکند. نیازی به نصب چیزی نیست و کاربر رایانه میتواند با کد QR کار را روی تلفن ادامه دهد.
تصمیم با تیم شماست
بررسیهای مدرک، چهره و زندهبودن، نشانههای خودکار همراه با دلایل تولید میکنند. فردی از سازمان شما آنها را بازبینی میکند. Noxtica هیچکس را خودکار تأیید نمیکند.
تصاویر و دادههای ثبتشده وارد سرورهای شما نمیشوند
صفحهٔ میزبانیشده شواهد را جمعآوری و بهصورت رمزگذاریشده بارگذاری میکند. سرور شما هرگز پاسخهای مشتری یا محتوای ثبتشده را مستقیماً دریافت نمیکند.
هر پرونده قابل حسابرسی است
برای هر احراز هویت، دلایل، سابقهٔ بازبینی نسخهدار و سابقهٔ حسابرسی هر تصمیم در Backoffice شما ثبت میشود.
یکپارچهسازی واحد، دو روش شروع
با API از بکاند خود نشست ایجاد کنید یا بدون نوشتن کد از Backoffice دعوتنامهٔ یکبارمصرف بفرستید.
برای شما فعال میشود
احراز هویت برای هر مستأجر، با دسترسی کنترلشده و بهصورت جداگانه فعال میشود. تیم حساب شما مشخص میکند چه مواردی برای سازمان و حوزهٔ قضایی شما صدق میکند.
از فراخوانی API تا نتیجه
کل مسیر هشت مرحله دارد. سرور شما آن را آغاز و تکمیل میکند. مراحل مشتری در صفحهای انجام میشود که Noxtica میزبانی میکند.
ایجاد نشست
سرور شما با ارجاع مبهم مشتری که خودتان تعریف کردهاید، API نشستها را فراخوانی میکند. پاسخ شامل شناسهٔ نشست و پیوندی یکبارمصرف است.
ارسال پیوند
مشتری را هدایت کنید، برگهٔ تازهای باز کنید، پیوند را با ایمیل یا پیام بفرستید یا آن را بهصورت کد QR نمایش دهید.
در صورت نیاز، ادامه روی تلفن
در رایانه، صفحهٔ میزبانیشده کد QR و گزینهٔ کپی پیوند را نشان میدهد تا مشتری بتواند کار را با دوربین تلفن ادامه دهد.
ثبت تصویر مدرک
راهنمایی زندهٔ دوربین به کاهش بازتاب نور، تاری، کجی و فاصلهٔ نامناسب کمک میکند. روی مدرک ثبت میشود و اگر نوع مدرک پشت داشته باشد، پشت آن هم ثبت میشود.
گرفتن سلفی
سلفی با راهنمایی ثبت میشود تا چهره با تصویر روی مدرک مقایسه شود.
تکمیل مرحلهٔ بررسی زندهبودن
یک توالی کوتاه و هدایتشده از حرکت سر و پلکزدن. فریمها دوباره در سرور بررسی میشوند.
بازبینی
Noxtica درخواست را پردازش میکند. پس از پایان ثبت تصاویر، پرونده در صف بازبینی Backoffice شما میماند تا فردی از سازمانتان تصمیم را ثبت کند.
خواندن نتیجه
سرور شما وضعیت نشست را میخواند یا رویدادی امضاشده دریافت میکند و سپس وضعیت را میخواند. بر اساس وضعیت بازگشتی از درخواست خواندن اقدام کنید.
دادهها کجا میروند
دو مسیر از هم جدا هستند: سرور شما با کلید سرور با API شرکت Noxtica ارتباط میگیرد و مشتری با پیوند یکبارمصرف با صفحهٔ میزبانیشده. شواهد از مرورگر مشتری به Noxtica میروند و از سرورهای شما عبور نمیکنند.
مشتری شما چه میبیند
این صفحهها از فرایند میزبانیشده گرفته شدهاند و در آنها از مدرک نمونه و چهرهٔ ساختگی استفاده شده است. در این صفحه تصویر هیچ فرد واقعی یا مدرک هویتی واقعی وجود ندارد.
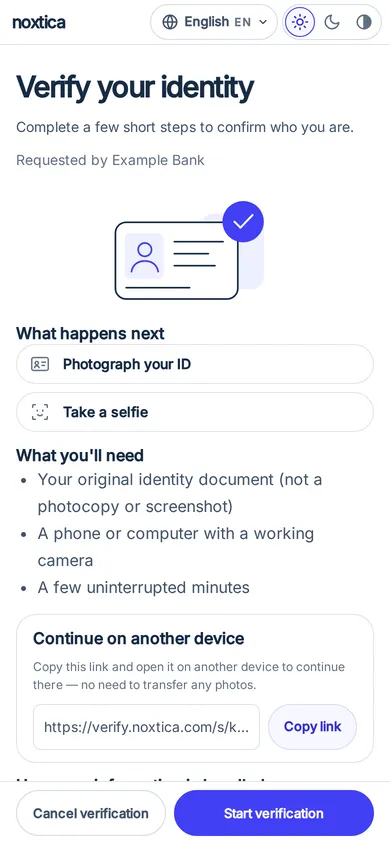
نام کسبوکار، هدف و دکمهٔ سادهٔ شروع. 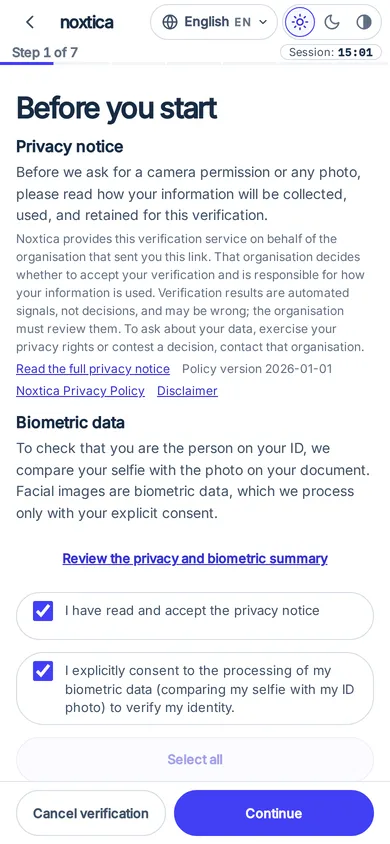
نمایش اطلاعیهٔ حریم خصوصی پیش از هرگونه ثبت تصویر. 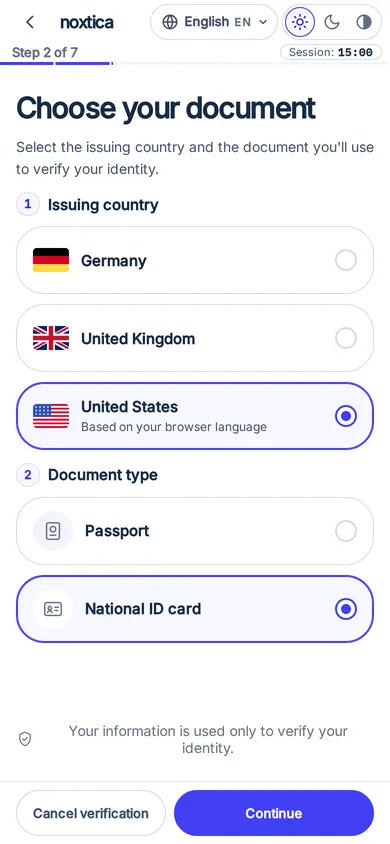
مشتری نوع مدرک و کشور صادرکننده را انتخاب میکند. 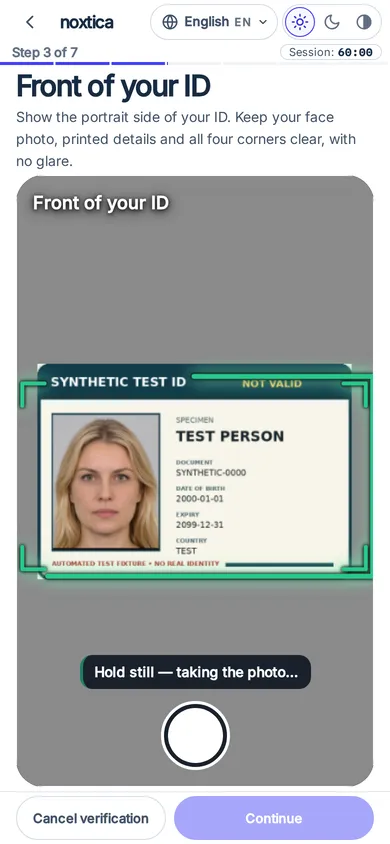
راهنمایی زنده با کارت نمونهٔ ساختگی. 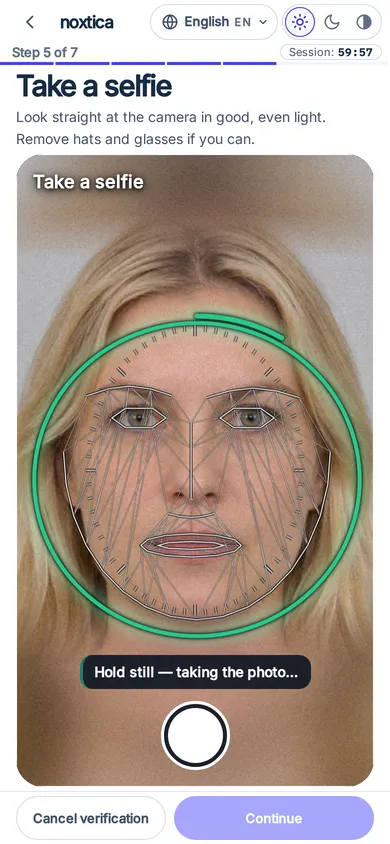
سلفی هدایتشده با چهرهای ساختگی. 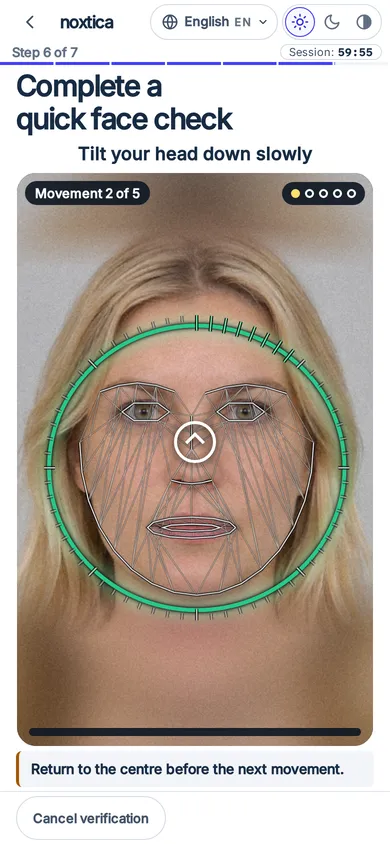
توالی کوتاه و هدایتشدهٔ بررسی زندهبودن. 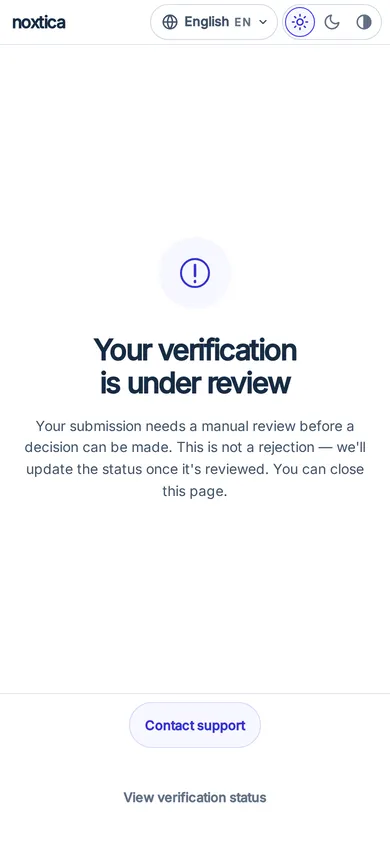
صفحهٔ نتیجه: در حال بازبینی، نه تأییدشده.
دسترسپذیر، به 36 زبان
صفحه به زبان دستگاه فرد باز میشود و برای عربی، فارسی و عبری چیدمان راستبهچپ دارد. پوستههای روشن، تیره و با کنتراست بالا، برچسبهای صفحهخوان، پشتیبانی از صفحهکلید و کاهش حرکت نیز در آن فراهم شدهاند.
مدارک و کشورهای پشتیبانیشده
- گذرنامه
- کارت ملی
- گواهینامهٔ رانندگی
- اجازهٔ اقامت
شما انتخاب میکنید که هر احراز هویت کدامیک از این چهار نوع مدرک را بپذیرد. از گذرنامه از صفحهٔ اطلاعات آن تصویر گرفته میشود. از سه مدرک دیگر، رو و پشت ثبت میشود.
کشورهای صادرکننده بر اساس حساب پیکربندی میشوند و در فهرستی عمومی و ثابت نیستند؛ نام کشورها برای مشتری به زبان خودش نمایش داده میشود. پیش از وعدهدادن پوشش به مشتریانتان، دربارهٔ بازارهایی که در آنها فعالیت میکنید از ما بپرسید.
مراحل اضافی اختیاری فقط در صورت فعالبودن برای سازمان شما اعمال میشوند.
بررسیها چه چیزهایی را میسنجند
هر بررسی زیر برای بازبین شما و قواعد مدیریت ریسک خودتان شواهد تولید میکند. هیچکدام بهتنهایی تصمیم نیست.
بررسی مدرک
مدرک خوانده و نوع آن دستهبندی میشود و اگر ناحیهٔ قابلخواندن ماشینی داشته باشد، آن ناحیه اعتبارسنجی میشود. نشانههای بازعکاسی از صفحهنمایش یا چاپ بررسی میشوند و اگر تصویر مدرک هویتی را نشان ندهد، برای ثبت دوباره علامتگذاری میشود.
تطبیق چهره
تصویر روی مدرک با سلفی مقایسه میشود. تطبیق ضعیف، مدرکی برای بازبین است و بهمعنای رد خودکار فرد نیست.
بررسی زندهبودن
توالی هدایتشدهٔ حرکت سر و پلکزدن نشان میدهد حرکت درخواستی انجام شده است. فریمها دوباره در سرور بررسی میشوند و مرورگر فقط میتواند نتیجه را نامطلوبتر کند، نه اینکه بررسی ناموفق را نجات دهد.
نشانههای حملهٔ نمایشی
تشخیص حملهٔ نمایشی صرفاً جنبهٔ راهنما دارد. Noxtica نتیجه را گزارش میکند و هرگز نمیگذارد این بررسی بهتنهایی تصمیم بگیرد. امتیاز فقط اطلاعات است، نه حکم زندهبودن یا جعل؛ پرونده همچنان در بازبینی میماند.
تأیید کاملاً خودکار انجام نمیشود
Noxtica هرگز مجموعهای از نتایج بررسی را به تأیید تبدیل نمیکند. فرایند خودکار با منتظرماندن پرونده برای بررسی فردی از سازمان شما پایان مییابد.
فقط completed بهمعنای تأیید است. هر وضعیت دیگری را تا وقتی وضعیت بعدی را نخواندهاید تأییدنشده در نظر بگیرید.
هیچ نتیجهٔ بررسی، هرقدر هم خوب، بهتنهایی احراز هویت میزبانیشده را تأیید نمیکند.
در مرحلهٔ بازبینی، رد خودکار نکنید. بازبینی یعنی پاسخ مطمئنی در دست نیست و باید فردی پرونده را بررسی کند.
وضعیتهایی که سرور شما میتواند بخواند
pending- نشست ایجاد شده، اما پیوند هنوز باز نشده است.
opened- مشتری پیوند را باز کرده است.
verifying- درخواست در حال پردازش است.
review_pending- پردازش تمام شده و در صف بازبینی Backoffice شما به تصمیم نیاز است. این وضعیت نه بهمعنای رد است و نه تأیید.
completed- با تصمیم بازبین، نشست تأیید شده است.
unverified- پردازش با نتیجهای منفی پایان یافته است.
error- پردازش بهدلیل خطا یا امتناع نتوانست پایان یابد.
expired- پیوند یا مهلت تکمیل آن به پایان رسیده است.
بازبینان شما
پس از پایان ثبت تصاویر، پرونده در صف بازبینی KYC در Backoffice میماند. مدیر گزینهٔ تأیید یا بازنویسی را انتخاب میکند و هر دو نشست را تکمیل میکنند. ثبت ارجاع وضعیت نشست را تغییر نمیدهد. تصمیمگیری به نقش مدیر و بررسی تکمیلی نیاز دارد و برای هر تصمیم، سابقهٔ بازبینی نسخهدار و سابقهٔ حسابرسی ثبت میشود.
ویژهٔ توسعهدهندگان
دو فراخوانی و یک رویداد. همهچیز در نمونههای زیر ساختگی است: کلید، شناسهها و ارجاع مشتری.
curl -X POST https://collect.noxtica.com/v1/kyc/sessions \
  -H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: 7d9e2c64-example-0001" \
  -d '{
    "subjectRef": "cust_4821",
    "purpose": "Open your account",
    "returnUrl": "https://merchant.example.com/kyc/return"
}'{
"ok": true,
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"url": "https://verify.noxtica.com/s/<one-time-token>",
"expiresAt": 1790762445000,
"requestId": "req-example"
}curl https://collect.noxtica.com/v1/kyc/sessions/3fa85f64-5717-4562-b3fc-2c963f66afa6 \
-H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY"
# { "ok": true, "session": { "status": "review_pending", ... } }POST /your/webhook (headers: X-Noxtica-Signature, X-Noxtica-Timestamp,
X-Noxtica-Event, X-Noxtica-Delivery)
{
"id": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example",
"type": "kyc.session.completed",
"created_at": 1790762445000,
"tenant_id": "t_example",
"data": {
"schemaVersion": "1",
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"status": "completed",
"verificationId": "9b1c4e52-example-verification",
"reasonCodes": [],
"occurredAt": 1790762445000,
"deliveryId": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example"
}
}import { createHmac, timingSafeEqual } from 'node:crypto';
// HMAC-SHA256 over `${timestamp}.${rawBody}`, sent as "sha256=<hex>".
export function isValid(secret, timestamp, rawBody, header) {
const expected = 'sha256=' + createHmac('sha256', secret)
.update(`${timestamp}.${rawBody}`).digest('hex');
const a = Buffer.from(expected);
const b = Buffer.from(header);
return a.length === b.length && timingSafeEqual(a, b);
}نکات کاربردی
- سرآیند Idempotency-Key را بفرستید تا درخواست مجدد همان نشست را برگرداند، بدون اینکه پیوند دوباره افشا شود.
- رویداد امضاشده فقط یک اعلان است و مرجع تصمیمگیری نیست. آن را اعتبارسنجی کنید، شناسهٔ تحویل را ثبت کنید، سپس وضعیت نشست را بخوانید و بر اساس آن اقدام کنید.
- رویدادها هرگز ارجاع مشتری، نام یا مقدار مدرک او را دربرنمیگیرند.
- پیوند بازگشت باید از میزبانی استفاده کند که برای سازمان شما ثبت شده باشد. وضعیت را با فاصلهٔ زمانی افزایشی بررسی کنید، چون محدودیت نرخ درخواست اعمال میشود.
حفاظت از دادهها
آنچه در ادامه میآید، شرح عملکرد کنونی محصول بر پایهٔ مستندات عمومی است. برای آگاهی از شرایط حقوقی، سیاست حریم خصوصی، الحاقیهٔ پردازش داده و فهرست پردازشگران فرعی را بخوانید.
ابتدا رضایت
پیش از بازشدن دوربین، صفحهٔ میزبانیشده اطلاعیهٔ حریم خصوصی را با نام کسبوکار شما، هدف و پیوند حریم خصوصی نمایش میدهد. ابتدا فرد مجاز در سازمان شما مبنای قانونی را ثبت میکند و تا زمان ثبت آن، ایجاد نشست رد میشود.
رمزگذاری در مرورگر
عکسها و فریمهای ویدئویی پیش از بارگذاری در مرورگر مشتری رمزگذاری میشوند و فقط برای همان احراز هویت به کار میروند. رسانهٔ اصلی در Backoffice بهصورت رمزگذاریشده باقی میماند.
جداسازی برای هر مستأجر
هر نشست و هر درخواست خواندن به یک سازمان تعلق دارد. درخواست خواندن وضعیت نشستی که به سازمان دیگری تعلق دارد، درست مانند شناسهٔ ناشناخته، پاسخ یافت نشد میدهد.
دسترسی کنترلشده به شواهد
فقط مدیران میتوانند شواهد اصلی را باز کنند؛ هر بار بازکردن به بررسی تکمیلی نیاز دارد و حسابرسی میشود. اگر ثبت سابقهٔ حسابرسی ممکن نباشد، مشاهده مسدود میشود. نقشهای دیگر یافتهها و سنجهها را میبینند، نه نسخههای اصلی را.
بدون دادهٔ شخصی در رویدادها
رویدادهای وبهوک شناسهها، وضعیتها و کدهای دلیل را دربرمیگیرند؛ اما شامل نام، مقدار مدرک یا ارجاع مشتری شما نمیشوند.
پیوندهای کوتاهمدت
پیوندی که هرگز باز نشود، همراه با نشستش منقضی میشود. پس از نخستین بازکردن پیوند توسط مشتری، مهلت تکمیل محدود است و نشستی که منتظر بازبینی است، در زمان انتظار منقضی نمیشود.
نگهداری و حذف
Noxtica جزئیات احراز هویت KYC یا شواهد را خودکار حذف نمیکند و برای آنها تاریخ نگهداری تعیین نمیکند. این دادهها تا زمانی که مدیر مستأجر آنها را حذف کند، در مستأجر شما باقی میمانند.
مدیر، احراز هویت را در Backoffice با ذکر دلیل، تأیید تایپی و بررسی تکمیلی حذف میکند. حذف، احراز هویت، نشستها، فایلهای شواهد، سوابق و تصمیمهای بازبینی آن را پاک میکند و قابل بازگشت نیست. سوابق مصرف صورتحساب، رسیدهای مبنای قانونی، ارجاع مبهم مشتری و سابقهٔ حسابرسی باقی میمانند. هیچ کلید API سروری نمیتواند احراز هویت را حذف کند.
حذف دادهٔ موضوع داده بهصورت درخواست در Backoffice انجام میشود: مدیر دیگری آن را تأیید میکند، نگهداری قانونی مانع اجرای آن میشود، برای هر مورد رسید ثبت میشود و رویدادی امضاشده نتیجه را بدون شناسهٔ موضوع گزارش میکند.
مسئولیت اطلاعیهها، رضایتها و مبنای قانونی جمعآوری شواهد هویتی از مشتریانتان در هر حوزهٔ قضایی که در آن فعالیت میکنید، با شماست. Noxtica مؤسسهٔ گزارشدهی به مصرفکننده نیست. از خروجی برای احراز صلاحیت اعتباری، بیمه، اشتغال یا مسکن استفاده نکنید.
فراتر از اشخاص: احراز هویت کسبوکار و پذیرندگان
احراز هویت کسبوکار (KYB) و پذیرش پذیرنده (KYM). در دسترس است. در صورت درخواست، برای حساب شما فعال میشود. API عمومی KYB برای هر حساب جداگانه فعال میشود.
شروع کنید
احراز هویت برای هر مستأجر جداگانه فعال میشود. با تیم گفتوگو کنید، مورد استفاده و حوزهٔ قضاییتان را تأیید کنید تا تیم حساب شما این ماژول را برایتان فعال کند.
- دربارهٔ مورد استفاده و بازارهایی که در آنها فعالیت میکنید با تیم گفتوگو کنید.
- تیم حساب شما ماژول را فعال میکند و فرد مجاز در سازمانتان مبنای قانونی و تنظیمات صفحهٔ میزبانیشده را در Backoffice ثبت میکند.
- با API نشست ایجاد کنید یا از Backoffice دعوتنامهای یکبارمصرف بفرستید.
پرسشهای متداول
آیا Noxtica مشتریانم را تأیید یا رد میکند؟
خیر. Noxtica نشانههای خودکار را همراه با دلایلشان برمیگرداند و پروندهٔ تکمیلشده در صف بازبینی شما میماند. فقط وضعیت completed بهمعنای تأیید است و پس از تأیید یا بازنویسی توسط مدیر سازمان شما نمایش داده میشود.
آیا مشتری باید اپلیکیشنی نصب کند؟
خیر. فرایند در مرورگر بهروز تلفن همراه یا رایانه اجرا میشود. مشتری میتواند در رایانه کد QR را اسکن کند تا کار را روی تلفن ادامه دهد. برخی مرورگرهای درونبرنامهای پشتیبانی نمیشوند؛ در این صورت، صفحه از مشتری میخواهد پیوند را در مرورگر خودش باز کند.
چه مدارکی پشتیبانی میشوند؟
گذرنامه، کارت ملی، گواهینامهٔ رانندگی و اجازهٔ اقامت. شما انتخاب میکنید هر احراز هویت کدام نوع مدرک را بپذیرد و کشورهای صادرکننده برای هر حساب پیکربندی میشوند.
چطور از نتیجه مطلع شوم؟
وضعیت نشست را از سرورتان بخوانید یا رویدادی امضاشده دریافت کنید و سپس وضعیت را بخوانید. بر اساس وضعیت بازگشتی از درخواست خواندن اقدام کنید، نه محتوای رویداد.
آیا بررسی زندهبودن ثابت میکند که فرد واقعی است؟
خیر. نتایج بررسی زندهبودن و حملهٔ نمایشی، شواهدی برای بازبین هستند. تشخیص حملهٔ نمایشی صرفاً جنبهٔ راهنما دارد: امتیاز فقط اطلاعات است، نه حکم زندهبودن یا جعل، و پرونده همچنان در بازبینی میماند.
تصاویر و نتایج تا چه مدت نگهداری میشوند؟
Noxtica جزئیات احراز هویت یا شواهد را خودکار حذف نمیکند و تاریخ نگهداری تعیین نمیکند. این دادهها تا زمانی که مدیر مستأجر آنها را از Backoffice حذف کند، در مستأجر شما باقی میمانند.
میتوانم صفحهٔ میزبانیشده را در وبسایت خودم قرار دهم؟
روش پیشفرض، هدایت به صفحهٔ کامل یا بازکردن برگهای تازه است. صفحهٔ میزبانیشده، نمایش در iframe را رد میکند مگر اینکه این قابلیت برای سازمان شما فعال شده باشد.
میتوانم خودم احراز هویت را فعال کنم؟
در حال حاضر خیر. این قابلیت برای هر مستأجر، با دسترسی کنترلشده فعال میشود. برای گفتوگو دربارهٔ مورد استفاده و حوزهٔ قضاییتان با تیم تماس بگیرید.
آیا نتایج مدرک قانونی هویت هستند؟
خیر. نتایج احتمالی هستند، ممکن است در هر دو جهت اشتباه باشند و مدرک قانونی هویت بهشمار نمیروند. پیش از آنکه تصمیم نامطلوب بر مشتری اثر بگذارد، فردی از سازمان شما باید آن را بازبینی کند.
آیا احراز هویت کسبوکار ارائه میدهید؟
بله. احراز هویت کسبوکار (KYB) و پذیرش پذیرنده (KYM) در دسترساند و در صورت درخواست برای حساب شما فعال میشوند.