Hostet KYC
Identitetsverificering hostet af Noxtica
Virksomheder bruger Noxtica til at verificere deres kunders identitet direkte i browseren — ingen appinstallation nødvendig.
I træffer afgørelsen. Vi giver jer dokumentationen.
- Ingen app, der skal installeres
- Signerede webhooks og en status-API
- Mulighed for menneskelig gennemgang
- Udviklet til, at dit team træffer beslutningen
Identitetskontroller, som dine kunder gennemfører i browseren
Noxtica står for hele kundeforløbet: kameravejledning, optagelse af dokument og selfie, liveness-trinnet og resultatskærmen. Din server opretter en session og læser resultatet. Kunden bliver i browseren.
Ingen app, ingen besvær
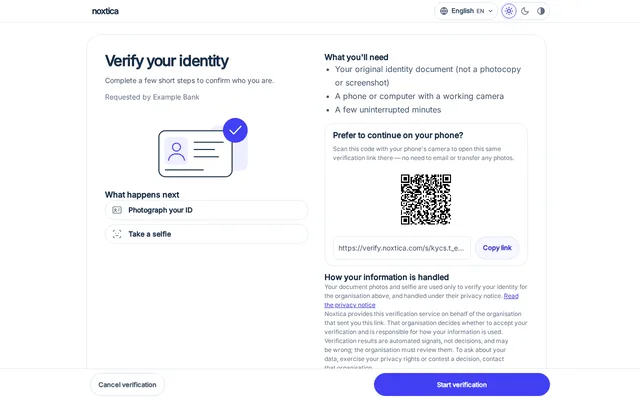
Kunden åbner et link på en telefon eller computer. Intet skal installeres, og en computerbruger kan fortsætte på en telefon ved hjælp af en QR-kode.
Dit team træffer beslutningen
Dokument-, ansigts- og liveness-kontroller giver automatiserede signaler med begrundelser. En person i din organisation gennemgår dem. Noxtica godkender aldrig nogen automatisk.
Optagelserne går uden om dine servere
Den hostede side indsamler dokumentationen og uploader den forseglet. Din server modtager aldrig kundens svar eller optagelsen direkte.
Alle sager kan revideres
Hver verifikation gemmer sine begrundelser, en versionsstyret gennemgangsregistrering og en revisionspost for hver beslutning i dit Backoffice.
Én integration, to måder at komme i gang på
Opret sessioner fra din backend med API'en, eller send engangsinvitationer fra Backoffice uden at skrive kode.
Klargjort til dig
Identitetsverifikation klargøres pr. tenant under kontrolleret tilgængelighed. Dit kontoteam bekræfter, hvad der gælder for din organisation og jurisdiktion.
Fra API-kald til resultat
Hele forløbet består af otte trin. Din server starter og afslutter det. Kundens trin foregår på den side, Noxtica hoster.
Opret en session
Din server kalder sessions-API'en med din egen uigennemsigtige kundereference. Svaret indeholder et sessions-id og et engangslink.
Send linket
Omdiriger kunden, åbn en ny fane, send linket via e-mail eller besked, eller vis det som en QR-kode.
Skift til en telefon, hvis det er nødvendigt
På en computer viser den hostede side en QR-kode og en mulighed for at kopiere linket, så kunden kan fortsætte med kameraet på en telefon.
Optag dokumentet
Live kameravejledning hjælper med genskin, sløring, hældning og afstand. Forsiden optages, og bagsiden optages, hvis dokumenttypen har en.
Tag en selfie
En guidet selfie optages til sammenligning af ansigtet med portrættet på dokumentet.
Gennemfør liveness-trinnet
En kort, guidet sekvens med hovedbevægelser og et blink. Billederne kontrolleres igen på serveren.
Gennemgå
Noxtica behandler indsendelsen. En færdig optagelse afventer gennemgang i køen i dit Backoffice, indtil en person i din organisation registrerer en beslutning.
Læs resultatet
Din server læser sessionsstatussen eller modtager en signeret hændelse og læser derefter statussen. Reagér på den status, som læsningen returnerer.
Hvor dataene sendes hen
To adskilte forløb: Din server kommunikerer med Noxticas API med en servernøgle, og kunden kommunikerer med den hostede side via et engangslink. Dokumentationen sendes fra kundens browser til Noxtica. Den passerer ikke gennem dine servere.
Det ser din kunde
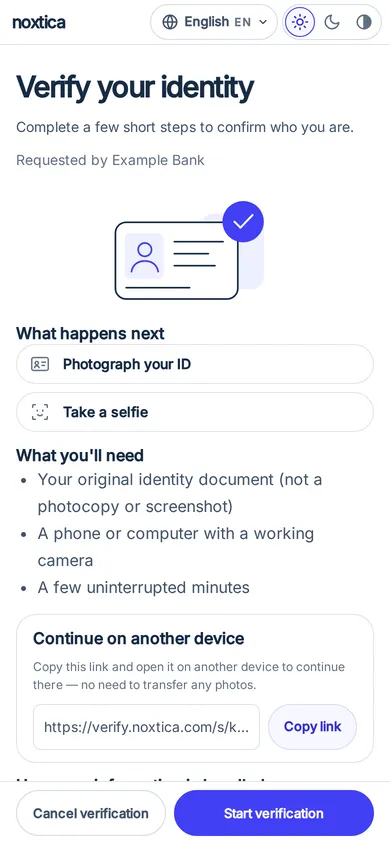
Disse skærmbilleder stammer fra det hostede forløb og viser et syntetisk prøvedokument og et syntetisk ansigt. Der vises ingen rigtige personer eller identitetsdokumenter på denne side.
Virksomheden, formålet og en enkel startknap. 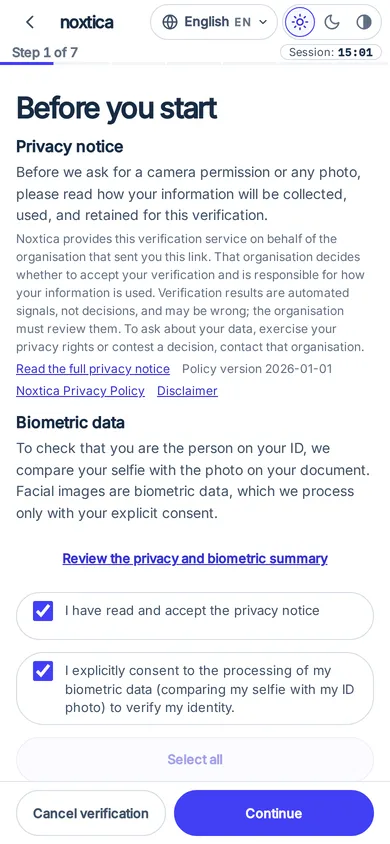
En privatlivsmeddelelse, før noget optages. 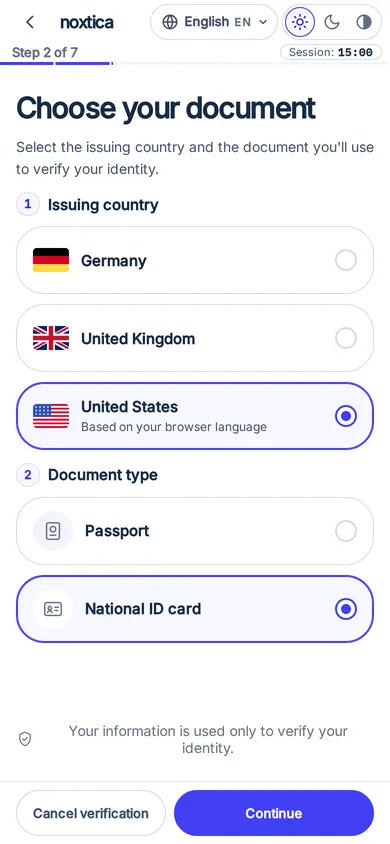
Kunden vælger dokumenttype og udstedelsesland. 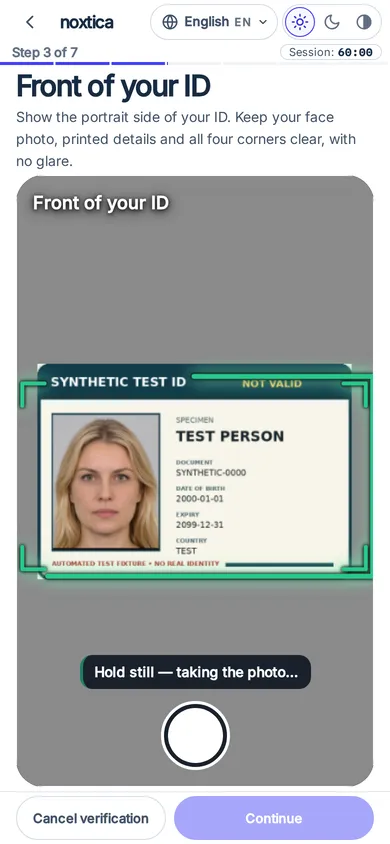
Livevejledning med et syntetisk prøvekort. 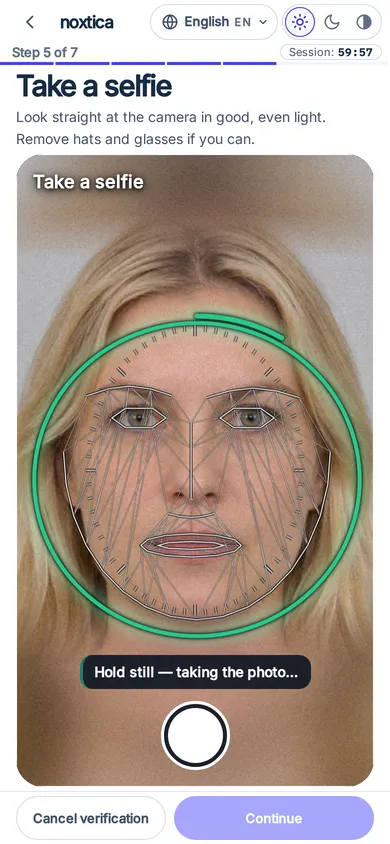
En guidet selfie med et syntetisk ansigt. 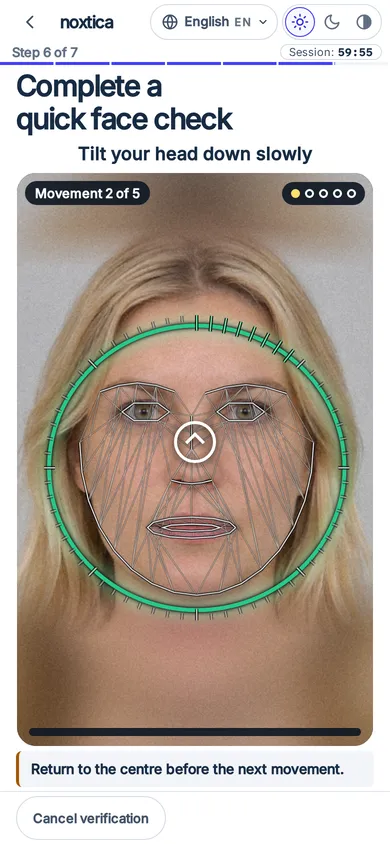
En kort, guidet liveness-sekvens. 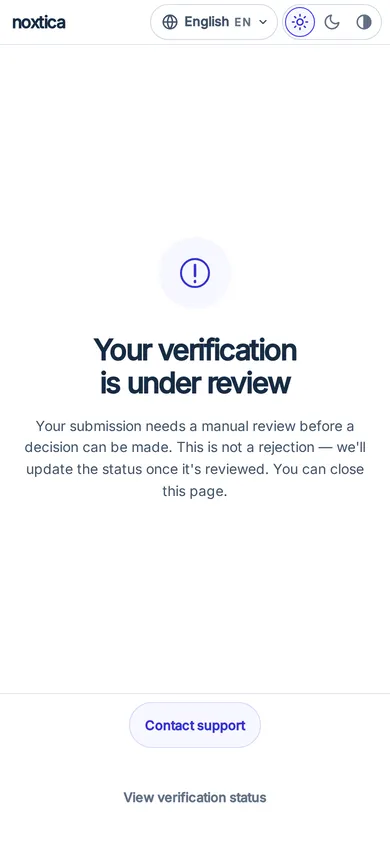
Resultatskærmen: afventer gennemgang, ikke en godkendelse.
Tilgængelig på 36 sprog
Siden åbnes på enhedens sprog med højre-til-venstre-layout for arabisk, persisk og hebraisk. Lyst, mørkt og kontrastrigt tema, skærmlæseretiketter, tastaturbetjening og reduceret bevægelse er indbygget.
Understøttede dokumenter og lande
- Pas
- Nationalt ID-kort
- Kørekort
- Opholdstilladelse
Du vælger, hvilke af disse fire dokumenttyper hver verifikation accepterer. Et pas optages som datasiden. De tre andre optages på både for- og bagside.
Udstedelseslande konfigureres pr. konto og er ikke fastlagt i en offentlig liste. Kunden ser landenavnene på sit eget sprog. Spørg os om de markeder, du betjener, før du lover dine kunder, at de er dækket.
Valgfrie ekstra trin gælder kun, hvis de er aktiveret for din organisation.
Hvad kontrollerne undersøger
Hver kontrol nedenfor giver dokumentation til din kontrollant og dine egne risikoregler. Ingen af dem er en beslutning.
Dokumentkontroller
Dokumentet aflæses, dokumenttypen klassificeres, og den maskinlæsbare zone valideres, hvis dokumentet har en. Der ses efter tegn på, at en skærm er fotograferet igen, eller at der er tale om en udskrift. Et foto, der ikke viser et identitetsdokument, markeres til en ny optagelse.
Ansigtssammenligning
Portrættet på dokumentet sammenlignes med selfien. En svag sammenligning er dokumentation til kontrollanten. Det afviser ikke personen automatisk.
Liveness
En guidet sekvens med hovedbevægelser og et blink viser, at den anmodede bevægelse fandt sted. Billederne kontrolleres igen på serveren, og browseren kan kun forringe et resultat, aldrig redde en kontrol, der ikke bestod.
Signaler om præsentationsangreb
Registrering af præsentationsangreb er vejledende. Noxtica rapporterer resultatet og lader det aldrig afgøre sagen. Scoren er information, ikke en afgørelse af, om personen er ægte eller forsøger at snyde, og sagen forbliver til gennemgang.
Ingen fuldautomatisk godkendelse
Noxtica omsætter aldrig en række kontrolresultater til en godkendelse. Den automatiserede behandling afsluttes med, at sagen afventer en person i din organisation.
Kun status completed betyder godkendelse. Betragt alle andre statusser som ikke godkendt, indtil du har læst en senere status.
Ingen kontrol, uanset hvor godt resultatet er, gør i sig selv en hostet verifikation verificeret.
Afvis ikke automatisk ved gennemgang. Status review betyder, at der ikke er et sikkert svar, og at en person bør se på sagen.
Statusser, din server kan læse
pending- Sessionen findes, og linket er ikke blevet åbnet.
opened- Kunden har åbnet linket.
verifying- Indsendelsen behandles.
review_pending- Behandlingen er afsluttet, og der kræves en beslutning i gennemgangskøen i dit Backoffice. Det er hverken en afvisning eller en godkendelse.
completed- En beslutning godkendte sessionen.
unverified- Behandlingen er afsluttet med et negativt resultat.
error- Behandlingen kunne ikke afsluttes på grund af en fejl eller et afslag.
expired- Linket eller fristen for at gennemføre forløbet er udløbet.
Dine kontrollanter
En færdig optagelse afventer i KYC-gennemgangskøen i Backoffice. En administrator vælger Godkend eller Tilsidesæt, og begge muligheder afslutter sessionen. Registrering af eskalering ændrer ikke sessionen. Beslutninger kræver administratorrollen og en ekstra godkendelseskontrol. Hver beslutning opretter en versionsstyret gennemgangsregistrering og en revisionspost.
Til udviklere
To kald og én hændelse. Alt nedenfor er syntetisk: nøglen, id'erne og kundereferencen er eksempler.
curl -X POST https://collect.noxtica.com/v1/kyc/sessions \
  -H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: 7d9e2c64-example-0001" \
  -d '{
    "subjectRef": "cust_4821",
    "purpose": "Open your account",
    "returnUrl": "https://merchant.example.com/kyc/return"
}'{
"ok": true,
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"url": "https://verify.noxtica.com/s/<one-time-token>",
"expiresAt": 1790762445000,
"requestId": "req-example"
}curl https://collect.noxtica.com/v1/kyc/sessions/3fa85f64-5717-4562-b3fc-2c963f66afa6 \
-H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY"
# { "ok": true, "session": { "status": "review_pending", ... } }POST /your/webhook (headers: X-Noxtica-Signature, X-Noxtica-Timestamp,
X-Noxtica-Event, X-Noxtica-Delivery)
{
"id": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example",
"type": "kyc.session.completed",
"created_at": 1790762445000,
"tenant_id": "t_example",
"data": {
"schemaVersion": "1",
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"status": "completed",
"verificationId": "9b1c4e52-example-verification",
"reasonCodes": [],
"occurredAt": 1790762445000,
"deliveryId": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example"
}
}import { createHmac, timingSafeEqual } from 'node:crypto';
// HMAC-SHA256 over `${timestamp}.${rawBody}`, sent as "sha256=<hex>".
export function isValid(secret, timestamp, rawBody, header) {
const expected = 'sha256=' + createHmac('sha256', secret)
.update(`${timestamp}.${rawBody}`).digest('hex');
const a = Buffer.from(expected);
const b = Buffer.from(header);
return a.length === b.length && timingSafeEqual(a, b);
}Godt at vide
- Send en Idempotency-Key-header. Ved et nyt forsøg returneres den samme session uden at afsløre linket igen.
- En signeret hændelse er en notifikation, ikke en autoritativ kilde. Kontrollér den, registrér leverings-id'et, læs derefter sessionsstatussen, og reagér på den.
- Hændelser indeholder aldrig din kundereference, et navn eller en dokumentværdi.
- Returlinket skal bruge en vært, der er registreret for din organisation. Hent status med voksende intervaller, da der gælder hastighedsbegrænsninger.
Databeskyttelse
Det følgende beskriver, hvordan produktet fungerer i dag, med den offentlige dokumentations ord. Se privatlivspolitikken, databehandlertillægget og listen over underdatabehandlere for de juridiske vilkår.
Samtykke først
Før kameraet åbnes, viser den hostede side en privatlivsmeddelelse med dit virksomhedsnavn, formålet og dit privatlivslink. En autoriseret person i din organisation registrerer først det juridiske grundlag. Oprettelse af sessioner afvises, indtil det er registreret.
Forseglet i browseren
Fotos og videobilleder krypteres i kundens browser før upload og bruges kun til den pågældende verifikation. De originale medier forbliver forseglede i Backoffice.
Adskilt pr. tenant
Hver session og hver læsning tilhører én organisation. En statusforespørgsel for en session, der tilhører en anden organisation, returnerer ikke fundet, præcis som ved et ukendt id.
Kontrolleret adgang til dokumentation
Kun administratorer kan åbne original dokumentation. Hver åbning kræver en ekstra godkendelseskontrol og bliver registreret i revisionssporet. Visningen blokeres, hvis revisionsposten ikke kan skrives. Andre roller kan se fund og målinger, men ikke originalerne.
Ingen personoplysninger i hændelser
Webhook-hændelser indeholder id'er, statusser og årsagskoder. De indeholder ikke navne, dokumentværdier eller din kundereference.
Links med begrænset levetid
Et link, der aldrig åbnes, udløber sammen med sessionen. Når kunden åbner det første gang, er tiden til at gennemføre forløbet begrænset. En session, der afventer gennemgang, udløber ikke, mens den venter.
Opbevaring og sletning
Noxtica sletter ikke automatisk oplysninger eller dokumentation om KYC-verifikation og fastsætter ingen opbevaringsdato for dem. De forbliver i din tenant, indtil en tenantadministrator sletter dem.
En administrator sletter en verifikation i Backoffice med en begrundelse, en bekræftelse, der skal indtastes, og en ekstra godkendelseskontrol. Sletningen fjerner verifikationen, dens sessioner, dokumentationsfiler og registreringer samt beslutninger fra gennemgangen. Den kan ikke fortrydes. Brugsregistreringer til fakturering, kvitteringer for juridisk grundlag, den uigennemsigtige kundereference og revisionssporet bevares. Ingen server-API-nøgle kan slette en verifikation.
Sletning af en registreret persons data behandles som en anmodning i Backoffice: En anden administrator godkender den, en juridisk tilbageholdelse blokerer den, hver post efterlader en kvittering, og en signeret hændelse rapporterer resultatet uden et person-id.
Du er ansvarlig for meddelelser, samtykker og det juridiske grundlag for at indsamle identitetsdokumentation fra dine kunder i hver jurisdiktion, du betjener. Noxtica er ikke et forbrugerkreditoplysningsbureau. Brug ikke resultatet til at vurdere adgang til kredit, forsikring, arbejde eller bolig.
Verifikation af virksomheder og forhandlere
Virksomhedsverifikation (KYB) og onboarding af forhandlere (KYM). Tilgængeligt. Aktiveres for din konto efter anmodning. Den offentlige KYB-API aktiveres pr. konto.
Kom godt i gang
Identitetsverifikation klargøres pr. tenant. Tal med teamet, bekræft dit anvendelsesformål og din jurisdiktion, så klargør dit kontoteam modulet for dig.
- Tal med teamet om dit anvendelsesformål og de markeder, du betjener.
- Dit kontoteam klargør modulet, og en autoriseret person i din organisation registrerer det juridiske grundlag og indstillingerne for den hostede side i Backoffice.
- Opret en session med API'en, eller send en engangsinvitation fra Backoffice.
Ofte stillede spørgsmål
Godkender eller afviser Noxtica mine kunder?
Nej. Noxtica returnerer automatiserede signaler med deres begrundelser, og en færdig optagelse afventer i din gennemgangskø. Kun status completed betyder godkendelse, og den vises, når en administrator i din organisation godkender eller tilsidesætter.
Skal kunden installere en app?
Nej. Forløbet kører i en opdateret mobil- eller computerbrowser. På en computer kan kunden scanne en QR-kode og fortsætte på en telefon. Nogle browsere i apps understøttes ikke, og siden beder i så fald kunden om at åbne linket i sin egen browser.
Hvilke dokumenter understøttes?
Pas, nationale ID-kort, kørekort og opholdstilladelser. Du vælger, hvilke typer hver verifikation accepterer, og udstedelseslandene konfigureres pr. konto.
Hvordan får jeg resultatet?
Læs sessionsstatussen fra din server, eller modtag en signeret hændelse og læs derefter statussen. Reagér på den status, som læsningen returnerer, ikke på hændelsens body.
Beviser liveness, at personen er ægte?
Nej. Resultater fra liveness- og præsentationsangrebskontroller er dokumentation til kontrollanten. Registrering af præsentationsangreb er vejledende: Scoren er information, ikke en afgørelse af, om personen er ægte eller forsøger at snyde, og sagen forbliver til gennemgang.
Hvor længe opbevares billeder og resultater?
Noxtica sletter ikke automatisk oplysninger eller dokumentation om verifikationer og fastsætter ingen opbevaringsdato. De forbliver i din tenant, indtil en tenantadministrator sletter dem fra Backoffice.
Kan jeg indlejre den hostede side på mit eget websted?
Som standard bruges en omdirigering til en hel side eller en ny fane. Den hostede side afviser indlejring i en iframe, medmindre indlejring er aktiveret for din organisation.
Kan jeg selv aktivere identitetsverifikation?
Ikke i øjeblikket. Det klargøres pr. tenant under kontrolleret tilgængelighed. Kontakt teamet for at drøfte dit anvendelsesformål og din jurisdiktion.
Er resultaterne juridisk identitetsbevis?
Nej. Resultaterne er probabilistiske, kan være forkerte i begge retninger og er ikke juridisk identitetsbevis. En person i din organisation bør gennemgå enhver negativ beslutning, før den påvirker en kunde.
Tilbyder I virksomhedsverifikation?
Ja. Virksomhedsverifikation (KYB) og onboarding af forhandlere (KYM): tilgængeligt og aktiveres for din konto efter anmodning.