KYC alojado
Verificación de identidad alojada por Noxtica
Las empresas utilizan Noxtica para verificar la identidad de sus clientes directamente en el navegador — no hace falta instalar una aplicación.
La decisión es tuya. Nosotros te entregamos las pruebas.
- Sin instalar una aplicación
- Webhooks firmados y una API de estado
- Una vía de revisión humana
- Diseñado para que tu equipo decida
Información general del producto en noxtica.comIniciar sesión en Backoffice
Verificaciones de identidad que tus clientes completan en el navegador
Noxtica aloja toda la experiencia del cliente: las indicaciones para usar la cámara, la captura del documento y la selfie, el paso de verificación de presencia real y la pantalla de resultados. Tu servidor crea una sesión y consulta el resultado. El cliente nunca sale del navegador.
Sin aplicación ni complicaciones
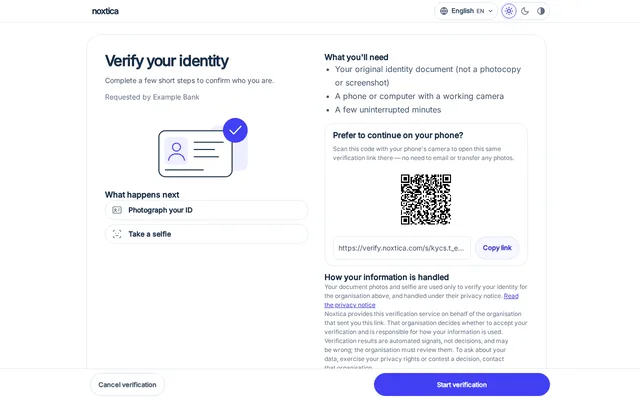
El cliente abre un enlace en un teléfono o un ordenador. No tiene que instalar nada, y quien usa un ordenador puede continuar en un teléfono con un código QR.
Tu equipo decide
Las comprobaciones del documento, el rostro y la presencia real generan señales automatizadas con sus motivos. Una persona de tu organización las revisa. Noxtica nunca aprueba a nadie automáticamente.
Las capturas no pasan por tus servidores
La página alojada recopila las pruebas y las carga selladas. Tu servidor nunca recibe directamente las respuestas del cliente ni las capturas.
Cada caso es auditable
Cada verificación conserva sus motivos, un registro de revisión versionado y una entrada de auditoría por cada decisión en tu Backoffice.
Una integración, dos formas de empezar
Crea sesiones desde tu backend con la API o envía invitaciones de un solo uso desde Backoffice sin escribir código.
Habilitado para tu organización
La verificación de identidad se habilita por organización según una disponibilidad controlada. Tu equipo de cuenta confirma qué se aplica a tu organización y jurisdicción.
De la llamada a la API al resultado
El proceso tiene ocho pasos. Tu servidor lo inicia y lo termina. Los pasos del cliente ocurren en la página alojada por Noxtica.
Crear una sesión
Tu servidor llama a la API de sesiones con una referencia opaca propia para el cliente. La respuesta incluye un ID de sesión y un enlace de un solo uso.
Enviar el enlace
Redirige al cliente, abre una pestaña nueva, envía el enlace por correo electrónico o mensaje, o muéstralo como código QR.
Pasar a un teléfono si hace falta
En un ordenador, la página alojada ofrece un código QR y la opción de copiar el enlace para que el cliente pueda continuar con la cámara de un teléfono.
Capturar el documento
Las indicaciones en tiempo real de la cámara ayudan a evitar reflejos, desenfoque, inclinación y una distancia inadecuada. Se captura el anverso y, si el tipo de documento tiene reverso, también este.
Hacer una selfie
Se captura una selfie guiada para comparar el rostro con el retrato del documento.
Completar el paso de presencia real
Una breve secuencia guiada de movimientos de cabeza y un parpadeo. El servidor vuelve a comprobar los fotogramas.
Revisar
Noxtica procesa el envío. Una captura completada espera en la cola de revisión de tu Backoffice hasta que alguien de tu organización registre una decisión.
Consultar el resultado
Tu servidor consulta el estado de la sesión o recibe un evento firmado y después consulta el estado. Actúa según el estado que devuelva la consulta.
Adónde van los datos
Dos vías separadas: tu servidor se comunica con la API de Noxtica mediante una clave de servidor, y el cliente accede a la página alojada con un enlace de un solo uso. Las pruebas van del navegador del cliente a Noxtica. No pasan por tus servidores.
Lo que ve tu cliente
Estas pantallas proceden del flujo alojado y muestran un documento de muestra y un rostro sintéticos. En esta página no aparece ninguna persona real ni ningún documento de identidad real.
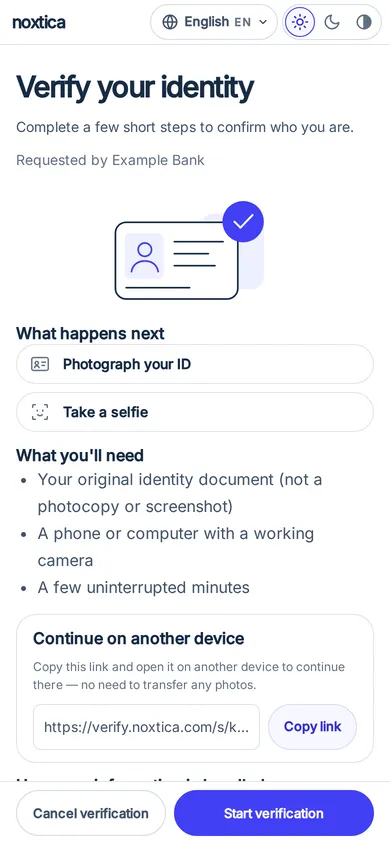
La empresa, el propósito y un botón sencillo para empezar. 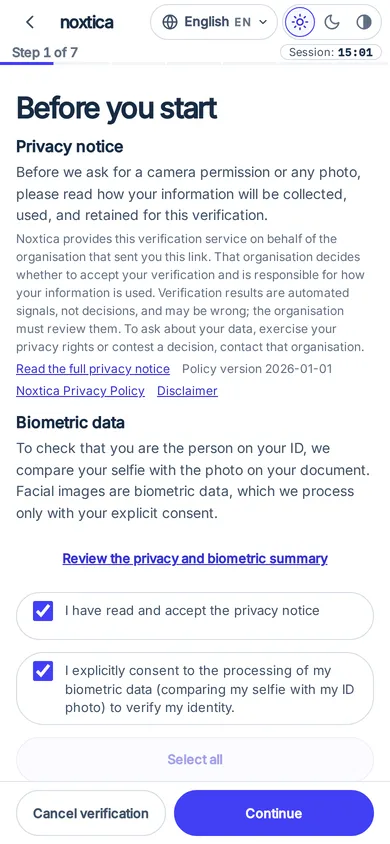
Un aviso de privacidad antes de capturar nada. 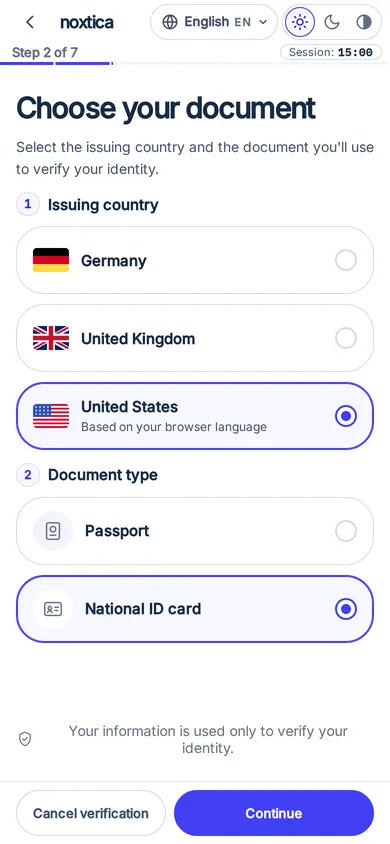
El cliente elige el tipo de documento y el país emisor. 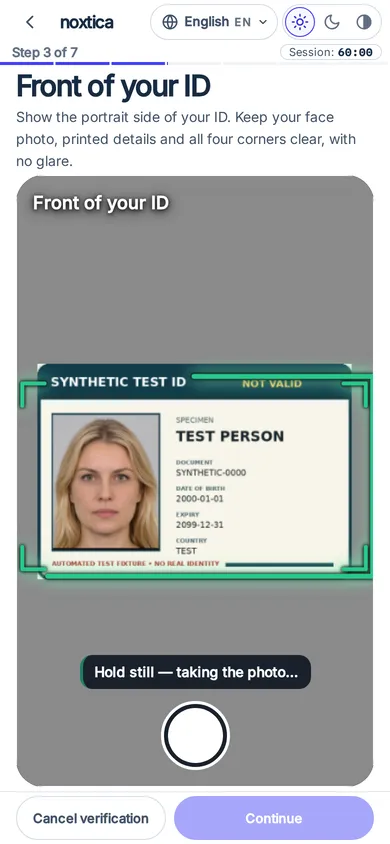
Indicaciones en tiempo real sobre una tarjeta de muestra sintética. 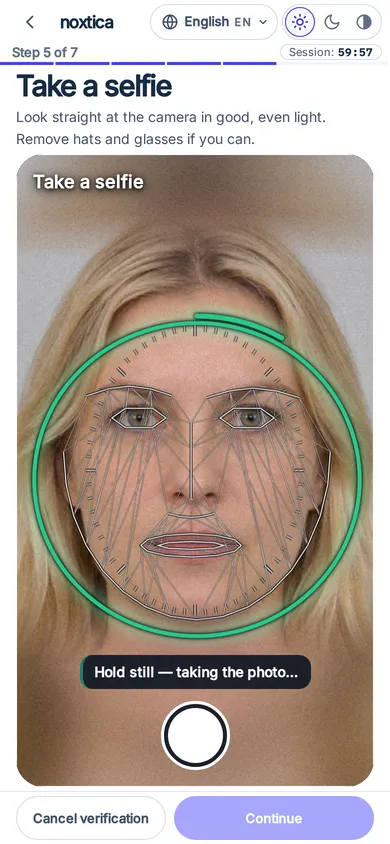
Una selfie guiada con un rostro sintético. 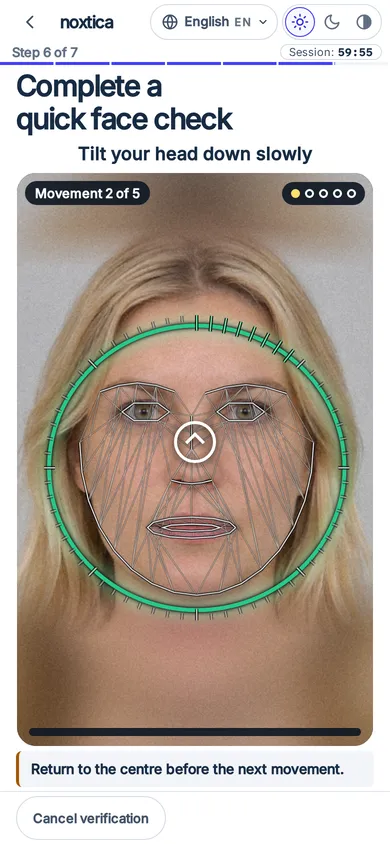
Una breve secuencia guiada de presencia real. 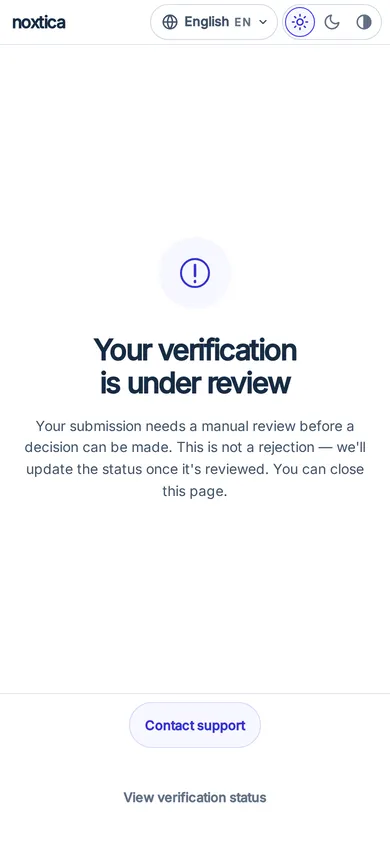
La pantalla de resultados: en revisión, no aprobada.
Accesible, en 36 idiomas
La página se abre en el idioma del dispositivo de la persona e incluye diseños de derecha a izquierda para árabe, persa y hebreo. Incluye temas claros, oscuros y de alto contraste, etiquetas para lectores de pantalla, compatibilidad con el teclado y movimiento reducido.
Documentos y países admitidos
- Pasaporte
- Documento nacional de identidad
- Permiso de conducir
- Permiso de residencia
Tú eliges cuáles de estos cuatro tipos de documento acepta cada verificación. El pasaporte se captura por la página de datos. Los otros tres se capturan por el anverso y el reverso.
Los países emisores se configuran por cuenta; no hay una lista pública fija, y el cliente ve los nombres de los países en su propio idioma. Pregúntanos por los mercados en los que operas antes de prometer cobertura a tus clientes.
Los pasos adicionales opcionales solo se aplican cuando están habilitados para tu organización.
Qué analizan las comprobaciones
Cada comprobación genera pruebas para la persona revisora y para tus propias reglas de riesgo. Ninguna constituye una decisión.
Comprobaciones del documento
Se lee el documento, se clasifica su tipo y se valida la zona de lectura mecánica cuando el documento la incluye. Se buscan indicios de que se fotografió una pantalla o una copia impresa, y se señala para volver a capturar cualquier foto que no muestre un documento de identidad.
Coincidencia facial
Se compara el retrato del documento con la selfie. Una coincidencia débil es una prueba para quien revisa el caso. No supone el rechazo automático de la persona.
Presencia real
Una secuencia guiada de movimientos de cabeza y un parpadeo indica que se realizaron los movimientos solicitados. El servidor vuelve a comprobar los fotogramas, y el navegador solo puede empeorar el resultado, nunca subsanar una comprobación fallida.
Señales de ataque de presentación
La detección de ataques de presentación es orientativa. Noxtica informa del resultado, pero nunca deja que este decida. La puntuación es información, no un veredicto de presencia real o suplantación, y el caso sigue en revisión.
Sin aprobación totalmente automatizada
Noxtica nunca convierte un conjunto de resultados de comprobaciones en una aprobación. El proceso automatizado termina cuando el caso queda a la espera de una persona de tu organización.
Solo completed indica una aprobación. Considera cualquier otro estado como no aprobado hasta que consultes uno posterior.
Ningún resultado de una comprobación, por favorable que sea, verifica por sí solo una verificación alojada.
No rechaces automáticamente los casos en revisión. La revisión significa que no hay una respuesta concluyente y que alguien debería examinar el caso.
Estados que puede consultar tu servidor
pending- La sesión existe y el enlace aún no se ha abierto.
opened- El cliente abrió el enlace.
verifying- Se está procesando el envío.
review_pending- El procesamiento terminó y se necesita una decisión en la cola de revisión de tu Backoffice. No es un rechazo ni una aprobación.
completed- Una decisión aprobó la sesión.
unverified- El procesamiento terminó con un resultado negativo.
error- El procesamiento no pudo terminar debido a un fallo o un rechazo.
expired- El enlace caducó o se agotó el tiempo para terminar.
Quienes revisan los casos
Una captura completada espera en la cola de revisión de KYC en Backoffice. Un administrador selecciona Aprobar o Anular, y cualquiera de las dos opciones completa la sesión. Registrar una escalación la deja tal como está. Para tomar decisiones se requiere el rol de administrador y una comprobación de autenticación reforzada; cada decisión genera un registro de revisión versionado y una entrada de auditoría.
Para desarrolladores
Dos llamadas y un evento. Todo lo que aparece a continuación es sintético: la clave, los ID y la referencia del cliente son ejemplos.
curl -X POST https://collect.noxtica.com/v1/kyc/sessions \
  -H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: 7d9e2c64-example-0001" \
  -d '{
    "subjectRef": "cust_4821",
    "purpose": "Open your account",
    "returnUrl": "https://merchant.example.com/kyc/return"
}'{
"ok": true,
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"url": "https://verify.noxtica.com/s/<one-time-token>",
"expiresAt": 1790762445000,
"requestId": "req-example"
}curl https://collect.noxtica.com/v1/kyc/sessions/3fa85f64-5717-4562-b3fc-2c963f66afa6 \
-H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY"
# { "ok": true, "session": { "status": "review_pending", ... } }POST /your/webhook (headers: X-Noxtica-Signature, X-Noxtica-Timestamp,
X-Noxtica-Event, X-Noxtica-Delivery)
{
"id": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example",
"type": "kyc.session.completed",
"created_at": 1790762445000,
"tenant_id": "t_example",
"data": {
"schemaVersion": "1",
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"status": "completed",
"verificationId": "9b1c4e52-example-verification",
"reasonCodes": [],
"occurredAt": 1790762445000,
"deliveryId": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example"
}
}import { createHmac, timingSafeEqual } from 'node:crypto';
// HMAC-SHA256 over `${timestamp}.${rawBody}`, sent as "sha256=<hex>".
export function isValid(secret, timestamp, rawBody, header) {
const expected = 'sha256=' + createHmac('sha256', secret)
.update(`${timestamp}.${rawBody}`).digest('hex');
const a = Buffer.from(expected);
const b = Buffer.from(header);
return a.length === b.length && timingSafeEqual(a, b);
}Información útil
- Envía el encabezado Idempotency-Key; un reintento devuelve la misma sesión sin volver a mostrar el enlace.
- Un evento firmado es una notificación, no una fuente de autoridad. Verifícalo, registra el ID de entrega y luego consulta el estado de la sesión; actúa según ese estado.
- Los eventos nunca incluyen la referencia de tu cliente, su nombre ni datos de su documento.
- El enlace de retorno debe usar un host registrado para tu organización. Consulta el estado con intervalos cada vez mayores, ya que se aplican límites de solicitudes.
Protección de datos
A continuación se describe el funcionamiento actual del producto según la documentación pública. Para consultar los términos legales, lee la política de privacidad, el anexo de tratamiento de datos y la lista de subencargados.
Consentimiento antes de empezar
Antes de activar la cámara, la página alojada muestra un aviso de privacidad con el nombre de tu empresa, el propósito y tu enlace de privacidad. Primero, una persona autorizada de tu organización registra la base jurídica; hasta entonces, se rechaza la creación de sesiones.
Sellado en el navegador
Las fotos y los fotogramas de vídeo se cifran en el navegador del cliente antes de cargarse y se usan únicamente para esa verificación. El contenido multimedia original permanece sellado en Backoffice.
Aislamiento por organización
Cada sesión y cada consulta pertenecen a una sola organización. Una consulta de estado para una sesión de otra organización devuelve «no encontrado», igual que si el ID no existiera.
Acceso controlado a las pruebas
Solo los administradores pueden abrir las pruebas originales; cada apertura requiere una comprobación de autenticación reforzada y queda auditada. Se bloquea la visualización si no se puede escribir la entrada de auditoría. Los demás roles ven hallazgos y mediciones, no los originales.
Sin datos personales en los eventos
Los eventos de webhook incluyen ID, estados y códigos de motivo. No incluyen nombres, datos de documentos ni la referencia de tu cliente.
Enlaces de corta duración
Un enlace que nunca se abre caduca junto con su sesión. Cuando el cliente lo abre por primera vez, el tiempo para terminar es limitado; una sesión que espera revisión no caduca mientras permanece a la espera.
Conservación y eliminación
Noxtica no elimina automáticamente los datos de verificación de KYC ni las pruebas, y no establece una fecha de conservación para ellos. Permanecen en tu organización hasta que un administrador de la organización los elimine.
Un administrador elimina una verificación en Backoffice indicando un motivo, escribiendo una confirmación y completando una comprobación de autenticación reforzada. La eliminación suprime la verificación, sus sesiones, los archivos de pruebas, los registros y las decisiones de revisión. No se puede deshacer. Se conservan los registros de uso para facturación, los comprobantes de base jurídica, la referencia opaca del cliente y el registro de auditoría. Ninguna clave de API de servidor puede eliminar una verificación.
La eliminación de datos de una persona se tramita como una solicitud en Backoffice: otro administrador la aprueba, una retención legal la bloquea, cada elemento genera un comprobante y un evento firmado informa del resultado sin incluir un ID de la persona.
Eres responsable de los avisos, los consentimientos y la base jurídica para recopilar pruebas de identidad de tus clientes en cada jurisdicción en la que operes. Noxtica no es una agencia de informes de consumidores. No uses los resultados para determinar la elegibilidad para créditos, seguros, empleo o vivienda.
Más allá de las personas: verificación de empresas y comerciantes
Verificación de empresas (KYB) e incorporación de comerciantes (KYM). Disponible. Se habilita para tu cuenta a petición. La API pública de KYB se habilita por cuenta.
Cómo empezar
La verificación de identidad se habilita por organización. Habla con el equipo, confirma tu caso de uso y tu jurisdicción, y tu equipo de cuenta habilitará el módulo.
- Habla con el equipo sobre tu caso de uso y los mercados en los que operas.
- Tu equipo de cuenta habilita el módulo y una persona autorizada de tu organización registra la base jurídica y la configuración de la página alojada en Backoffice.
- Crea una sesión con la API o envía una invitación de un solo uso desde Backoffice.
Preguntas frecuentes
¿Noxtica aprueba o rechaza a mis clientes?
No. Noxtica devuelve señales automatizadas con sus motivos y una captura completada queda a la espera en tu cola de revisión. Solo el estado completed indica una aprobación, que se registra después de que un administrador de tu organización apruebe o anule el caso.
¿El cliente tiene que instalar una aplicación?
No. El flujo funciona en un navegador actual de móvil o de escritorio. En un ordenador, el cliente puede escanear un código QR para continuar en un teléfono. Algunos navegadores integrados en aplicaciones no son compatibles; en ese caso, la página pide al cliente que abra el enlace en su propio navegador.
¿Qué documentos se admiten?
Pasaportes, documentos nacionales de identidad, permisos de conducir y permisos de residencia. Tú eliges los tipos que acepta cada verificación y los países emisores se configuran por cuenta.
¿Cómo consulto el resultado?
Consulta el estado de la sesión desde tu servidor o recibe un evento firmado y luego consulta el estado. Actúa según el estado que devuelva la consulta, no según el contenido del evento.
¿La verificación de presencia real demuestra que la persona es quien dice ser?
No. Los resultados de presencia real y de ataques de presentación son pruebas para quien revisa el caso. La detección de ataques de presentación es orientativa: la puntuación es información, no un veredicto de presencia real o suplantación, y el caso sigue en revisión.
¿Durante cuánto tiempo se conservan las imágenes y los resultados?
Noxtica no elimina automáticamente los datos de verificación ni las pruebas, y no establece una fecha de conservación. Permanecen en tu organización hasta que un administrador los elimine desde Backoffice.
¿Puedo integrar la página alojada en mi propio sitio?
De forma predeterminada, se usa una redirección a página completa o se abre una pestaña nueva. La página alojada rechaza la integración en un iframe, salvo que esta esté habilitada para tu organización.
¿Puedo activar la verificación de identidad por mi cuenta?
Por ahora, no. Se habilita por organización según una disponibilidad controlada. Contacta con el equipo para hablar de tu caso de uso y tu jurisdicción.
¿Los resultados son una prueba legal de identidad?
No. Los resultados son probabilísticos, pueden equivocarse en ambos sentidos y no constituyen una prueba legal de identidad. Alguien de tu organización debería revisar cualquier decisión desfavorable antes de que afecte a un cliente.
¿Ofrecen verificación de empresas?
Sí. Verificación de empresas (KYB) e incorporación de comerciantes (KYM): disponible, se habilita para tu cuenta a petición.