ホスト型KYC
Noxticaが提供するオンライン本人確認
企業はNoxticaを利用して、アプリのインストールなしでブラウザーから直接顧客の本人確認を行えます。
最終判断はお客様にお任せします。判断材料をお届けします。
- アプリのインストール不要
- 署名付きWebhookとステータスAPI
- 担当者による確認プロセス
- チームが判断できる設計
お客様がブラウザーで完了できる本人確認
Noxticaが、お客様の一連の手続きをホストします。カメラの案内、書類と自撮り写真の撮影、実在する人物かを確認するステップ、結果画面まで対応します。お客様のサーバーでセッションを作成し、結果を取得できます。お客様はブラウザーから離れる必要がありません。
アプリ不要で、手間を軽減
お客様はスマートフォンやパソコンでリンクを開くだけです。インストールは不要です。パソコンを利用中のお客様は、QRコードを使ってスマートフォンで続けられます。
判断するのはお客様のチーム
書類、顔、実在する人物かどうかのチェックで、理由付きの自動判定シグナルが生成されます。お客様の組織の担当者が内容を確認します。Noxticaが自動で承認することはありません。
撮影データはお客様のサーバーを経由しない
ホスト型ページが証拠データを収集し、暗号化した状態でアップロードします。お客様のサーバーがお客様の回答や撮影データを直接受け取ることはありません。
すべてのケースを監査可能
各本人確認には理由、バージョン管理された確認記録、Backofficeでの判断ごとの監査記録が保存されます。
1つの連携方法、2つの開始方法
APIを使ってバックエンドからセッションを作成するか、Backofficeからコードを書かずに使い切りの招待を送信できます。
アカウントごとに利用設定
本人確認は、利用を管理したうえでテナントごとに提供されます。お客様のアカウントチームが、組織や管轄地域に適用される内容をご案内します。
API呼び出しから結果まで
全体は8つのステップです。お客様のサーバーで開始し、結果を取得します。お客様が行う操作は、Noxticaがホストするページ上で完了します。
セッションを作成
お客様のサーバーから、独自の不透明な顧客参照情報を使ってSessions APIを呼び出します。レスポンスにはセッションIDと使い切りリンクが含まれます。
リンクを送信
お客様をリダイレクトする、新しいタブで開く、メールやメッセージで送る、QRコードとして表示する方法があります。
必要に応じてスマートフォンに切り替え
パソコンでホスト型ページを開くと、QRコードとリンクのコピー方法が表示され、スマートフォンのカメラで続けられます。
書類を撮影
リアルタイムのカメラ案内で、反射、ぼやけ、傾き、距離を調整できます。書類の表面を撮影し、裏面がある種類の場合は裏面も撮影します。
自撮り写真を撮影
書類上の顔写真との照合に使う自撮り写真を、案内に沿って撮影します。
実在する人物かどうかの確認を完了
頭の動きとまばたきを含む、短い案内付きの手順です。撮影したフレームはサーバーで再確認されます。
内容を確認
Noxticaが申請を処理します。撮影が完了したケースは、組織の担当者が判断を記録するまでBackofficeの確認キューで待機します。
結果を取得
お客様のサーバーでセッションのステータスを取得するか、署名付きイベントを受信してからステータスを取得します。取得したステータスに基づいて対応してください。
データの送信先
2つの通信経路は分離されています。お客様のサーバーはサーバーキーを使ってNoxtica APIと通信し、お客様は使い切りリンクを使ってホスト型ページと通信します。証拠データはお客様のブラウザーからNoxticaに送られ、お客様のサーバーを経由しません。
お客様に表示される画面
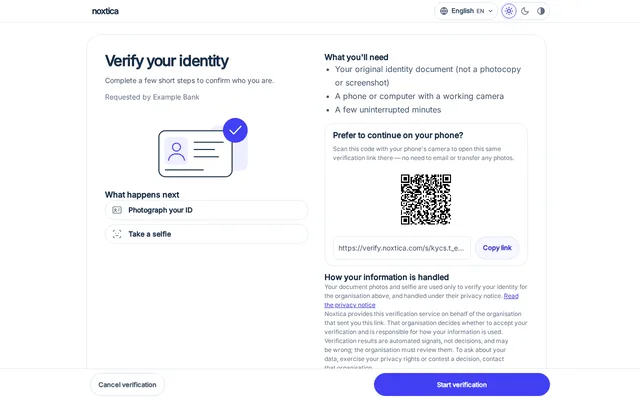
これらは、架空の見本書類と架空の顔を使ったホスト型フローの画面です。このページに実在の人物や身分証明書は表示されていません。
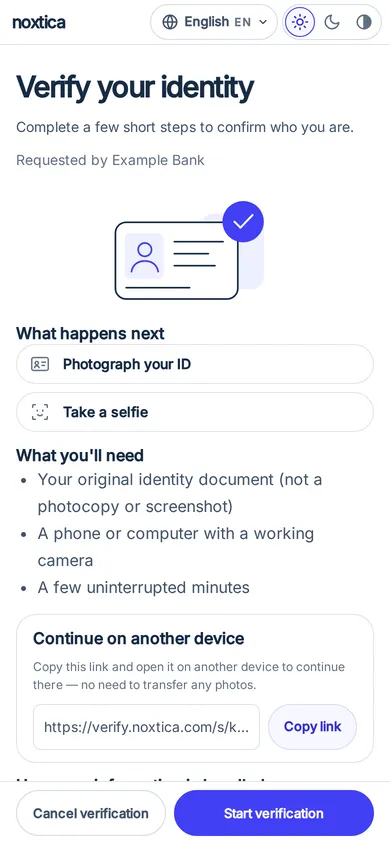
事業者名、目的、わかりやすい開始ボタン。 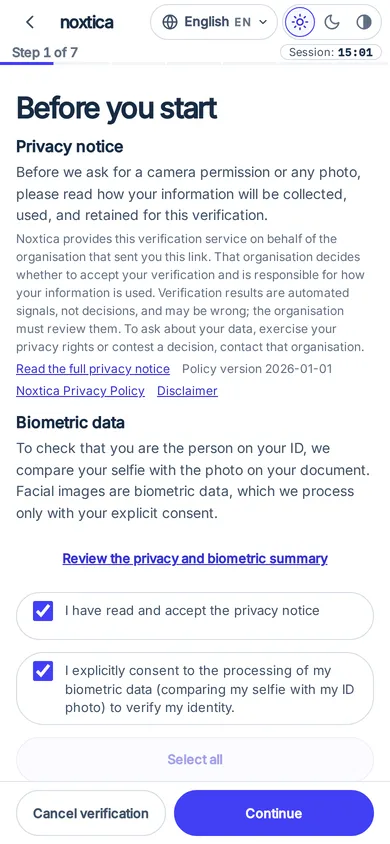
撮影を始める前にプライバシー通知を表示。 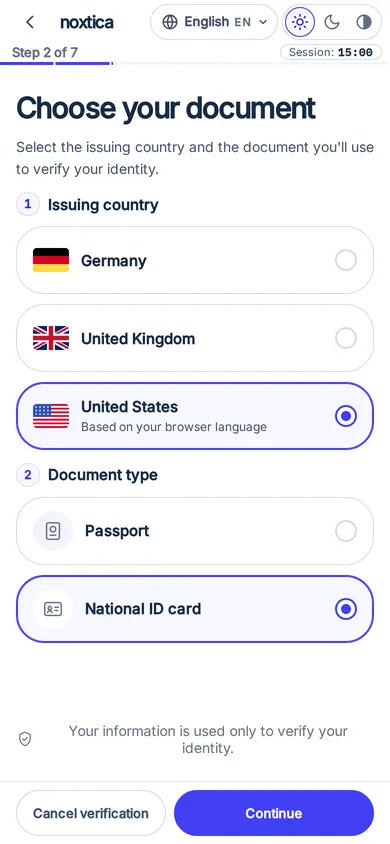
お客様が書類の種類と発行国を選択。 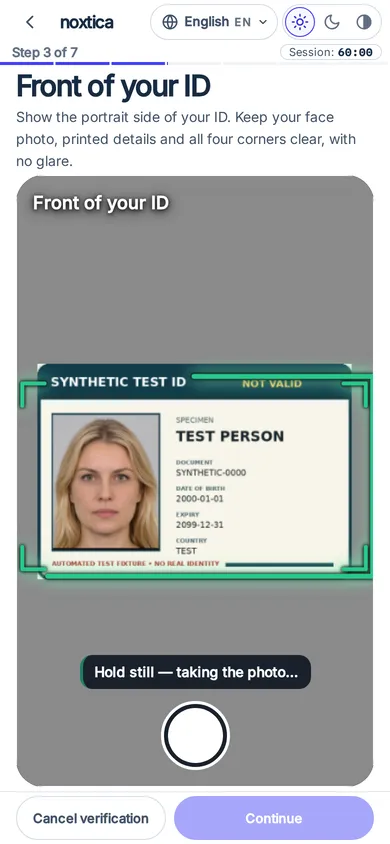
架空の見本カードを使ったリアルタイム案内。 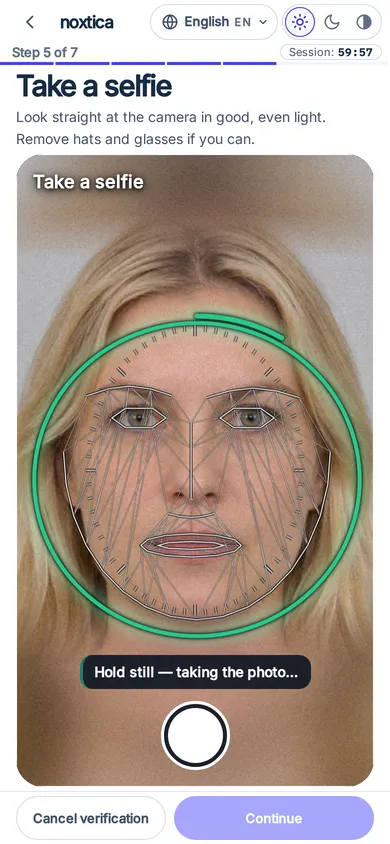
架空の顔を使った案内付き自撮り。 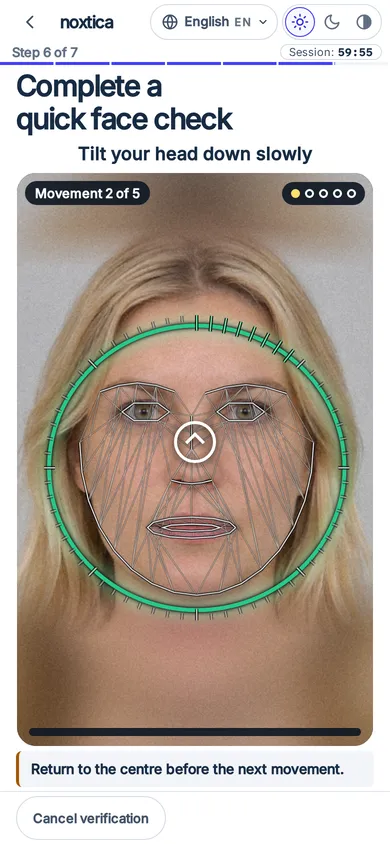
短い案内付きの実在する人物かどうかの確認。 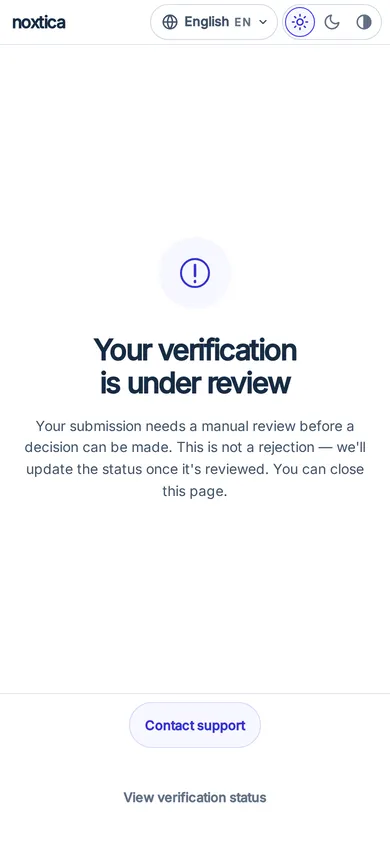
結果画面:確認中であり、承認ではありません。
36言語に対応し、アクセシビリティにも配慮
ページは端末の言語で開き、アラビア語、ペルシア語、ヘブライ語では右から左に読むレイアウトで表示されます。ライト、ダーク、高コントラストのテーマ、スクリーンリーダー向けラベル、キーボード操作、動きを抑える設定に対応しています。
対応する書類と国
- パスポート
- 国民IDカード
- 運転免許証
- 在留許可証
4種類の書類のうち、本人確認で受け付ける種類を選択できます。パスポートは個人情報ページを撮影します。その他の3種類は表面と裏面を撮影します。
発行国は公開リストで固定されず、アカウントごとに設定されます。お客様には、ご自身の言語で国名が表示されます。対応範囲をお客様に案内する前に、利用する市場についてお問い合わせください。
追加の任意ステップは、お客様の組織で有効になっている場合にのみ適用されます。
チェック項目
以下の各チェックで、確認担当者とお客様独自のリスクルールに使う証拠が生成されます。いずれも判断そのものではありません。
書類チェック
書類を読み取り、種類を分類し、機械読取領域がある書類ではその領域を検証します。画面を再撮影した痕跡や印刷物の兆候を確認し、身分証明書が写っていない写真には再撮影のフラグを付けます。
顔の照合
書類上の顔写真と自撮り写真を照合します。一致度が低い場合は、確認担当者が判断するための情報になります。本人を自動的に拒否するものではありません。
実在する人物かどうかの確認
頭の動きとまばたきを含む案内付きの手順で、求められた動作が行われたことを確認します。撮影フレームはサーバーで再確認されます。ブラウザー側の判定で結果を悪化させることはありますが、失敗したチェックを成功に覆すことはありません。
提示攻撃のシグナル
提示攻撃検知は参考情報です。Noxticaは結果を報告しますが、それだけで判断することはありません。スコアは情報であり、実在する人物か偽装かの判定ではありません。ケースは確認対象のままです。
完全自動の承認はありません
Noxticaが複数のチェック結果から承認を自動で決めることはありません。自動処理の完了後、ケースはお客様の組織の担当者による確認を待ちます。
承認を意味するのはcompletedだけです。それ以外のステータスは、後続のステータスを確認するまで未承認として扱ってください。
チェック結果がどれほど良好でも、それだけでホスト型本人確認が本人確認済みになることはありません。
確認中のケースを自動で拒否しないでください。確認中とは、確信を持った答えがなく、担当者による確認が必要な状態です。
サーバーで取得できるステータス
pending- セッションは作成済みで、リンクはまだ開かれていません。
opened- お客様がリンクを開きました。
verifying- 申請を処理しています。
review_pending- 処理が完了し、Backofficeの確認キューで判断が必要な状態です。拒否でも承認でもありません。
completed- 判断によりセッションが承認されました。
unverified- 否定的な結果で処理が完了しました。
error- 障害または拒否により、処理を完了できませんでした。
expired- リンクまたは完了までの期限が切れました。
確認担当者
撮影が完了したケースは、BackofficeのKYC確認キューで待機します。管理者が「承認」または「上書き」を選択すると、どちらの場合もセッションが完了します。「エスカレーションを記録」ではセッションの状態は変わりません。判断には管理者ロールと追加認証が必要です。判断ごとにバージョン管理された確認記録と監査記録が作成されます。
開発者向け
2回の呼び出しと1つのイベント。以下はすべてサンプルです。キー、ID、顧客参照情報は例示用です。
curl -X POST https://collect.noxtica.com/v1/kyc/sessions \
  -H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: 7d9e2c64-example-0001" \
  -d '{
    "subjectRef": "cust_4821",
    "purpose": "Open your account",
    "returnUrl": "https://merchant.example.com/kyc/return"
}'{
"ok": true,
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"url": "https://verify.noxtica.com/s/<one-time-token>",
"expiresAt": 1790762445000,
"requestId": "req-example"
}curl https://collect.noxtica.com/v1/kyc/sessions/3fa85f64-5717-4562-b3fc-2c963f66afa6 \
-H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY"
# { "ok": true, "session": { "status": "review_pending", ... } }POST /your/webhook (headers: X-Noxtica-Signature, X-Noxtica-Timestamp,
X-Noxtica-Event, X-Noxtica-Delivery)
{
"id": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example",
"type": "kyc.session.completed",
"created_at": 1790762445000,
"tenant_id": "t_example",
"data": {
"schemaVersion": "1",
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"status": "completed",
"verificationId": "9b1c4e52-example-verification",
"reasonCodes": [],
"occurredAt": 1790762445000,
"deliveryId": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example"
}
}import { createHmac, timingSafeEqual } from 'node:crypto';
// HMAC-SHA256 over `${timestamp}.${rawBody}`, sent as "sha256=<hex>".
export function isValid(secret, timestamp, rawBody, header) {
const expected = 'sha256=' + createHmac('sha256', secret)
.update(`${timestamp}.${rawBody}`).digest('hex');
const a = Buffer.from(expected);
const b = Buffer.from(header);
return a.length === b.length && timingSafeEqual(a, b);
}知っておきたいこと
- Idempotency-Keyヘッダーを送信すると、再試行時には同じセッションが返され、リンクが再び開示されることはありません。
- 署名付きイベントは通知であり、判断の根拠そのものではありません。署名を検証し、配信IDを記録してからセッションステータスを取得し、その結果に基づいて対応してください。
- イベントにお客様の顧客参照情報、氏名、書類の値が含まれることはありません。
- リターンリンクには、お客様の組織に登録されたホストを使用してください。レート制限があるため、間隔を徐々に延ばしながらステータスをポーリングしてください。
データ保護
以下は公開ドキュメントに基づく、現在の製品の動作です。法的条件については、プライバシーポリシー、データ処理補足契約、サブプロセッサー一覧をご確認ください。
同意を最初に確認
カメラを起動する前に、ホスト型ページで事業者名、目的、プライバシーリンクを含む通知を表示します。組織の権限を持つ担当者が、事前に法的根拠を記録する必要があります。記録されるまではセッションの作成が拒否されます。
ブラウザー内で暗号化
写真と動画のフレームはアップロード前にお客様のブラウザーで暗号化され、その本人確認にのみ使用されます。元のメディアは暗号化された状態でBackofficeに保管されます。
テナントごとに分離
各セッションと各読み取りは、1つの組織に属します。別の組織に属するセッションのステータスを取得すると、存在しないIDの場合と同じく「見つかりません」が返されます。
証拠データへのアクセスを管理
元の証拠データを開けるのは管理者のみです。開くたびに追加認証が必要で、監査記録が作成されます。監査記録を作成できない場合、表示はブロックされます。その他のロールでは、元データではなく所見と測定値を確認できます。
イベントに個人データを含めない
Webhookイベントに含まれるのはID、ステータス、理由コードです。氏名、書類の値、お客様の顧客参照情報は含まれません。
有効期間が限られたリンク
一度も開かれなかったリンクは、セッションとともに期限切れになります。お客様が初めてリンクを開いた後は、完了までの時間が制限されます。確認待ちのセッションは、待機中に期限切れになりません。
保管と削除
Noxticaは、KYC本人確認の詳細や証拠データを自動で削除せず、保管期限も設定しません。テナント管理者が削除するまで、お客様のテナントに保管されます。
管理者は理由を入力し、文字入力による確認と追加認証を行ってから、Backofficeで本人確認を削除します。削除すると、本人確認、そのセッション、証拠ファイルと記録、確認判断が削除されます。元に戻すことはできません。請求使用記録、法的根拠の記録、不透明な顧客参照情報、監査記録は残ります。サーバーAPIキーでは本人確認を削除できません。
データ主体の消去は、Backofficeから申請します。別の管理者が承認し、法的保全措置がある場合はブロックされます。各項目について記録が残り、署名付きイベントで主体IDを含めずに結果を通知します。
お客様には、サービスを提供する各管轄地域で、お客様から本人確認の証拠を収集するための通知、同意、法的根拠を整備する責任があります。Noxticaは消費者信用情報機関ではありません。結果を信用、保険、雇用、住宅の適格性判断に使用しないでください。
個人に加え、法人・加盟店の確認にも対応
法人確認(KYB)と加盟店登録(KYM)。ご利用いただけます。ご要望に応じてお客様のアカウントで有効化します。公開KYB APIはアカウントごとに有効化されます。
利用を開始する
本人確認はテナントごとに提供されます。チームにご相談のうえ、利用目的と管轄地域をご確認ください。アカウントチームがお客様向けにモジュールを設定します。
- 利用目的とサービス提供地域について、チームにご相談ください。
- アカウントチームがモジュールを設定します。組織の権限を持つ担当者がBackofficeで法的根拠とホスト型ページの設定を記録します。
- APIでセッションを作成するか、Backofficeから使い切りの招待を送信します。
よくある質問
Noxticaがお客様を承認または拒否しますか?
いいえ。Noxticaは理由付きの自動判定シグナルを返し、撮影が完了したケースはお客様の確認キューで待機します。承認を意味するのはcompletedだけです。組織の管理者が承認または上書きした後に表示されます。
お客様はアプリをインストールする必要がありますか?
いいえ。最新のモバイルまたはデスクトップのブラウザーで手続きを進められます。パソコンでは、QRコードを読み取ってスマートフォンで続けられます。一部のアプリ内ブラウザーには対応していません。その場合、普段お使いのブラウザーでリンクを開くよう案内します。
どの書類に対応していますか?
パスポート、国民IDカード、運転免許証、在留許可証に対応しています。本人確認で受け付ける書類の種類はお客様が選択でき、発行国はアカウントごとに設定されます。
結果を確認するにはどうすればよいですか?
お客様のサーバーでセッションステータスを取得するか、署名付きイベントを受信してからステータスを取得してください。イベント本文ではなく、取得したステータスに基づいて対応してください。
実在する人物かどうかの確認で、その人が実在すると証明できますか?
いいえ。実在する人物かどうかの確認結果と提示攻撃の結果は、確認担当者が判断するための情報です。提示攻撃検知は参考情報です。スコアは情報であり、実在する人物か偽装かの判定ではありません。ケースは確認対象のままです。
画像や結果はどのくらい保管されますか?
Noxticaは本人確認の詳細や証拠データを自動で削除せず、保管期限も設定しません。テナント管理者がBackofficeから削除するまで、お客様のテナントに保管されます。
ホスト型ページを自社サイトに埋め込めますか?
通常はページ全体をリダイレクトするか、新しいタブで開きます。お客様の組織で埋め込みが利用可能でない限り、ホスト型ページはiframeへの埋め込みを拒否します。
自分で本人確認を有効にできますか?
現在はできません。利用を管理したうえでテナントごとに提供しています。利用目的と管轄地域について、チームにお問い合わせください。
結果は法的な本人確認の証明になりますか?
いいえ。結果は確率に基づくため、誤りが生じる可能性があり、法的な本人確認の証明にはなりません。お客様に不利益となる判断を適用する前に、組織の担当者が確認してください。
法人確認を利用できますか?
はい。法人確認(KYB)と加盟店登録(KYM)をご利用いただけます。ご要望に応じてお客様のアカウントで有効化します。