Värdbaserad KYC
Identitetsverifiering via Noxtica
Företag använder Noxtica för att verifiera kunders identitet direkt i webbläsaren — ingen app behöver installeras.
Du fattar beslutet. Vi lämnar över underlaget.
- Ingen app att installera
- Signerade webhooks och ett status-API
- Möjlighet till manuell granskning
- Utformat för att ert team ska fatta besluten
Identitetskontroller som kunderna slutför i webbläsaren
Noxtica hanterar hela kundresan: kameravägledning, insamling av dokument och selfie, steget för kontroll av att personen är verklig och resultatskärmen. Er server skapar en session och läser resultatet. Kunden lämnar aldrig webbläsaren.
Ingen app, inga hinder
Kunden öppnar en länk på en telefon eller dator. Inget behöver installeras, och den som använder en dator kan fortsätta på en telefon genom att skanna en QR-kod.
Ert team fattar besluten
Kontroller av dokument, ansikte och att personen är verklig ger automatiserade signaler med motiveringar. En person i er organisation granskar dem. Noxtica godkänner aldrig någon automatiskt.
Insamlingen sker utanför era servrar
Den webbaserade sidan samlar in underlaget och laddar upp det förseglat. Er server tar aldrig emot kundens svar eller själva insamlingen.
Varje ärende kan granskas i efterhand
Varje verifiering innehåller sina motiveringar, en versionshanterad granskningspost och en granskningsloggspost för varje beslut i ert Backoffice.
En integration, två sätt att komma igång
Skapa sessioner från er backend med API:et, eller skicka engångsinbjudningar från Backoffice utan att skriva kod.
Aktiveras för er
Identitetsverifiering aktiveras per kundkonto och är tillgänglig under kontrollerade former. Ert kontoteam bekräftar vad som gäller för er organisation och jurisdiktion.
Från API-anrop till resultat
Hela flödet består av åtta steg. Er server startar och avslutar det. Kundens steg sker på sidan som Noxtica tillhandahåller.
Skapa en session
Er server anropar sessions-API:et med er egen ogenomskinliga kundreferens. Svaret innehåller ett sessions-id och en engångslänk.
Skicka länken
Omdirigera kunden, öppna en ny flik, skicka länken via e-post eller meddelande, eller visa den som en QR-kod.
Byt till telefon vid behov
På en dator erbjuder den webbaserade sidan en QR-kod och ett alternativ för att kopiera länken, så att kunden kan fortsätta med telefonens kamera.
Fotografera dokumentet
Kameravägledning i realtid hjälper kunden att hantera blänk, oskärpa, lutning och avstånd. Dokumentets framsida fotograferas, och även baksidan om dokumenttypen har en sådan.
Ta en selfie
En vägledd selfie tas för jämförelse med porträttet på dokumentet.
Genomför steget för kontroll av att personen är verklig
En kort, vägledd sekvens med huvudrörelser och en blinkning. Bildrutorna kontrolleras på nytt på servern.
Granska
Noxtica behandlar det inskickade underlaget. En slutförd insamling väntar i granskningskön i ert Backoffice tills någon i er organisation registrerar ett beslut.
Läs resultatet
Er server läser sessionsstatusen eller tar emot en signerad händelse och läser sedan statusen. Agera utifrån statusen som läsningen returnerar.
Vart uppgifterna skickas
Två separata flöden: er server kommunicerar med Noxticas API med en servernyckel, och kunden använder den webbaserade sidan med en engångslänk. Underlaget skickas från kundens webbläsare till Noxtica. Det passerar inte genom era servrar.
Det här ser kunden
Skärmbilderna kommer från det webbaserade flödet och visar ett syntetiskt exempeldokument och ett syntetiskt ansikte. Ingen verklig person eller identitetshandling förekommer på den här sidan.
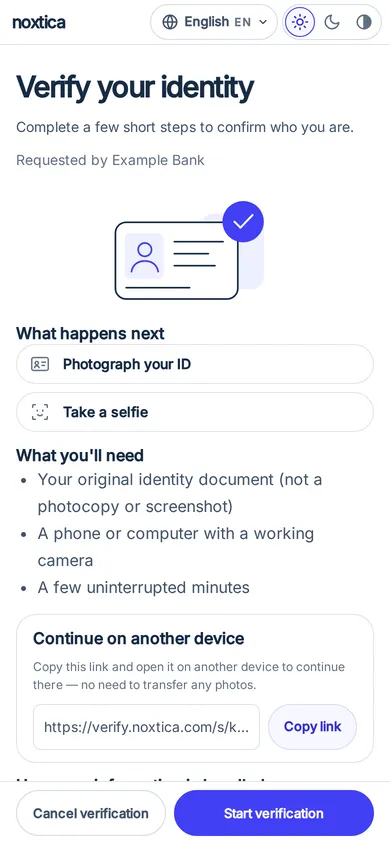
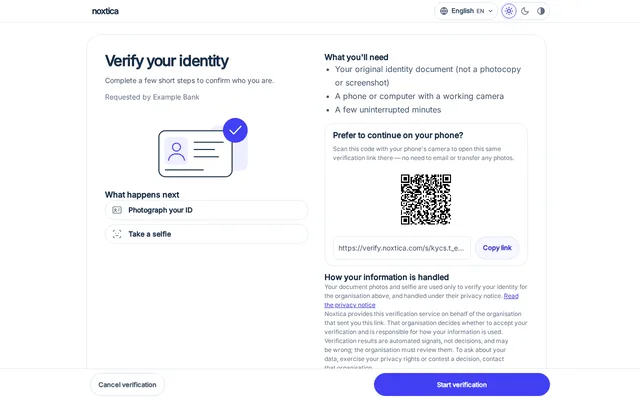
Företaget, syftet och en tydlig startknapp. 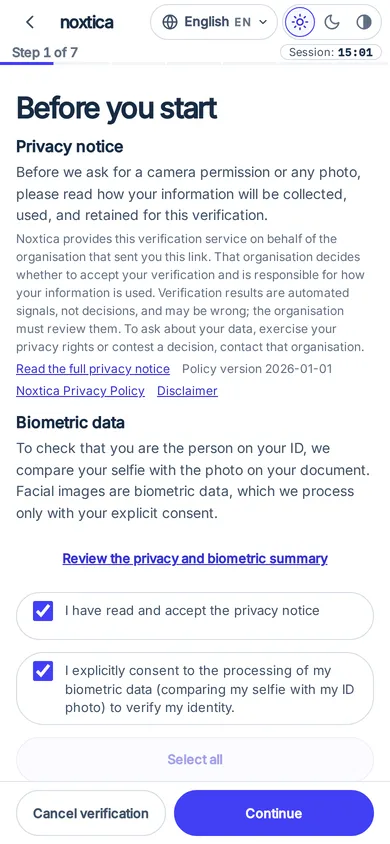
Ett integritetsmeddelande visas innan något samlas in. 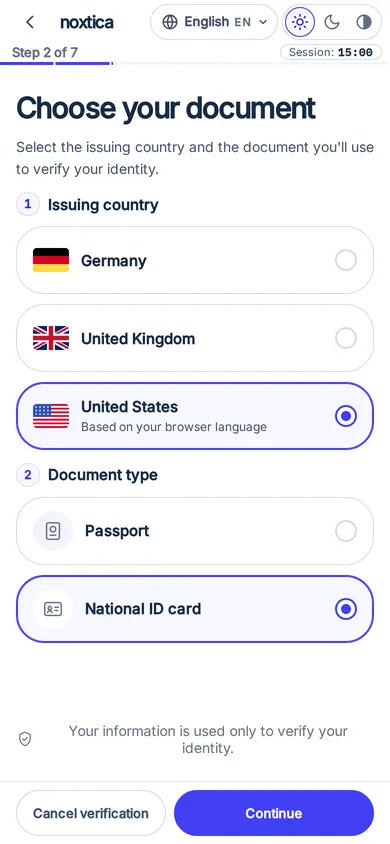
Kunden väljer dokumenttyp och utfärdandeland. 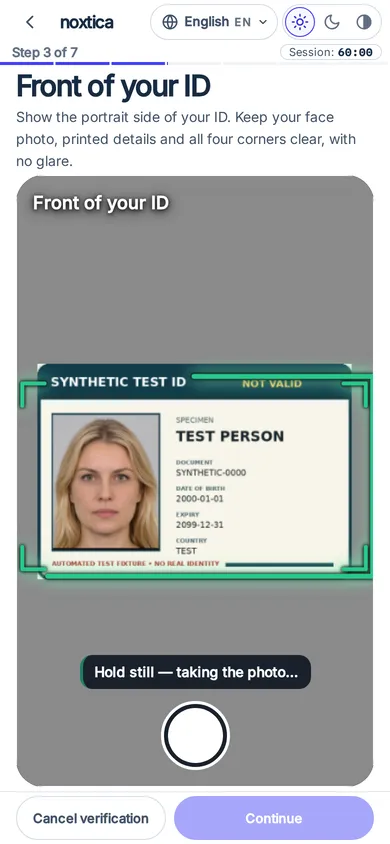
Vägledning i realtid med ett syntetiskt exempelkort. 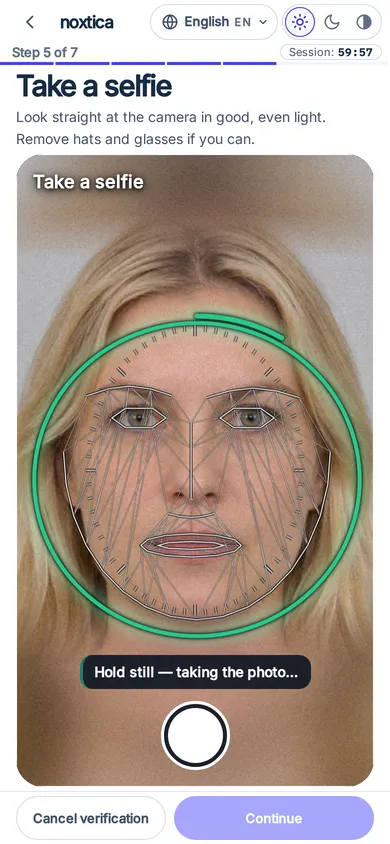
En vägledd selfie med ett syntetiskt ansikte. 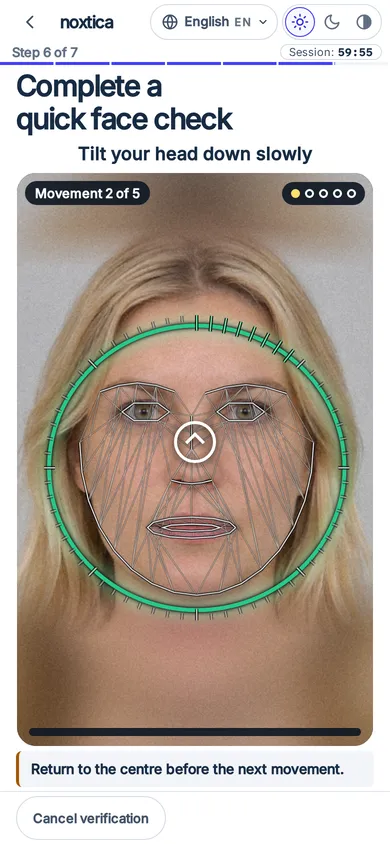
En kort, vägledd sekvens för kontroll av att personen är verklig. 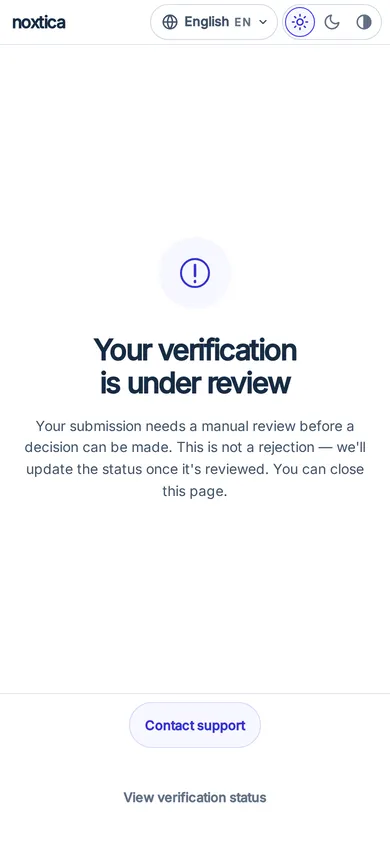
Resultatskärmen: under granskning, inte godkänd.
Tillgängligt på 36 språk
Sidan öppnas på enhetens språk, med höger-till-vänster-layout för arabiska, persiska och hebreiska. Ljust, mörkt och högkontrastläge, skärmläsaretiketter, tangentbordsstöd och reducerad rörelse är inbyggda.
Dokument och länder som stöds
- Pass
- Nationellt id-kort
- Körkort
- Uppehållstillstånd
Ni väljer vilka av dessa fyra dokumenttyper som godtas vid varje verifiering. Pass fotograferas på datasidan. De tre andra dokumenttyperna fotograferas framifrån och bakifrån.
Utfärdandeländer konfigureras per konto och finns inte i en fast offentlig lista. Kunden ser landsnamn på sitt eget språk. Fråga oss om marknaderna ni verkar på innan ni lovar kunderna att de stöds.
Valfria extrasteg gäller bara när de har aktiverats för er organisation.
Vad kontrollerna granskar
Varje kontroll nedan ger underlag till granskaren och till era egna riskregler. Ingen av dem fattar ett beslut.
Dokumentkontroller
Dokumentet läses av och dokumenttypen klassificeras. Den maskinläsbara zonen valideras när dokumentet har en sådan. Tecken på att en skärm har fotograferats på nytt eller att dokumentet är en utskrift eftersöks, och ett foto som inte visar en identitetshandling markeras för ny fotografering.
Ansiktsmatchning
Porträttet på dokumentet jämförs med selfien. En svag matchning är underlag för granskaren. Den innebär inte att personen automatiskt nekas.
Kontroll av att personen är verklig
En vägledd sekvens med huvudrörelser och en blinkning visar att den begärda rörelsen utfördes. Bildrutorna kontrolleras på nytt på servern. Webbläsaren kan bara försämra ett resultat, aldrig rädda en underkänd kontroll.
Signaler om presentationsattacker
Detektering av presentationsattacker är vägledande. Noxtica rapporterar resultatet men låter det aldrig avgöra ärendet. Poängen är information, inte ett besked om att personen är verklig eller att ett försök är falskt, och ärendet ligger kvar för granskning.
Inga helt automatiserade godkännanden
Noxtica omvandlar aldrig en uppsättning kontrollresultat till ett godkännande. Den automatiserade körningen avslutas med att ärendet väntar på en person i er organisation.
Endast completed innebär ett godkännande. Behandla varje annan status som ej godkänd tills ni har läst en senare status.
Inget kontrollresultat, hur bra det än är, verifierar i sig en webbaserad identitet.
Avslå inte automatiskt efter granskning. Granskning betyder att svaret inte är säkert och att en person bör titta på ärendet.
Statusar som er server kan läsa
pending- Sessionen finns och länken har inte öppnats.
opened- Kunden har öppnat länken.
verifying- Det inskickade underlaget behandlas.
review_pending- Behandlingen är klar och ett beslut behövs i granskningskön i ert Backoffice. Det innebär varken avslag eller godkännande.
completed- Ett beslut har godkänt sessionen.
unverified- Behandlingen är klar med ett negativt utfall.
error- Behandlingen kunde inte slutföras på grund av ett fel eller en nekad begäran.
expired- Länken eller tiden för att slutföra flödet har löpt ut.
Era granskare
En slutförd insamling väntar i KYC-granskningskön i Backoffice. En administratör väljer Godkänn eller Åsidosätt, och båda alternativen slutför sessionen. Registrerad eskalering lämnar sessionen oförändrad. Beslut kräver administratörsrollen och en extra verifieringskontroll. Varje beslut skapar en versionshanterad granskningspost och en granskningsloggspost.
För utvecklare
Två anrop och en händelse. Allt nedan är syntetiskt: nyckeln, id-numren och kundreferensen är exempel.
curl -X POST https://collect.noxtica.com/v1/kyc/sessions \
  -H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: 7d9e2c64-example-0001" \
  -d '{
    "subjectRef": "cust_4821",
    "purpose": "Open your account",
    "returnUrl": "https://merchant.example.com/kyc/return"
}'{
"ok": true,
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"url": "https://verify.noxtica.com/s/<one-time-token>",
"expiresAt": 1790762445000,
"requestId": "req-example"
}curl https://collect.noxtica.com/v1/kyc/sessions/3fa85f64-5717-4562-b3fc-2c963f66afa6 \
-H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY"
# { "ok": true, "session": { "status": "review_pending", ... } }POST /your/webhook (headers: X-Noxtica-Signature, X-Noxtica-Timestamp,
X-Noxtica-Event, X-Noxtica-Delivery)
{
"id": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example",
"type": "kyc.session.completed",
"created_at": 1790762445000,
"tenant_id": "t_example",
"data": {
"schemaVersion": "1",
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"status": "completed",
"verificationId": "9b1c4e52-example-verification",
"reasonCodes": [],
"occurredAt": 1790762445000,
"deliveryId": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example"
}
}import { createHmac, timingSafeEqual } from 'node:crypto';
// HMAC-SHA256 over `${timestamp}.${rawBody}`, sent as "sha256=<hex>".
export function isValid(secret, timestamp, rawBody, header) {
const expected = 'sha256=' + createHmac('sha256', secret)
.update(`${timestamp}.${rawBody}`).digest('hex');
const a = Buffer.from(expected);
const b = Buffer.from(header);
return a.length === b.length && timingSafeEqual(a, b);
}Bra att känna till
- Skicka en Idempotency-Key-header så returnerar ett nytt försök samma session utan att länken visas igen.
- En signerad händelse är en avisering, inte en auktoritativ källa. Verifiera den, registrera leverans-id:t och läs sedan sessionsstatusen. Agera utifrån den.
- Händelser innehåller aldrig kundreferens, namn eller dokumentuppgifter.
- Returlänken måste använda en värd som är registrerad för er organisation. Läs statusen med allt längre intervall eftersom hastighetsbegränsningar gäller.
Dataskydd
Nedan beskrivs hur produkten fungerar i dag, enligt den offentliga dokumentationen. Läs integritetspolicyn, personuppgiftsbiträdesavtalet och listan över underbiträden för de juridiska villkoren.
Samtycke först
Innan kameran öppnas visar den webbaserade sidan ett integritetsmeddelande med ert företagsnamn, syftet och er integritetslänk. En behörig person i er organisation registrerar först den rättsliga grunden. Innan den har registrerats nekas skapandet av sessioner.
Förseglat i webbläsaren
Foton och videobildrutor krypteras i kundens webbläsare före uppladdning och används endast för den aktuella verifieringen. Originalmaterialet förblir förseglat i Backoffice.
Isolerat per kundkonto
Varje session och varje läsning tillhör en organisation. En statusläsning för en session som tillhör en annan organisation returnerar att den inte hittades, precis som för ett okänt id.
Kontrollerad åtkomst till underlag
Endast administratörer får öppna originalunderlag. Varje öppning kräver en extra verifieringskontroll och loggas. Visning blockeras om granskningsloggsposten inte kan skrivas. Andra roller ser resultat och mätvärden, inte original.
Inga personuppgifter i händelser
Webhook-händelser innehåller id:n, statusar och orsakskoder. De innehåller inte namn, dokumentuppgifter eller er kundreferens.
Länkar med begränsad giltighet
En länk som aldrig öppnas upphör att gälla tillsammans med sessionen. När kunden har öppnat den första gången är tiden för att slutföra flödet begränsad. En session som väntar på granskning löper inte ut medan den väntar.
Lagring och radering
Noxtica raderar inte uppgifter eller underlag från KYC-verifieringar automatiskt och anger inget lagringsdatum för dem. De finns kvar i ert kundkonto tills en administratör för kundkontot raderar dem.
En administratör raderar en verifiering i Backoffice med en motivering, en bekräftelse som skrivs in och en extra verifieringskontroll. Raderingen tar bort verifieringen, dess sessioner, underlagsfiler och poster samt granskningsbeslut. Den kan inte ångras. Användningsposter för fakturering, kvitton på rättslig grund, den ogenomskinliga kundreferensen och granskningsloggen finns kvar. Ingen API-servernyckel kan radera en verifiering.
Radering på begäran från registrerade hanteras som en begäran i Backoffice: en annan administratör godkänner den, ett rättsligt bevarandehinder stoppar den, varje objekt får ett kvitto och en signerad händelse rapporterar resultatet utan ett id för den registrerade.
Ni ansvarar för information, samtycken och rättslig grund vid insamling av identitetsunderlag från era kunder i varje jurisdiktion där ni verkar. Noxtica är ingen konsumentupplysningsbyrå. Använd inte resultatet för att bedöma behörighet till kredit, försäkring, anställning eller bostad.
Utöver privatpersoner: företags- och handlarkontroller
Företagsverifiering (KYB) och handlarintroduktion (KYM). Tillgängligt. Aktiveras för ert konto på begäran. Det offentliga KYB-API:et aktiveras per konto.
Kom igång
Identitetsverifiering aktiveras per kundkonto. Kontakta teamet, bekräfta ert användningsfall och er jurisdiktion, så aktiverar ert kontoteam modulen åt er.
- Prata med teamet om ert användningsfall och marknaderna där ni verkar.
- Ert kontoteam aktiverar modulen, och en behörig person i er organisation registrerar den rättsliga grunden och inställningarna för den webbaserade sidan i Backoffice.
- Skapa en session med API:et eller skicka en engångsinbjudan från Backoffice.
Vanliga frågor
Godkänner eller avslår Noxtica mina kunder?
Nej. Noxtica returnerar automatiserade signaler med motiveringar, och en slutförd insamling väntar i er granskningskö. Endast statusen completed innebär ett godkännande. Den visas när en administratör i er organisation har godkänt eller åsidosatt beslutet.
Behöver kunden installera en app?
Nej. Flödet körs i en aktuell mobil- eller datorwebbläsare. På en dator kan kunden skanna en QR-kod för att fortsätta på en telefon. Vissa webbläsare i appar stöds inte; då ber sidan kunden att öppna länken i sin vanliga webbläsare.
Vilka dokument stöds?
Pass, nationella id-kort, körkort och uppehållstillstånd. Ni väljer vilka dokumenttyper som godtas vid varje verifiering. Utfärdandeländer konfigureras per konto.
Hur får jag veta resultatet?
Läs sessionsstatusen från er server eller ta emot en signerad händelse och läs sedan statusen. Agera utifrån statusen som läsningen returnerar, inte utifrån händelsens innehåll.
Bevisar kontrollen av att personen är verklig att personen är den hen utger sig för att vara?
Nej. Resultat från kontroll av att personen är verklig och från detektering av presentationsattacker utgör underlag för granskaren. Detektering av presentationsattacker är vägledande: poängen är information, inte ett besked om att personen är verklig eller att ett försök är falskt, och ärendet ligger kvar för granskning.
Hur länge sparas bilderna och resultaten?
Noxtica raderar inte verifieringsuppgifter eller underlag automatiskt och anger inget lagringsdatum. De finns kvar i ert kundkonto tills en administratör för kundkontot raderar dem från Backoffice.
Kan jag bädda in den webbaserade sidan på min egen webbplats?
Som standard används en omdirigering till en helsida eller en ny flik. Den webbaserade sidan tillåter inte inbäddning i en iframe om inte inramning är tillgänglig för er organisation.
Kan jag själv aktivera identitetsverifiering?
Inte i nuläget. Den aktiveras per kundkonto och är tillgänglig under kontrollerade former. Kontakta teamet för att diskutera ert användningsfall och er jurisdiktion.
Är resultaten juridiska identitetsbevis?
Nej. Resultaten är sannolikhetsbaserade, kan vara felaktiga åt båda hållen och utgör inte juridiskt identitetsbevis. En person i er organisation bör granska alla negativa beslut innan de påverkar en kund.
Erbjuder ni företagsverifiering?
Ja. Företagsverifiering (KYB) och handlarintroduktion (KYM) är tillgängliga och aktiveras för ert konto på begäran.