KYC hébergé
Vérification d’identité hébergée par Noxtica
Les entreprises utilisent Noxtica pour vérifier l’identité de leurs clients directement dans le navigateur — aucune installation d’application n’est nécessaire.
La décision vous appartient. Nous vous transmettons les éléments de preuve.
- Aucune application à installer
- Webhooks signés et API de statut
- Un processus d’examen humain
- Conçu pour que votre équipe décide
Présentation du produit sur noxtica.comSe connecter au Backoffice
Des vérifications d’identité que vos clients effectuent dans leur navigateur
Noxtica héberge tout le parcours client : les conseils pour utiliser la caméra, la capture du document et du selfie, l’étape de vérification de présence réelle et l’écran de résultat. Votre serveur crée une session et en consulte le résultat. Votre client reste dans son navigateur.
Sans application, sans friction
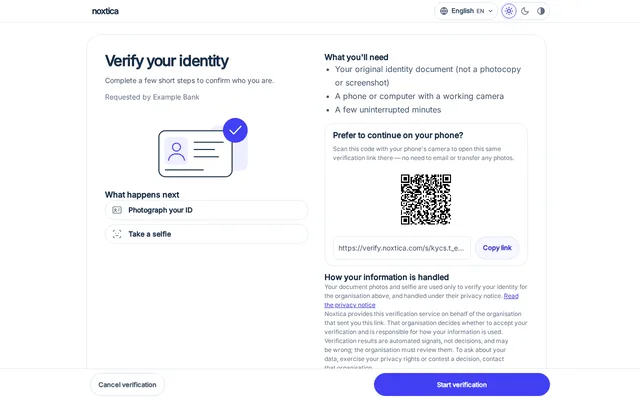
Le client ouvre un lien sur un téléphone ou un ordinateur. Rien n’est à installer. Sur ordinateur, il peut poursuivre sur son téléphone en scannant un QR code.
Votre équipe décide
Les contrôles du document, du visage et de la présence réelle produisent des indicateurs automatisés accompagnés de leurs motifs. Une personne de votre organisation les examine. Noxtica n’approuve jamais personne automatiquement.
Les captures ne transitent pas par vos serveurs
La page hébergée recueille les éléments de preuve et les téléverse sous forme chiffrée. Votre serveur ne reçoit jamais directement les réponses du client ni ses captures.
Chaque dossier est auditable
Chaque vérification conserve ses motifs, un dossier d’examen versionné et une entrée d’audit pour chaque décision prise dans votre Backoffice.
Une intégration, deux façons de démarrer
Créez des sessions depuis votre backend avec l’API, ou envoyez des invitations à usage unique depuis le Backoffice, sans écrire de code.
Activé pour vous
La vérification d’identité est mise à disposition par tenant, dans le cadre d’une disponibilité contrôlée. Votre équipe de compte confirme les modalités applicables à votre organisation et à votre juridiction.
De l’appel API au résultat
Le parcours comporte huit étapes. Votre serveur le lance et le termine. Les étapes du client se déroulent sur la page hébergée par Noxtica.
Créer une session
Votre serveur appelle l’API des sessions avec votre propre référence client opaque. La réponse contient un identifiant de session et un lien à usage unique.
Envoyer le lien
Redirigez le client, ouvrez un nouvel onglet, envoyez le lien par e-mail ou message, ou affichez-le sous forme de QR code.
Passer sur un téléphone si nécessaire
Sur ordinateur, la page hébergée propose un QR code et une option pour copier le lien, afin que le client puisse poursuivre avec la caméra de son téléphone.
Capturer le document
Les conseils en direct de la caméra aident à éviter les reflets, le flou, l’inclinaison et une distance inadaptée. Le recto est capturé, ainsi que le verso lorsque le type de document en comporte un.
Prendre un selfie
Un selfie guidé est capturé afin de comparer le visage avec le portrait du document.
Effectuer l’étape de vérification de présence réelle
Une courte séquence guidée de mouvements de tête et de clignement des yeux. Les images sont de nouveau contrôlées sur le serveur.
Examiner le dossier
Noxtica traite la soumission. Une capture terminée attend dans la file d’examen de votre Backoffice jusqu’à ce qu’une personne de votre organisation enregistre une décision.
Consulter le résultat
Votre serveur consulte le statut de la session, ou reçoit un événement signé puis consulte le statut. Agissez en fonction du statut renvoyé par cette consultation.
Où vont les données
Deux parcours distincts : votre serveur communique avec l’API Noxtica à l’aide d’une clé serveur, et le client utilise la page hébergée avec un lien à usage unique. Les éléments de preuve passent du navigateur du client à Noxtica, sans transiter par vos serveurs.
Ce que voit votre client
Ces écrans proviennent du parcours hébergé et utilisent un document spécimen et un visage synthétiques. Aucune personne ni pièce d’identité réelle n’apparaît sur cette page.
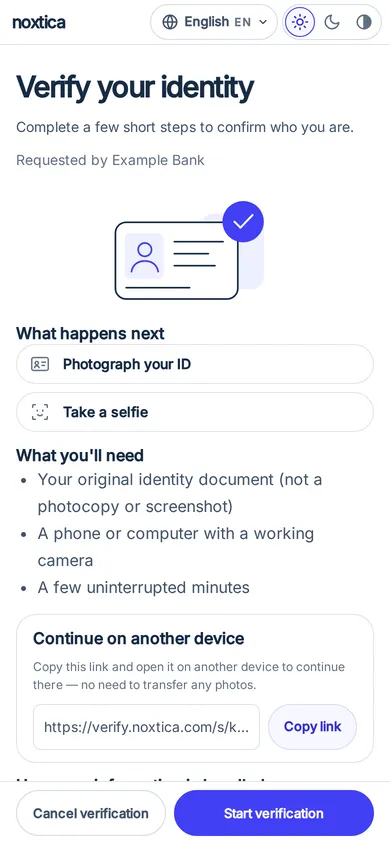
L’entreprise, le motif et un simple bouton pour commencer. 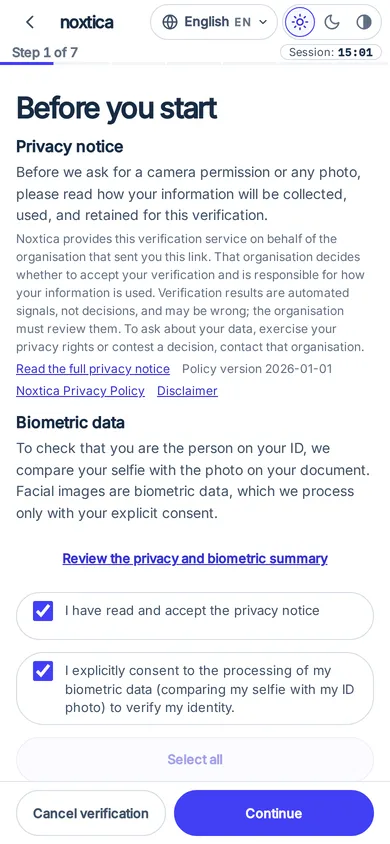
Un avis de confidentialité avant toute capture. 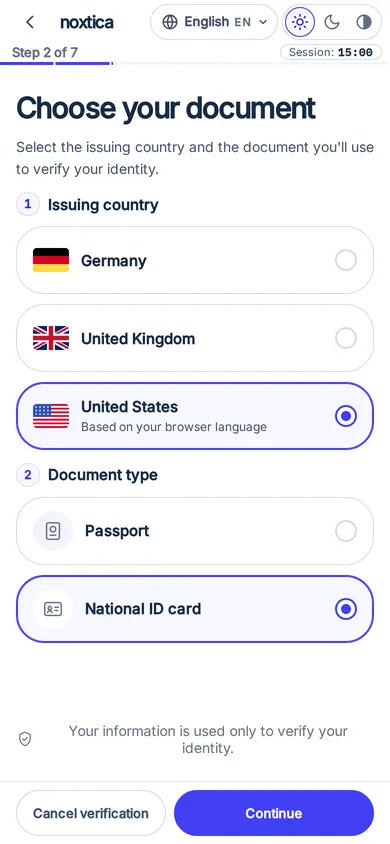
Le client choisit le type de document et le pays émetteur. 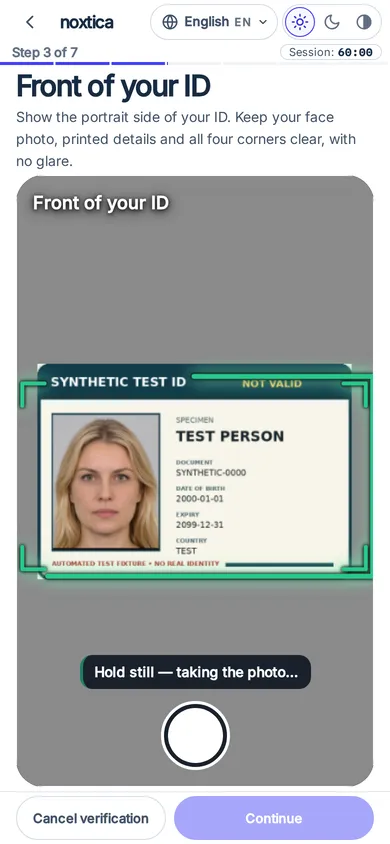
Des conseils en direct avec une carte spécimen synthétique. 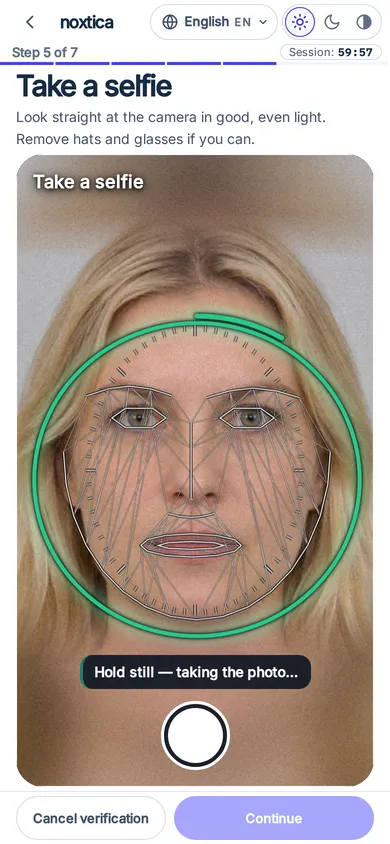
Un selfie guidé, illustré avec un visage synthétique. 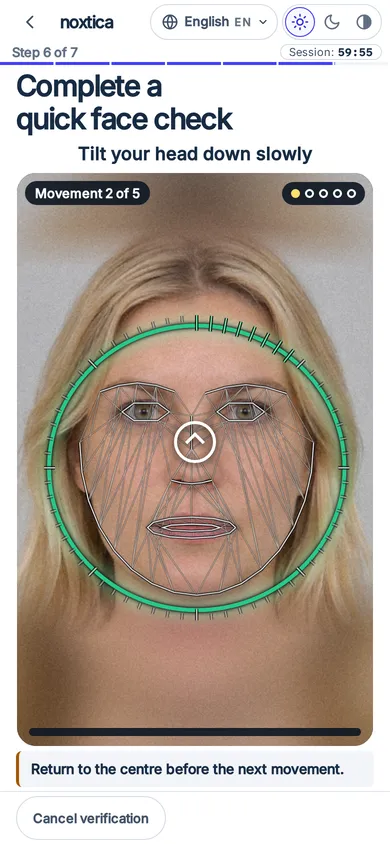
Une courte séquence guidée de vérification de présence réelle. 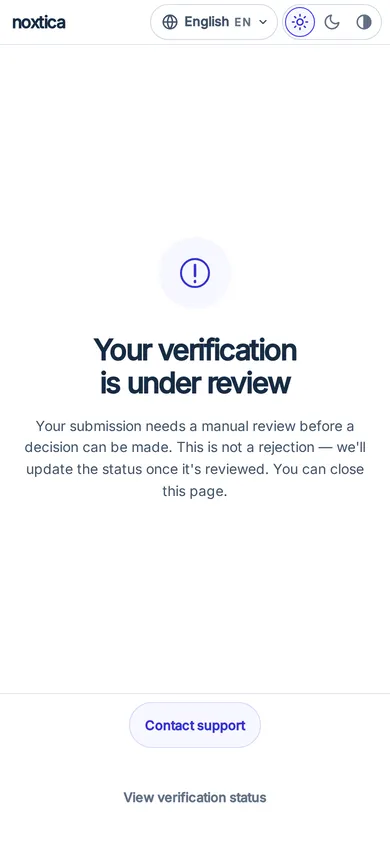
L’écran de résultat : en cours d’examen, sans approbation.
Accessible, en 36 langues
La page s’ouvre dans la langue de l’appareil de la personne et propose une mise en page de droite à gauche pour l’arabe, le persan et l’hébreu. Les thèmes clair, sombre et à contraste élevé, les libellés pour lecteurs d’écran, la navigation au clavier et la réduction des animations sont intégrés.
Documents et pays pris en charge
- Passeport
- Carte nationale d’identité
- Permis de conduire
- Titre de séjour
Vous choisissez lesquels de ces quatre types de documents sont acceptés pour chaque vérification. Le passeport est capturé sur sa page de données. Les trois autres documents sont capturés au recto et au verso.
Les pays émetteurs sont configurés par compte et ne figurent pas dans une liste publique fixe. Les noms de pays s’affichent dans la langue du client. Renseignez-vous sur les marchés que vous couvrez avant de promettre une prise en charge à vos clients.
Les étapes supplémentaires facultatives ne s’appliquent que si elles sont activées pour votre organisation.
Ce qu’examinent les contrôles
Chaque contrôle ci-dessous fournit des éléments à l’examinateur et à vos propres règles de risque. Aucun ne constitue une décision.
Contrôles du document
Le document est lu et son type est classé. La zone de lecture automatique (MRZ) est validée lorsque le document en comporte une. Le système recherche les signes d’une photo d’écran ou d’un document imprimé, et signale pour une nouvelle capture toute photo ne montrant pas une pièce d’identité.
Comparaison des visages
Le portrait du document est comparé au selfie. Une faible correspondance constitue un élément à examiner. Elle n’entraîne pas le rejet automatique de la personne.
Vérification de présence réelle
Une séquence guidée de mouvements de tête et de clignement des yeux permet de vérifier que le mouvement demandé a été effectué. Les images sont de nouveau contrôlées sur le serveur. Le navigateur peut uniquement dégrader le résultat, jamais compenser un contrôle échoué.
Indicateurs d’attaque par présentation
La détection d’attaque par présentation est consultative. Noxtica communique son résultat, mais ne le laisse jamais décider. Le score est une information, pas une conclusion sur la présence d’une personne réelle ou une usurpation, et le dossier reste en cours d’examen.
Aucune approbation entièrement automatisée
Noxtica ne transforme jamais un ensemble de résultats de contrôle en approbation. Le traitement automatisé se termine lorsque le dossier attend l’examen d’une personne de votre organisation.
Seul le statut completed constitue une approbation. Considérez tout autre statut comme non approuvé jusqu’à ce que vous en consultiez un plus récent.
Aucun résultat de contrôle, aussi favorable soit-il, ne rend à lui seul une vérification hébergée valide.
Ne rejetez pas automatiquement les dossiers en cours d’examen. Ce statut signifie qu’aucune réponse fiable n’a été obtenue : une personne doit examiner le dossier.
Statuts consultables par votre serveur
pending- La session existe et le lien n’a pas été ouvert.
opened- Le client a ouvert le lien.
verifying- La soumission est en cours de traitement.
review_pending- Le traitement est terminé et une décision est nécessaire dans la file d’examen de votre Backoffice. Il ne s’agit ni d’un rejet ni d’une approbation.
completed- Une décision a approuvé la session.
unverified- Le traitement s’est terminé avec un résultat négatif.
error- Le traitement n’a pas pu aboutir en raison d’une erreur ou d’un refus.
expired- Le lien a expiré ou le délai pour terminer est écoulé.
Vos examinateurs
Une capture terminée attend dans la file d’examen KYC du Backoffice. Un administrateur choisit Approuver ou Dérroger ; dans les deux cas, la session est terminée. Enregistrer une escalade ne change pas son statut. Les décisions nécessitent le rôle d’administrateur et une vérification renforcée. Chacune crée un dossier d’examen versionné et une entrée d’audit.
Pour les développeurs
Deux appels et un événement. Tous les éléments ci-dessous sont fictifs : la clé, les identifiants et la référence client sont des exemples.
curl -X POST https://collect.noxtica.com/v1/kyc/sessions \
  -H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY" \
  -H "Content-Type: application/json" \
  -H "Idempotency-Key: 7d9e2c64-example-0001" \
  -d '{
    "subjectRef": "cust_4821",
    "purpose": "Open your account",
    "returnUrl": "https://merchant.example.com/kyc/return"
}'{
"ok": true,
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"url": "https://verify.noxtica.com/s/<one-time-token>",
"expiresAt": 1790762445000,
"requestId": "req-example"
}curl https://collect.noxtica.com/v1/kyc/sessions/3fa85f64-5717-4562-b3fc-2c963f66afa6 \
-H "Authorization: Bearer sk_prod_EXAMPLE_NOT_A_REAL_KEY"
# { "ok": true, "session": { "status": "review_pending", ... } }POST /your/webhook (headers: X-Noxtica-Signature, X-Noxtica-Timestamp,
X-Noxtica-Event, X-Noxtica-Delivery)
{
"id": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example",
"type": "kyc.session.completed",
"created_at": 1790762445000,
"tenant_id": "t_example",
"data": {
"schemaVersion": "1",
"sessionId": "3fa85f64-5717-4562-b3fc-2c963f66afa6",
"status": "completed",
"verificationId": "9b1c4e52-example-verification",
"reasonCodes": [],
"occurredAt": 1790762445000,
"deliveryId": "3fa85f64-5717-4562-b3fc-2c963f66afa6:wh_example"
}
}import { createHmac, timingSafeEqual } from 'node:crypto';
// HMAC-SHA256 over `${timestamp}.${rawBody}`, sent as "sha256=<hex>".
export function isValid(secret, timestamp, rawBody, header) {
const expected = 'sha256=' + createHmac('sha256', secret)
.update(`${timestamp}.${rawBody}`).digest('hex');
const a = Buffer.from(expected);
const b = Buffer.from(header);
return a.length === b.length && timingSafeEqual(a, b);
}À savoir
- Envoyez un en-tête Idempotency-Key ; en cas de nouvelle tentative, la même session sera renvoyée sans que le lien soit de nouveau exposé.
- Un événement signé est une notification, pas une source d’autorité. Vérifiez-le, enregistrez l’identifiant de livraison, puis consultez le statut de la session et agissez en conséquence.
- Les événements ne contiennent jamais votre référence client, un nom ni une valeur de document.
- Le lien de retour doit utiliser un hôte enregistré pour votre organisation. Consultez le statut à intervalles croissants, car des limites de débit s’appliquent.
Protection des données
Voici comment le produit fonctionne aujourd’hui, selon la documentation publique. Pour connaître les conditions juridiques, consultez la politique de confidentialité, l’avenant relatif au traitement des données et la liste des sous-traitants.
Le consentement d’abord
Avant l’ouverture de la caméra, la page hébergée affiche un avis de confidentialité indiquant le nom de votre entreprise, le motif et votre lien de confidentialité. Une personne autorisée de votre organisation enregistre d’abord la base juridique. La création de sessions est refusée tant que cette étape n’est pas effectuée.
Chiffrées dans le navigateur
Les photos et les images vidéo sont chiffrées dans le navigateur du client avant leur téléversement et utilisées uniquement pour cette vérification. Les médias originaux restent chiffrés dans le Backoffice.
Isolation par tenant
Chaque session et chaque consultation appartient à une seule organisation. La consultation du statut d’une session appartenant à une autre organisation renvoie « introuvable », comme pour un identifiant inconnu.
Accès contrôlé aux éléments de preuve
Seuls les administrateurs peuvent ouvrir les éléments de preuve originaux. Chaque ouverture nécessite une vérification renforcée et est auditée ; l’accès est bloqué si l’entrée d’audit ne peut pas être enregistrée. Les autres rôles voient les constatations et les mesures, mais pas les originaux.
Aucune donnée personnelle dans les événements
Les événements webhook contiennent des identifiants, des statuts et des codes de motif. Ils ne contiennent ni noms, ni valeurs de document, ni référence client.
Liens à durée limitée
Un lien qui n’est jamais ouvert expire avec sa session. Dès que le client l’ouvre pour la première fois, le délai pour terminer est limité. Une session en attente d’examen n’expire pas pendant cette attente.
Conservation et suppression
Noxtica ne supprime pas automatiquement les informations ni les éléments de preuve des vérifications KYC et ne leur attribue aucune date de conservation. Ils restent dans votre tenant jusqu’à leur suppression par un administrateur du tenant.
Un administrateur supprime une vérification dans le Backoffice en indiquant un motif, en saisissant une confirmation et en effectuant une vérification renforcée. La suppression efface la vérification, ses sessions, ses fichiers de preuve et ses dossiers, ainsi que les décisions d’examen. Elle est irréversible. Les données d’utilisation pour la facturation, les justificatifs de base juridique, la référence client opaque et la piste d’audit sont conservés. Aucune clé API serveur ne permet de supprimer une vérification.
L’effacement des données d’une personne concernée fait l’objet d’une demande dans le Backoffice : un autre administrateur l’approuve, une obligation de conservation juridique la bloque, chaque élément laisse un reçu et un événement signé communique le résultat sans identifiant de la personne concernée.
Dans chaque juridiction où vous exercez, il vous appartient de fournir les avis, de recueillir les consentements et de définir la base juridique pour collecter les justificatifs d’identité de vos clients. Noxtica n’est pas une agence d’évaluation du crédit à la consommation. N’utilisez pas les résultats pour évaluer l’admissibilité au crédit, à l’assurance, à un emploi ou à un logement.
Au-delà des particuliers : vérification des entreprises et des commerçants
Vérification des entreprises (KYB) et intégration des commerçants (KYM). Disponible sur demande, après activation pour votre compte. L’API publique KYB est activée par compte.
Pour commencer
La vérification d’identité est mise à disposition par tenant. Contactez l’équipe, confirmez votre cas d’usage et votre juridiction, puis votre équipe de compte active le module pour vous.
- Parlez à l’équipe de votre cas d’usage et des marchés où vous exercez.
- Votre équipe de compte active le module. Une personne autorisée de votre organisation enregistre ensuite la base juridique et les paramètres de la page hébergée dans le Backoffice.
- Créez une session avec l’API ou envoyez une invitation à usage unique depuis le Backoffice.
Questions fréquentes
Noxtica approuve-t-il ou rejette-t-il mes clients ?
Non. Noxtica renvoie des indicateurs automatisés accompagnés de leurs motifs, et toute capture terminée attend dans votre file d’examen. Seul le statut completed constitue une approbation ; il apparaît après l’approbation ou la dérogation d’un administrateur de votre organisation.
Le client doit-il installer une application ?
Non. Le parcours fonctionne dans un navigateur mobile ou de bureau récent. Sur ordinateur, le client peut scanner un QR code pour poursuivre sur son téléphone. Certains navigateurs intégrés à des applications ne sont pas pris en charge ; la page demande alors au client d’ouvrir le lien dans son propre navigateur.
Quels documents sont pris en charge ?
Les passeports, les cartes nationales d’identité, les permis de conduire et les titres de séjour. Vous choisissez les types acceptés pour chaque vérification, et les pays émetteurs sont configurés par compte.
Comment connaître le résultat ?
Consultez le statut de la session depuis votre serveur, ou recevez un événement signé puis consultez le statut. Agissez en fonction du statut renvoyé par la consultation, et non du corps de l’événement.
La vérification de présence réelle prouve-t-elle que la personne est réelle ?
Non. Les résultats de la vérification de présence réelle et de la détection d’attaque par présentation sont des éléments destinés à l’examinateur. La détection d’attaque par présentation est consultative : le score est une information, pas une conclusion sur la présence d’une personne réelle ou une usurpation, et le dossier reste en cours d’examen.
Combien de temps les images et les résultats sont-ils conservés ?
Noxtica ne supprime pas automatiquement les informations ni les éléments de preuve des vérifications et ne leur attribue aucune date de conservation. Ils restent dans votre tenant jusqu’à leur suppression par un administrateur du tenant depuis le Backoffice.
Puis-je intégrer la page hébergée à mon site ?
Par défaut, le client est redirigé vers la page complète ou l’ouvre dans un nouvel onglet. La page hébergée refuse l’intégration dans une iframe, sauf si cette option est disponible pour votre organisation.
Puis-je activer moi-même la vérification d’identité ?
Pas pour le moment. La vérification est mise à disposition par tenant dans le cadre d’une disponibilité contrôlée. Contactez l’équipe pour discuter de votre cas d’usage et de votre juridiction.
Les résultats constituent-ils une preuve légale d’identité ?
Non. Les résultats sont probabilistes, peuvent être erronés dans un sens comme dans l’autre et ne constituent pas une preuve légale d’identité. Une personne de votre organisation devrait examiner toute décision défavorable avant qu’elle n’ait des conséquences pour un client.
Proposez-vous la vérification des entreprises ?
Oui. Vérification des entreprises (KYB) et intégration des commerçants (KYM) : disponibles sur demande, après activation pour votre compte.